Gehackt über ein Captcha auf der Hotelwebseite: Was wirklich passiert ist
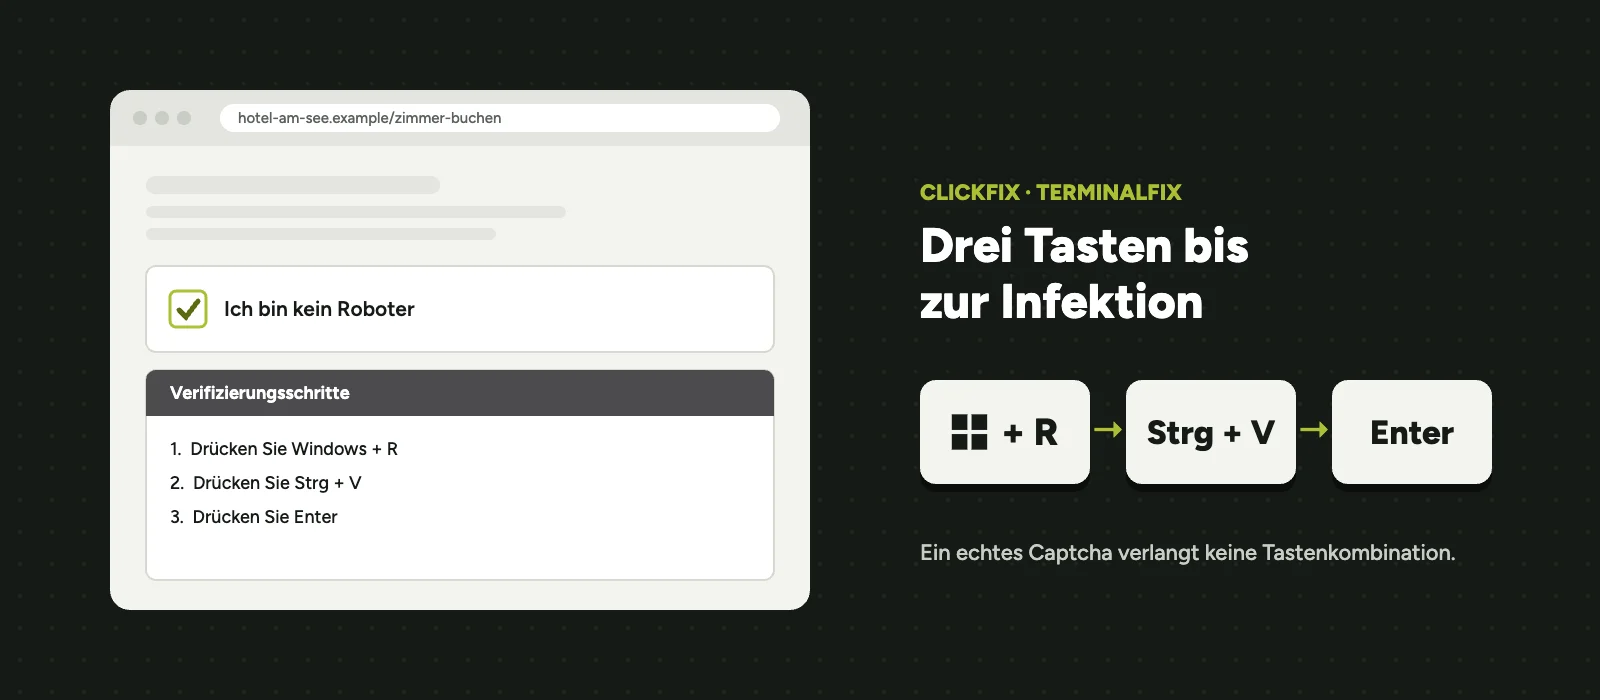
Ein Kunde rief uns vor Kurzem mit einem Verdacht an. Sein Rechner sei kompromittiert, und der Auslöser war seiner Meinung nach eine „Ich bin kein Roboter“-Abfrage auf der Webseite eines Hotels. Klingt im ersten Moment abwegig. Ist es aber nicht.
Ein echtes reCAPTCHA von Google infiziert niemanden. Eine gefälschte Kopie davon schon, und genau diese Masche gehört derzeit zu den häufigsten Wegen, auf denen Angreifer in Firmennetze gelangen. Sicherheitsforscher nennen sie ClickFix, das BSI spricht auch von Terminalfix. Hotels und ihre Gäste sind ein bevorzugtes Ziel.
Falls Sie gerade selbst vor einem ähnlichen Problem sitzen: Weiter unten finden Sie die Schritte, mit denen Sie prüfen, ob Ihr Rechner betroffen ist, und was Sie sofort tun sollten.
Ein Klick und drei Tastenkombinationen bis zur Infektion
Der Angriff braucht keine Sicherheitslücke im Browser. Er braucht nur einen Menschen, der einer Anweisung folgt. So läuft er typischerweise ab:
- 1Auf der Webseite erscheint eine Abfrage, die aussieht wie reCAPTCHA von Google oder Turnstile von Cloudflare. Beide Dienste sind laut The Register die beliebtesten Tarnungen.
- 2Sie klicken auf die Checkbox. In diesem Moment kopiert ein verstecktes JavaScript einen Befehl in Ihre Zwischenablage. Davon sehen Sie nichts.
- 3Statt der gewohnten Bilder mit Ampeln oder Zebrastreifen kommt eine „Verifizierung“: Windows + R drücken, dann Strg + V, dann Enter.
- 4Damit öffnen Sie den Ausführen-Dialog von Windows, fügen den Befehl ein und starten ihn selbst. Meist lädt er über die PowerShell einen Infostealer oder einen Fernzugriffstrojaner nach.
Auf dem Mac funktioniert dieselbe Masche über das Terminal, unter Linux ebenso. Die Uni Münster hat zuletzt vermehrt solche Angriffe auf ihre Angehörigen beobachtet und beschreibt genau diese Varianten.
Warum schlägt der Virenschutz dabei oft nicht an? Weil keine verdächtige Datei heruntergeladen wird. Sie führen einen Systembefehl aus, und Windows hält das für eine gewollte Aktion. Der Infostealer arbeitet danach schnell: Gespeicherte Browserpasswörter, Sitzungscookies und Zugangsdaten sind oft binnen Sekunden abgeflossen.
Ein Satz hilft, jede Variante zu erkennen. Ein echtes Captcha bleibt immer im Browser. Verlangt eine Verifizierung, dass Sie Tastenkombinationen drücken, ein Systemfenster öffnen oder etwas einfügen, ist sie gefälscht.
Warum ausgerechnet Hotels
Bei Angriffen rund um Hotels gibt es zwei Wege, beide gut dokumentiert. Für unseren Kunden kommt vor allem der erste infrage.
Die Hotelwebseite selbst wurde gehackt.
Das ist die wahrscheinlichste Erklärung. Angreifer verbreiten ClickFix über kompromittierte, ganz normale Webseiten, wie der Sicherheitsanbieter AhnLab beschreibt. Besonders häufig trifft es WordPress-Seiten mit veralteten Plugins. Laut Guardio Labs übernahm die Masche 2024 genau das Netz gehackter WordPress-Seiten, über das vorher gefälschte Browserupdates verteilt wurden. Der Hotelbetreiber selbst merkt davon häufig nichts, denn seine Seite sieht für ihn ganz normal aus.
Hotelmitarbeiter werden gezielt angeschrieben.
Microsoft hat 2025 eine Kampagne aufgedeckt, bei der Mails im Namen von Booking.com an Hotelpersonal gingen, etwa mit der Bitte, auf eine negative Bewertung zu reagieren. Der Link führte zu einem gefälschten Captcha. Nach Auswertungen von Cofense nutzten 75 Prozent aller Vorfälle mit gefälschten Captchas Vorlagen im Design von Booking.com.
Der zweite Fall betrifft am Ende auch die Gäste. Mit den erbeuteten Zugangsdaten melden sich die Täter bei Booking.com und Expedia an und schreiben Gäste mit echten Reservierungsdaten an, um an Zahlungen zu kommen. Wer eine solche Nachricht bekommt, erkennt den Betrug kaum, weil Name, Datum und Zimmer stimmen.
Wie ernst das in Deutschland ist, zeigt der Angriff auf die Berliner Landesverwaltung. Nach Angaben des BSI waren betrügerische Captchas auf präparierten Webseiten der Einstiegspunkt. Die Gruppe Rhysida verschaffte sich so Zugang zu zwei Senatsverwaltungen.
Habe ich den Befehl ausgeführt? So prüfen Sie es
Die gute Nachricht zuerst: Allein das Anschauen der gefälschten Seite infiziert Sie nicht. Selbst wenn bereits etwas in Ihrer Zwischenablage gelandet ist, passiert erst etwas, wenn Sie es einfügen und ausführen.
Die meisten Betroffenen erinnern sich, sobald man ihnen die Tastenfolge beschreibt. Haben Sie nach dem Klick Windows + R gedrückt und etwas eingefügt? Dann sollten Sie von einer Infektion ausgehen.
Ihr IT-Dienstleister kann es nachprüfen. Windows speichert die Befehle aus dem Ausführen-Dialog in der Registry unter HKCU\Software\Microsoft\Windows\CurrentVersion\Explorer\RunMRU. Dort steht der eingefügte Befehl oft noch im Klartext. Weitere Spuren liegen in der Historie der PowerShell und in den Protokollen eines EDR-Systems, falls eines installiert ist.
Was Sie jetzt tun sollten
- 1Trennen Sie den Rechner vom Netzwerk, also LAN-Kabel ziehen und WLAN ausschalten.
- 2Ändern Sie Ihre Passwörter, und zwar von einem anderen, sauberen Gerät aus. Beginnen Sie mit E-Mail, Onlinebanking und allen Firmenzugängen.
- 3Melden Sie sich in Microsoft 365, Google und anderen Diensten überall ab, damit gestohlene Sitzungscookies ungültig werden.
- 4Lassen Sie den Rechner von Fachleuten untersuchen. Das BSI empfiehlt nach einem solchen Vorfall, das System komplett neu zu installieren.
- 5Informieren Sie das Hotel. Ist dessen Webseite manipuliert, trifft es sonst weitere Besucher.
In einem Firmennetz drängt die Zeit. Der Angriff auf Berlin zeigt, dass ein einzelner infizierter Arbeitsplatz reicht, um ein ganzes Netzwerk zu öffnen.
Warum ein Virenschutz allein hier zu spät kommt
ClickFix ist für klassische Antivirenprogramme schwer zu fassen. Der Nutzer startet den Befehl selbst, mit Bordmitteln von Windows, ohne Datei auf der Festplatte. Was hilft, ist eine Überwachung, die auf Verhalten achtet: Warum öffnet sich nach einem Browserklick plötzlich die PowerShell und baut eine Verbindung zu einem unbekannten Server auf?
Genau dafür gibt es Sophos MDR, das wir bei Zöllner Office für Unternehmen in Sachsen und Brandenburg einrichten und betreuen. MDR steht für Managed Detection and Response. Dahinter steckt ein Team von Sicherheitsanalysten im Security Operations Center von Sophos, das Ihre IT rund um die Uhr überwacht, auch nachts, am Wochenende und an Feiertagen. Schlägt das System an, prüfen Menschen den Vorfall und greifen ein. Laut Sophos liegt die Reaktionszeit bei einer Minute, Analyse und Bereinigung eines Vorfalls dauern im Schnitt 38 Minuten.
Im Fall eines gefälschten Captchas sieht das so aus: Der Endpoint-Schutz mit EDR zeichnet auf, welche Prozesse auf dem Rechner starten. Über Sophos Fusion teilen Endpoint, Firewall und E-Mail-Schutz ihre Erkenntnisse. Ein verdächtiges Gerät kann die Firewall automatisch vom Netz trennen, bevor sich der Angreifer im Firmennetz ausbreitet. Ein Rechner, der nachts um zwei Uhr Daten abfließen lässt, bleibt so nicht bis Montagmorgen unbemerkt.
Technik ersetzt dabei keine Vorsicht. Wir empfehlen unseren Kunden zusätzlich zwei einfache Maßnahmen: Für normale Benutzerkonten lässt sich der Ausführen-Dialog per Gruppenrichtlinie sperren, und eine kurze Schulung mit genau diesem Beispiel macht Ihre Mitarbeiter misstrauisch, wenn ein Captcha plötzlich Tastenkombinationen verlangt.
Lassen Sie Ihre Cyberabwehr prüfen
Sie wurden bereits angegriffen oder wollen wissen, ob Ihr Unternehmen auf solche Angriffe vorbereitet ist? Unsere Cybersecurity-Architekten analysieren Ihre IT-Infrastruktur und zeigen Ihnen, wo Lücken sind.
Kostenlose Beratung anfragenMehr zu Sophos MDR und unseren Sicherheitslösungen Ihr Ansprechpartner ist Peter Gemander, Zöllner Büro- & IT-Systeme GmbH.Dresden, Pillnitzer Landstraße 32: +49 351 287087-50Elsterwerda, Burgstraße 1: +49 3533 4807-0E-Mail: info@buero-zoellner.de
Häufige Fragen zu gefälschten Captchas
Kann man durch ein Captcha gehackt werden?
Durch ein echtes Captcha nicht. Gefälschte Captchas, die wie reCAPTCHA oder Cloudflare aussehen, bringen Nutzer aber dazu, selbst einen schädlichen Befehl auszuführen. Diese Masche heißt ClickFix oder Terminalfix.
Woran erkenne ich ein gefälschtes Captcha?
Ein echtes Captcha verlangt nur Klicks oder Eingaben im Browser. Fordert eine Abfrage Sie auf, Windows + R, Strg + V und Enter zu drücken oder ein Terminal zu öffnen, ist sie gefälscht. Schließen Sie dann den Browsertab.
Bin ich infiziert, wenn ich nur auf die Checkbox geklickt habe?
In der Regel nicht. Der Klick kopiert den Befehl nur in die Zwischenablage. Gefährlich wird es erst, wenn Sie ihn einfügen und ausführen.
Was soll ich tun, wenn ich den Befehl ausgeführt habe?
Trennen Sie den Rechner sofort vom Netz, ändern Sie Ihre Passwörter von einem anderen Gerät aus und lassen Sie das System von Fachleuten prüfen. Das BSI rät zur Neuinstallation.
Warum erkennt mein Virenschutz den Angriff nicht?
Weil keine Datei heruntergeladen wird. Sie starten den Befehl selbst mit Windows-Bordmitteln. Lösungen wie Sophos EDR und MDR achten auf auffälliges Verhalten und können solche Abläufe besser erkennen.
Sind nur Hotelwebseiten betroffen?
Nein. Gefälschte Captchas tauchen auf gehackten Webseiten aller Branchen auf, in Werbeanzeigen und in Phishingmails. Hotels sind besonders häufig Ziel, weil Kampagnen im Design von Booking.com sehr verbreitet sind.
Quellen
- BleepingComputer: ClickFix attack delivers infostealers, RATs in fake Booking.com emails
- The Register: Fake CAPTCHA tests trick users into running malware
- Splunk: Unveiling Fake CAPTCHA Campaigns
- Guardio Labs: Captchageddon
- AhnLab: The Hidden Threat Behind Fake CAPTCHAs
- Hackread via CISO2CISO: Cofense zu Booking.com-Vorlagen
- Admin By Request: PureRAT-Kampagne gegen Hotels
- Universität Münster: Warnung vor ClickFix
- BornCity: Cyberangriff Berlin, BSI warnt vor gefälschten Captchas
- Zöllner Office: Cybersecurity mit Sophos
Zöllner Büro- & IT-Systeme GmbH
360° Service für Ihr Office
Wir bieten ganzheitliche Lösungen für moderne Bürowelten, angefangen von Büro- und Geschäftsbedarf, Büro- und Objekteinrichtung bis hin zu Technik, IT- und Telekommunikation. Mit kompetenter Beratung optimieren wir Ihre Prozesse und gestalten sie nachhaltig effizienter, immer persönlich, zuverlässig und passgenau. Unsere Niederlassungen befinden sich in Elsterwerda und Dresden.
{{ s.title }}
{{ s.text }}
→mehr erfahrenKernkompetenzen
{{ v.title }}
{{ v.text }}
„Wir kümmern uns darum. Damit Sie mehr Zeit für Ihr Kerngeschäft haben.“
Referenzen
News
{{ n.title }}
Weiterlesen →{{ art.title }}
In einer zunehmend digitalisierten Welt gewinnen innovative Kommunikationstechnologien immer mehr an Bedeutung. Voicebots, auch Sprachassistenten genannt, revolutionieren die Interaktion zwischen Unternehmen und Kunden. Diese intelligenten, sprachgesteuerten Systeme bieten zahlreiche Vorteile, von denen Unternehmen und Endnutzer gleichermaßen profitieren. Im Folgenden die wichtigsten Vorteile von Voicebots im deutschsprachigen Raum.
Rund-um-die-Uhr Erreichbarkeit
Einer der offensichtlichsten Vorteile von Voicebots ist ihre konstante Verfügbarkeit. Im Gegensatz zu menschlichen Mitarbeitern benötigen Voicebots keine Pausen und können 24 Stunden am Tag, 7 Tage die Woche und 365 Tage im Jahr aktiv sein. Kunden können jederzeit Hilfe erhalten, unabhängig von Geschäftszeiten oder Feiertagen. Diese ständige Erreichbarkeit verbessert die Kundenerfahrung erheblich und ermöglicht schnelle Lösungen auch außerhalb regulärer Arbeitszeiten.
Kosteneffizienz und Skalierbarkeit
Voicebots bieten Unternehmen signifikante Kosteneinsparungen. Nach der anfänglichen Investition fallen kaum laufende Personalkosten an, da ein Voicebot gleichzeitig hunderte oder tausende von Anfragen bearbeiten kann. Besonders für wachsende Unternehmen oder solche mit saisonalen Spitzen ist die Skalierbarkeit von Voicebots ein enormer Vorteil. Bei steigendem Anrufvolumen müssen keine zusätzlichen Mitarbeiter eingestellt werden, der Voicebot bewältigt die erhöhte Last problemlos.
Mehrsprachige Unterstützung
Moderne Voicebots können mühelos zwischen verschiedenen Sprachen wechseln. Dies ist besonders wichtig für Unternehmen, die international tätig sind oder Kunden aus verschiedenen Sprachregionen bedienen. Ein gut programmierter Voicebot kann nicht nur Deutsch, sondern auch andere Sprachen verstehen und darauf reagieren, was die Reichweite eines Unternehmens erheblich erweitern kann.
Konsistente Kundenerfahrung
Menschen haben schlechte Tage, Voicebots nicht. Ein Voicebot bietet jedem Kunden zu jeder Zeit die gleiche freundliche, geduldige und hilfreiche Erfahrung. Diese Konsistenz in der Kommunikation stärkt das Markenimage und sorgt für gleichbleibend hohe Servicequalität. Zudem können Voicebots so programmiert werden, dass sie den Markenton und die Unternehmenswerte perfekt widerspiegeln.
Effizienzsteigerung durch schnelle Reaktionszeiten
Niemand wartet gerne in einer Telefonwarteschleife. Voicebots eliminieren Wartezeiten, indem sie sofort auf Kundenanfragen reagieren. Sie können schnell grundlegende Informationen bereitstellen, häufig gestellte Fragen beantworten oder Kunden an die richtige Abteilung weiterleiten. Diese Effizienz spart nicht nur Zeit für das Unternehmen, sondern verbessert auch die Kundenzufriedenheit erheblich.
Datensammlung und Analyse
Ein oft übersehener Vorteil von Voicebots ist ihre Fähigkeit, wertvolle Daten zu sammeln. Jede Interaktion kann analysiert werden, um Einblicke in Kundenbedürfnisse, häufige Probleme oder Verbesserungsmöglichkeiten zu gewinnen. Diese Daten können genutzt werden, um Produkte, Dienstleistungen und den Kundenservice kontinuierlich zu optimieren. Im Gegensatz zu menschlichen Interaktionen, bei denen Details verloren gehen können, zeichnen Voicebots alles präzise auf.
Entlastung der Mitarbeiter
Durch die Übernahme wiederkehrender, einfacher Anfragen entlasten Voicebots das Servicepersonal erheblich. Mitarbeiter können sich auf komplexere Aufgaben konzentrieren, die menschliches Urteilsvermögen und Empathie erfordern. Diese Arbeitsteilung führt zu höherer Mitarbeiterzufriedenheit und effektiverer Ressourcennutzung im Unternehmen.
Fazit
Voicebots bieten Unternehmen und Kunden gleichermaßen beeindruckende Vorteile. Von Kosteneinsparungen und Effizienzsteigerungen bis hin zu verbessertem Kundenservice und wertvollen Datenanalysen, die Implementierung eines Voicebots kann für Unternehmen in nahezu jeder Branche gewinnbringend sein. Mit fortschreitender Technologie werden Voicebots immer natürlicher und intelligenter, was ihre Rolle in der Unternehmenskommunikation weiter stärken wird. Für zukunftsorientierte Unternehmen im deutschsprachigen Raum sind Voicebots nicht mehr nur eine Option, sondern zunehmend eine Notwendigkeit.
Siehe auch: sprachassistent.net/anwendungsbeispiele
Digitalisierung in der Wohnungswirtschaft
Wohnungsgenossenschaften stehen heute unter großem Druck: steigende Energiekosten, komplexe Verwaltung, zunehmende Regulierungen und gleichzeitig hohe Erwartungen der Mieter. Viele Mitglieder wünschen sich schnellen Service, digitale Kommunikation und Transparenz, ohne lange Wartezeiten am Telefon oder Papierberge im Briefkasten.
Hier setzen Chatbots und Voicebots an. Sie sind digitale Assistenten, die Anfragen automatisiert beantworten und dadurch die Immobilienverwaltung entlasten, Kosten senken und Mieterzufriedenheit steigern.
Warum Chatbots für Genossenschaften besonders sinnvoll sind
Wohnungsgenossenschaften haben oft mehrere tausend Wohnungen im Bestand. Das bedeutet: täglich eine Vielzahl an Anrufen, E-Mails und persönlichen Nachfragen. Typische Fragen drehen sich um:
- Nebenkostenabrechnungen
- Reparaturmeldungen
- Wohnungsbewerbungen
- Kündigungsfristen
- Stellplätze, Abstellräume oder Hausordnungen
Ein Chatbot oder Voicebot kann diese Routineaufgaben vollautomatisch bearbeiten. Das sorgt nicht nur für weniger Arbeitsaufwand, sondern auch für eine faire und einheitliche Kommunikation mit allen Mitgliedern.
Vorteile für Wohnungsgenossenschaften
Mitarbeiter von Wohnungsgenossenschaften müssen nicht länger jede Standardfrage selbst beantworten. Dadurch bleibt mehr Zeit für wichtige Aufgaben wie Modernisierungen, komplexe Anliegen oder Konfliktlösungen.
Mitglieder einer Genossenschaft erwarten jederzeit klare Informationen. Ein Bot liefert diese sofort, egal ob es um die Umlage von Heizkosten, Reparaturen oder aktuelle Modernisierungsmaßnahmen geht.
Wohnungsinteressenten können sich rund um die Uhr über verfügbare Wohnungen informieren, direkt Unterlagen hochladen oder unkompliziert einen Termin für die Wohnungsbesichtigung online vereinbaren.
Bei Heizungs- oder Wasserschäden geht keine Zeit verloren: Der Chatbot erfasst die Meldung sofort und leitet sie direkt an den zuständigen Dienstleister weiter, sodass eine schnelle Bearbeitung startet.
Digitale Services zeigen, dass eine Genossenschaft modern aufgestellt ist und den Service für ihre Mitglieder ernst nimmt. Das stärkt Vertrauen, verbessert das Image und macht sie attraktiv.
So gelingt die einfache Umstellung
Die Einführung von Chatbots ist weniger aufwendig, als viele denken:
- 1
Analysephase: Welche Fragen kommen am häufigsten? Welche Prozesse lassen sich automatisieren?
- 2
Einrichtung: Der Bot wird auf die Bedürfnisse der Genossenschaft zugeschnitten, vom FAQ bis zur Schadensmeldung.
- 3
Integration: Anbindung an Website, Mitgliederportal oder Telefonanlage (Voicebot).
- 4
Schrittweise Einführung: Start mit Basisfunktionen, später Erweiterung um komplexere Abläufe.
- 5
Begleitung: Mitarbeiter werden geschult, um den Bot optimal zu nutzen und Mitglieder profitieren sofort vom verbesserten Service.
Sicherheit und Vertrauen
Gerade in Wohnungsgenossenschaften spielen Datenschutz und Vertrauen eine zentrale Rolle. Moderne Chatbot- und Voicebot-Systeme sind DSGVO-konform, sicher und können wahlweise in einer Cloud oder lokal in der eigenen IT-Umgebung betrieben werden.
Fazit
Wohnungsgenossenschaften profitieren in besonderem Maße von Chatbots und Voicebots: weniger Verwaltungsaufwand, niedrigere Kosten und ein deutlich verbesserter Service für ihre Mitglieder. Die Umstellung ist unkompliziert und bringt schnell sichtbare Ergebnisse. Wer heute in digitale Assistenten investiert, zeigt nicht nur Innovationskraft, sondern schafft auch eine nachhaltige Grundlage für die Zukunft der genossenschaftlichen Wohnungsverwaltung.
Zöllner Office begleitet Sie von der Planung bis zur Umsetzung, mit datenschutzkonformen Lösungen, die sich nahtlos in Ihre bestehenden Abläufe integrieren lassen.
Weiterführende Links
FAQ: Chatbots & Voicebots in Wohnungsgenossenschaften
Was ist ein Chatbot und was ein Voicebot?
Ein Chatbot ist ein textbasierter Assistent, der Anfragen über Website oder App beantwortet. Ein Voicebot arbeitet sprachgesteuert, z. B. am Telefon.
Welche Vorteile bringen Chatbots Wohnungsgenossenschaften?
Sie entlasten Mitarbeiter von Routineaufgaben, bieten 24/7-Erreichbarkeit, beschleunigen Schadensmeldungen und erhöhen die Zufriedenheit der Mitglieder.
Welche typischen Aufgaben übernehmen Chatbots?
- Schadensmeldungen erfassen und weiterleiten
- Nebenkostenabrechnungen bereitstellen
- Hausordnungen oder Formulare ausgeben
- Termine für Besichtigungen vereinbaren
Ist die Einführung kompliziert?
Nein. Die Umstellung erfolgt schrittweise: häufige Fragen werden zuerst automatisiert, danach lassen sich weitere Funktionen ergänzen.
Funktionieren Chatbots auch am Telefon?
Ja, mit Voicebots können Mitglieder per Sprachdialog Anfragen stellen, Schadensmeldungen abgeben oder Informationen abrufen.
Wie sicher sind Chatbots im Umgang mit Mitgliederdaten?
Moderne Systeme sind DSGVO-konform und lassen sich in sicheren Cloud- oder lokalen Umgebungen betreiben.
Können Chatbots an bestehende Software angebunden werden?
Ja, Chatbots lassen sich mit ERP-Systemen, Mitgliederportalen oder Dokumentenmanagement verknüpfen.
Wie reagieren ältere Mitglieder auf Chatbots?
Viele nutzen sie gerne, da sie sofort Antworten erhalten. Zusätzlich bleibt die persönliche Beratung als Alternative bestehen.
Lohnt sich der Einsatz auch für kleinere Genossenschaften?
Ja, auch bei wenigen hundert Wohnungen können Chatbots den Verwaltungsaufwand deutlich senken.
Wie schnell zeigen sich erste Ergebnisse?
In der Regel bereits nach wenigen Wochen: weniger Telefonaufkommen, schnellere Abläufe und spürbare Entlastung im Büro.
Moderne Kundenkommunikation läuft heute rund um die Uhr, schnell, effizient und immer verfügbar. Chatbots sind dabei für viele Unternehmen ein wertvolles Werkzeug geworden. Sie beantworten Fragen automatisch, entlasten das Team und verbessern die Erreichbarkeit. Doch gerade im Umgang mit sensiblen Kundendaten kommt unweigerlich das Thema Datenschutz auf den Tisch.
„Darf ich das überhaupt? Ist das DSGVO-konform? Was, wenn etwas schief läuft?
Viele Unternehmen fragen sich
Die gute Nachricht: Wer sich für die richtigen Systeme entscheidet und auf erfahrene Partner setzt, hat nichts zu befürchten, ganz im Gegenteil.
Datenschutz: kein Hindernis, sondern ein Qualitätsmerkmal
Die DSGVO fordert, dass personenbezogene Daten nur dann verarbeitet werden dürfen, wenn klare rechtliche Grundlagen vorliegen, etwa:
Dabei geht es nicht darum, Unternehmen Steine in den Weg zu legen. Vielmehr soll sichergestellt werden, dass Daten sicher, transparent und verantwortungsvoll genutzt werden. Wer das beachtet, kann Chatbots ohne Angst vor Abmahnungen oder Bußgeldern einsetzen.
Was passieren kann, wenn man den Datenschutz ignoriert
Trotzdem ist Vorsicht geboten, denn der Gesetzgeber nimmt Verstöße sehr ernst. Mögliche Konsequenzen sind:
Botario & Zöllner Office: sichere Chatbots mit Vertrauen
Als zertifizierter Partner von NFON begleitet Zöllner Office Unternehmen in die digitale Zukunft, mit maßgeschneiderten Kommunikationslösungen, die nicht nur leistungsstark, sondern auch rechtlich sicher sind. Botario, die Chatbot-Plattform von NFON, wurde speziell für den professionellen Einsatz in Unternehmen entwickelt und erfüllt höchste Datenschutzstandards:
Das bedeutet: Sie können Ihre Kunden professionell, automatisiert und sicher betreuen, ohne Risiken eingehen zu müssen.
Zöllner Office: Ihr Partner für rechtssichere Digitalisierung
Zöllner Office bietet nicht nur die Technik, sondern auch persönliche Beratung und Betreuung. Gemeinsam mit NFON unterstützen wir Sie dabei, Chatbots erfolgreich in Ihr Unternehmen zu integrieren, und dabei alle Anforderungen an Datenschutz und Sicherheit einzuhalten.
Unsere Leistungen im Überblick:
Chatbots können Unternehmen enorm entlasten, wenn sie richtig eingesetzt werden. Wer auf Zöllner Office als Partner und auf Botario als Plattform setzt, profitiert von modernen Kommunikationslösungen, die leistungsfähig und datenschutzkonform sind.
Weiterführende Links

Ein Kunde rief uns vor Kurzem mit einem Verdacht an. Sein Rechner sei kompromittiert, und der Auslöser war seiner Meinung nach eine „Ich bin kein Roboter“-Abfrage auf der Webseite eines Hotels. Klingt im ersten Moment abwegig. Ist es aber nicht.
Ein echtes reCAPTCHA von Google infiziert niemanden. Eine gefälschte Kopie davon schon, und genau diese Masche gehört derzeit zu den häufigsten Wegen, auf denen Angreifer in Firmennetze gelangen. Sicherheitsforscher nennen sie ClickFix, das BSI spricht auch von Terminalfix. Hotels und ihre Gäste sind ein bevorzugtes Ziel.
Falls Sie gerade selbst vor einem ähnlichen Problem sitzen: Weiter unten finden Sie die Schritte, mit denen Sie prüfen, ob Ihr Rechner betroffen ist, und was Sie sofort tun sollten.
Ein Klick und drei Tastenkombinationen bis zur Infektion
Der Angriff braucht keine Sicherheitslücke im Browser. Er braucht nur einen Menschen, der einer Anweisung folgt. So läuft er typischerweise ab:
- 1Auf der Webseite erscheint eine Abfrage, die aussieht wie reCAPTCHA von Google oder Turnstile von Cloudflare. Beide Dienste sind laut The Register die beliebtesten Tarnungen.
- 2Sie klicken auf die Checkbox. In diesem Moment kopiert ein verstecktes JavaScript einen Befehl in Ihre Zwischenablage. Davon sehen Sie nichts.
- 3Statt der gewohnten Bilder mit Ampeln oder Zebrastreifen kommt eine „Verifizierung“: Windows + R drücken, dann Strg + V, dann Enter.
- 4Damit öffnen Sie den Ausführen-Dialog von Windows, fügen den Befehl ein und starten ihn selbst. Meist lädt er über die PowerShell einen Infostealer oder einen Fernzugriffstrojaner nach.
Auf dem Mac funktioniert dieselbe Masche über das Terminal, unter Linux ebenso. Die Uni Münster hat zuletzt vermehrt solche Angriffe auf ihre Angehörigen beobachtet und beschreibt genau diese Varianten.
Warum schlägt der Virenschutz dabei oft nicht an? Weil keine verdächtige Datei heruntergeladen wird. Sie führen einen Systembefehl aus, und Windows hält das für eine gewollte Aktion. Der Infostealer arbeitet danach schnell: Gespeicherte Browserpasswörter, Sitzungscookies und Zugangsdaten sind oft binnen Sekunden abgeflossen.
Ein Satz hilft, jede Variante zu erkennen. Ein echtes Captcha bleibt immer im Browser. Verlangt eine Verifizierung, dass Sie Tastenkombinationen drücken, ein Systemfenster öffnen oder etwas einfügen, ist sie gefälscht.
Warum ausgerechnet Hotels
Bei Angriffen rund um Hotels gibt es zwei Wege, beide gut dokumentiert. Für unseren Kunden kommt vor allem der erste infrage.
Die Hotelwebseite selbst wurde gehackt.
Das ist die wahrscheinlichste Erklärung. Angreifer verbreiten ClickFix über kompromittierte, ganz normale Webseiten, wie der Sicherheitsanbieter AhnLab beschreibt. Besonders häufig trifft es WordPress-Seiten mit veralteten Plugins. Laut Guardio Labs übernahm die Masche 2024 genau das Netz gehackter WordPress-Seiten, über das vorher gefälschte Browserupdates verteilt wurden. Der Hotelbetreiber selbst merkt davon häufig nichts, denn seine Seite sieht für ihn ganz normal aus.
Hotelmitarbeiter werden gezielt angeschrieben.
Microsoft hat 2025 eine Kampagne aufgedeckt, bei der Mails im Namen von Booking.com an Hotelpersonal gingen, etwa mit der Bitte, auf eine negative Bewertung zu reagieren. Der Link führte zu einem gefälschten Captcha. Nach Auswertungen von Cofense nutzten 75 Prozent aller Vorfälle mit gefälschten Captchas Vorlagen im Design von Booking.com.
Der zweite Fall betrifft am Ende auch die Gäste. Mit den erbeuteten Zugangsdaten melden sich die Täter bei Booking.com und Expedia an und schreiben Gäste mit echten Reservierungsdaten an, um an Zahlungen zu kommen. Wer eine solche Nachricht bekommt, erkennt den Betrug kaum, weil Name, Datum und Zimmer stimmen.
Wie ernst das in Deutschland ist, zeigt der Angriff auf die Berliner Landesverwaltung. Nach Angaben des BSI waren betrügerische Captchas auf präparierten Webseiten der Einstiegspunkt. Die Gruppe Rhysida verschaffte sich so Zugang zu zwei Senatsverwaltungen.
Habe ich den Befehl ausgeführt? So prüfen Sie es
Die gute Nachricht zuerst: Allein das Anschauen der gefälschten Seite infiziert Sie nicht. Selbst wenn bereits etwas in Ihrer Zwischenablage gelandet ist, passiert erst etwas, wenn Sie es einfügen und ausführen.
Die meisten Betroffenen erinnern sich, sobald man ihnen die Tastenfolge beschreibt. Haben Sie nach dem Klick Windows + R gedrückt und etwas eingefügt? Dann sollten Sie von einer Infektion ausgehen.
Ihr IT-Dienstleister kann es nachprüfen. Windows speichert die Befehle aus dem Ausführen-Dialog in der Registry unter HKCU\Software\Microsoft\Windows\CurrentVersion\Explorer\RunMRU. Dort steht der eingefügte Befehl oft noch im Klartext. Weitere Spuren liegen in der Historie der PowerShell und in den Protokollen eines EDR-Systems, falls eines installiert ist.
Was Sie jetzt tun sollten
- 1Trennen Sie den Rechner vom Netzwerk, also LAN-Kabel ziehen und WLAN ausschalten.
- 2Ändern Sie Ihre Passwörter, und zwar von einem anderen, sauberen Gerät aus. Beginnen Sie mit E-Mail, Onlinebanking und allen Firmenzugängen.
- 3Melden Sie sich in Microsoft 365, Google und anderen Diensten überall ab, damit gestohlene Sitzungscookies ungültig werden.
- 4Lassen Sie den Rechner von Fachleuten untersuchen. Das BSI empfiehlt nach einem solchen Vorfall, das System komplett neu zu installieren.
- 5Informieren Sie das Hotel. Ist dessen Webseite manipuliert, trifft es sonst weitere Besucher.
In einem Firmennetz drängt die Zeit. Der Angriff auf Berlin zeigt, dass ein einzelner infizierter Arbeitsplatz reicht, um ein ganzes Netzwerk zu öffnen.
Warum ein Virenschutz allein hier zu spät kommt
ClickFix ist für klassische Antivirenprogramme schwer zu fassen. Der Nutzer startet den Befehl selbst, mit Bordmitteln von Windows, ohne Datei auf der Festplatte. Was hilft, ist eine Überwachung, die auf Verhalten achtet: Warum öffnet sich nach einem Browserklick plötzlich die PowerShell und baut eine Verbindung zu einem unbekannten Server auf?
Genau dafür gibt es Sophos MDR, das wir bei Zöllner Office für Unternehmen in Sachsen und Brandenburg einrichten und betreuen. MDR steht für Managed Detection and Response. Dahinter steckt ein Team von Sicherheitsanalysten im Security Operations Center von Sophos, das Ihre IT rund um die Uhr überwacht, auch nachts, am Wochenende und an Feiertagen. Schlägt das System an, prüfen Menschen den Vorfall und greifen ein. Laut Sophos liegt die Reaktionszeit bei einer Minute, Analyse und Bereinigung eines Vorfalls dauern im Schnitt 38 Minuten.
Im Fall eines gefälschten Captchas sieht das so aus: Der Endpoint-Schutz mit EDR zeichnet auf, welche Prozesse auf dem Rechner starten. Über Sophos Fusion teilen Endpoint, Firewall und E-Mail-Schutz ihre Erkenntnisse. Ein verdächtiges Gerät kann die Firewall automatisch vom Netz trennen, bevor sich der Angreifer im Firmennetz ausbreitet. Ein Rechner, der nachts um zwei Uhr Daten abfließen lässt, bleibt so nicht bis Montagmorgen unbemerkt.
Technik ersetzt dabei keine Vorsicht. Wir empfehlen unseren Kunden zusätzlich zwei einfache Maßnahmen: Für normale Benutzerkonten lässt sich der Ausführen-Dialog per Gruppenrichtlinie sperren, und eine kurze Schulung mit genau diesem Beispiel macht Ihre Mitarbeiter misstrauisch, wenn ein Captcha plötzlich Tastenkombinationen verlangt.
Lassen Sie Ihre Cyberabwehr prüfen
Sie wurden bereits angegriffen oder wollen wissen, ob Ihr Unternehmen auf solche Angriffe vorbereitet ist? Unsere Cybersecurity-Architekten analysieren Ihre IT-Infrastruktur und zeigen Ihnen, wo Lücken sind.

Häufige Fragen zu gefälschten Captchas
Kann man durch ein Captcha gehackt werden?
Durch ein echtes Captcha nicht. Gefälschte Captchas, die wie reCAPTCHA oder Cloudflare aussehen, bringen Nutzer aber dazu, selbst einen schädlichen Befehl auszuführen. Diese Masche heißt ClickFix oder Terminalfix.
Woran erkenne ich ein gefälschtes Captcha?
Ein echtes Captcha verlangt nur Klicks oder Eingaben im Browser. Fordert eine Abfrage Sie auf, Windows + R, Strg + V und Enter zu drücken oder ein Terminal zu öffnen, ist sie gefälscht. Schließen Sie dann den Browsertab.
Bin ich infiziert, wenn ich nur auf die Checkbox geklickt habe?
In der Regel nicht. Der Klick kopiert den Befehl nur in die Zwischenablage. Gefährlich wird es erst, wenn Sie ihn einfügen und ausführen.
Was soll ich tun, wenn ich den Befehl ausgeführt habe?
Trennen Sie den Rechner sofort vom Netz, ändern Sie Ihre Passwörter von einem anderen Gerät aus und lassen Sie das System von Fachleuten prüfen. Das BSI rät zur Neuinstallation.
Warum erkennt mein Virenschutz den Angriff nicht?
Weil keine Datei heruntergeladen wird. Sie starten den Befehl selbst mit Windows-Bordmitteln. Lösungen wie Sophos EDR und MDR achten auf auffälliges Verhalten und können solche Abläufe besser erkennen.
Sind nur Hotelwebseiten betroffen?
Nein. Gefälschte Captchas tauchen auf gehackten Webseiten aller Branchen auf, in Werbeanzeigen und in Phishingmails. Hotels sind besonders häufig Ziel, weil Kampagnen im Design von Booking.com sehr verbreitet sind.
Quellen
- BleepingComputer: ClickFix attack delivers infostealers, RATs in fake Booking.com emails
- The Register: Fake CAPTCHA tests trick users into running malware
- Splunk: Unveiling Fake CAPTCHA Campaigns
- Guardio Labs: Captchageddon
- AhnLab: The Hidden Threat Behind Fake CAPTCHAs
- Hackread via CISO2CISO: Cofense zu Booking.com-Vorlagen
- Admin By Request: PureRAT-Kampagne gegen Hotels
- Universität Münster: Warnung vor ClickFix
- BornCity: Cyberangriff Berlin, BSI warnt vor gefälschten Captchas
- Zöllner Office: Cybersecurity mit Sophos
futureSAX Innovationsplattform
futureSAX ist die Innovationsplattform des Freistaates Sachsen und eine zentrale Anlaufstelle im sächsischen Gründungs- und Innovationsökosystem. Sie vernetzt Menschen und Organisationen aus unterschiedlichen Branchen und macht Innovationen in Sachsen sichtbar.
Der Event „New Work und KI“ in Bautzen war für mich ein wahnsinnig spannendes Format. Über 150 Teilnehmende kamen zusammen, vom Handwerk und Mittelstand bis hin zur Chipindustrie mit Infineon. Diese Vielfalt machte den Austausch besonders interessant und bot hervorragende Möglichkeiten zum Netzwerken.
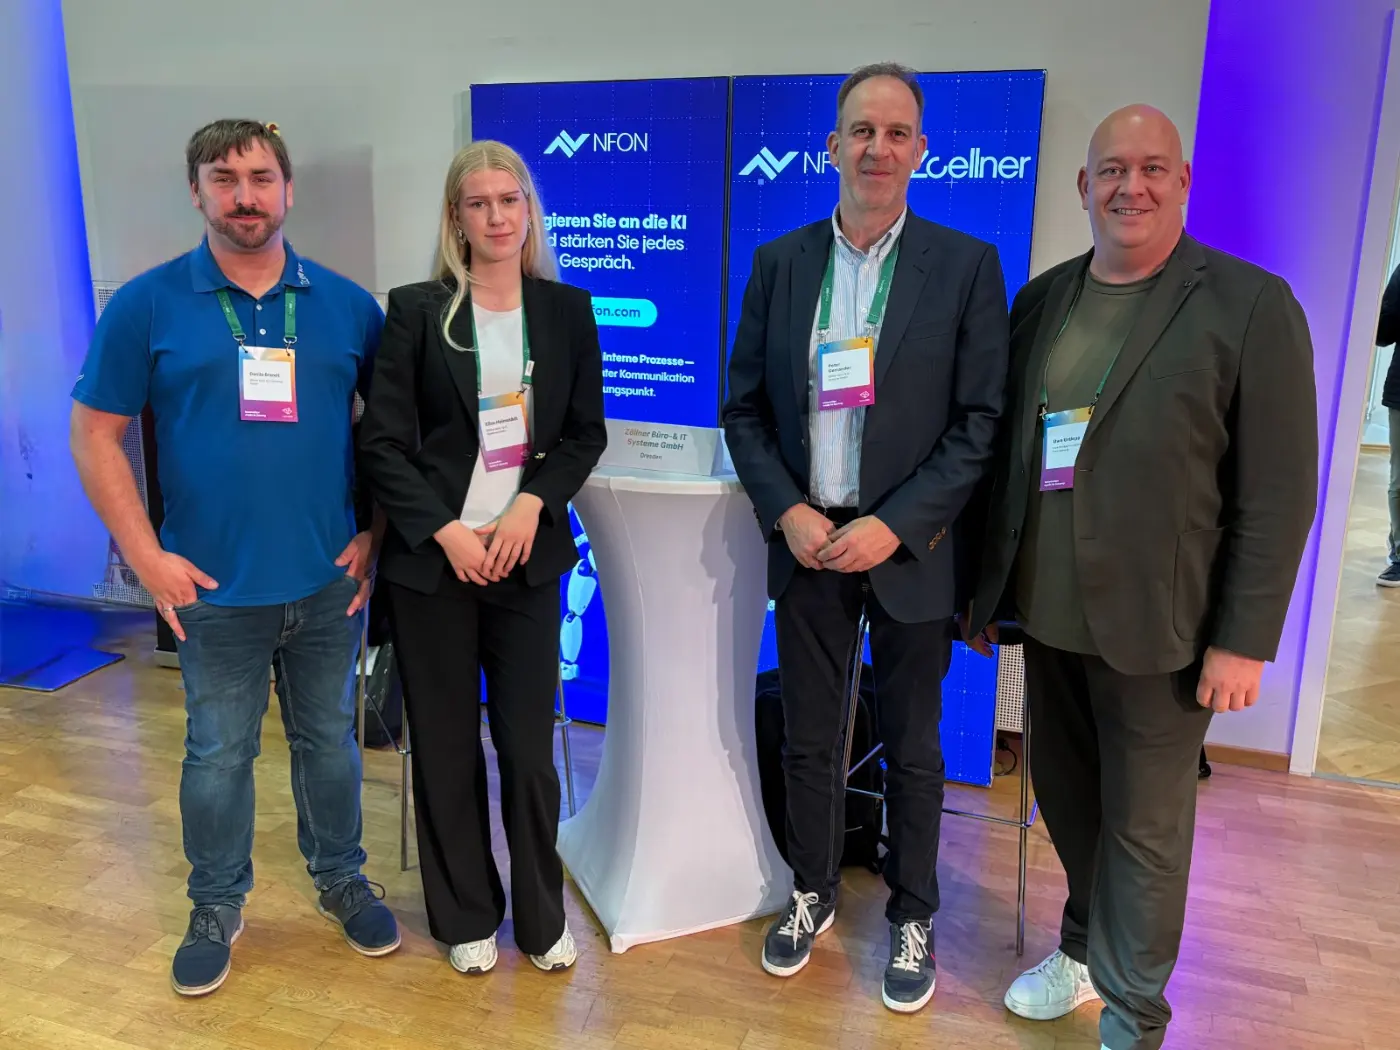
Businesskommunikation neu denken
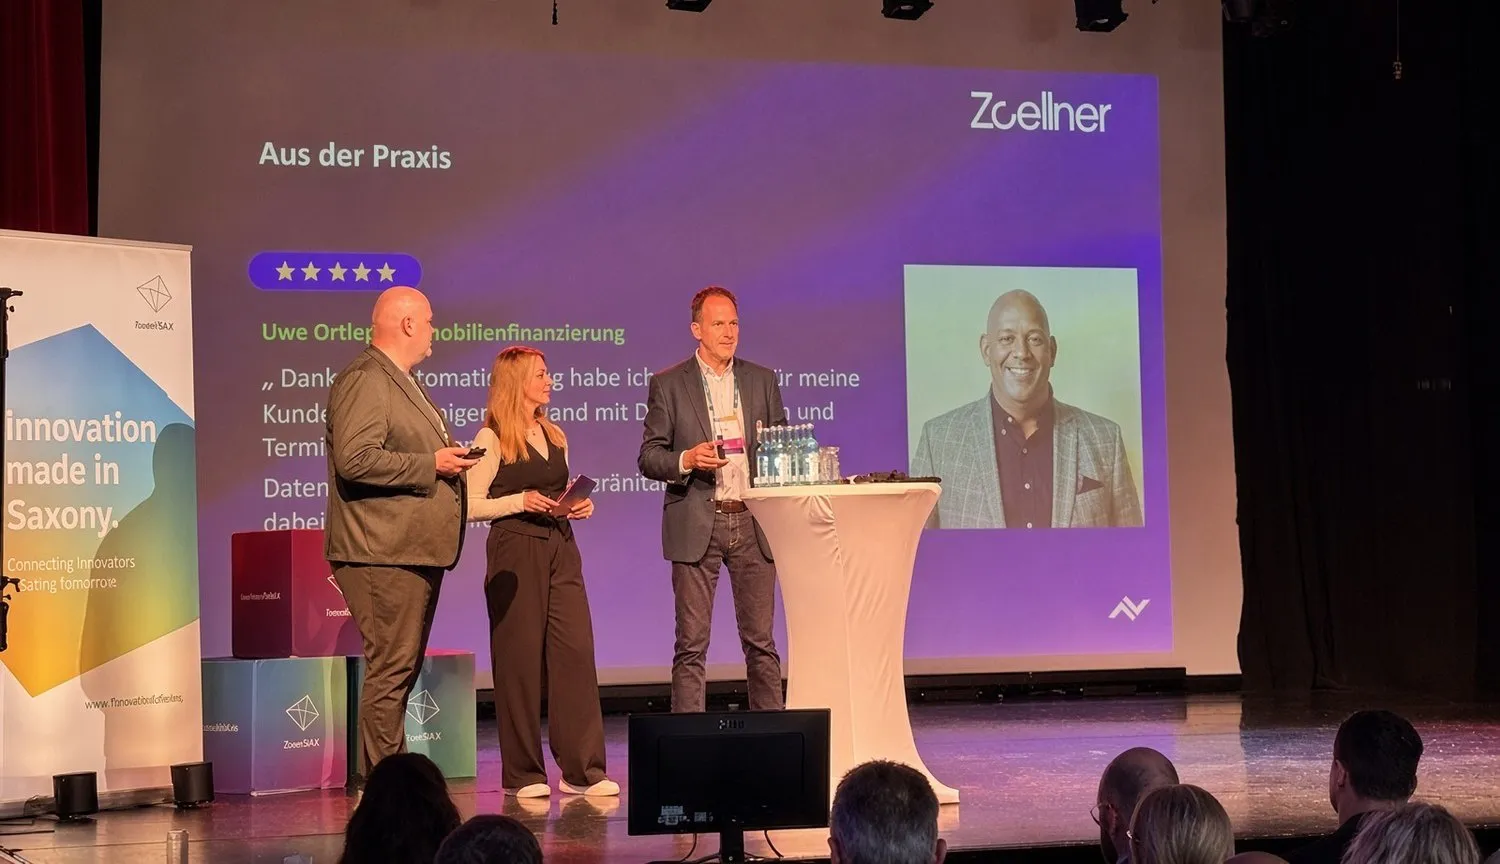
Ich war als Aussteller und Speaker dabei. Mein Pitch stand unter dem Motto „Businesskommunikation neu denken“. Besonders gefreut hat mich, dass mein Voicebot-Kunde Uwe Ortlepp aus dem Bereich Immobilienfinanzierung mit mir auf der Pitch-Bühne stand. Er ist so zufrieden mit unserem Bot, dass er extra mit nach Bautzen gefahren ist, um von seinen Erfahrungen zu berichten.
Im Alltag entlastet ihn der Bot bei der Terminbuchung und in der Kundenbetreuung, ein schönes Beispiel dafür, wie KI ganz konkret unterstützen kann.
Die nächste Generation war dabei
Eine besondere Freude war für mich auch, dass die nächste Generation mit dabei war: Meine 18-jährige Tochter hat mich begleitet. Schön, wenn junge Menschen solche Einblicke in neue Arbeitswelten und den Einsatz von KI bekommen.
Vielen Dank an futureSAX für die gelungene Veranstaltung, die spannenden Begegnungen und die Gelegenheit, Innovation und neue Ideen gemeinsam erlebbar zu machen.
Peter Gemander, Geschäftsführer
Infos zur Veranstaltung: futuresax.de
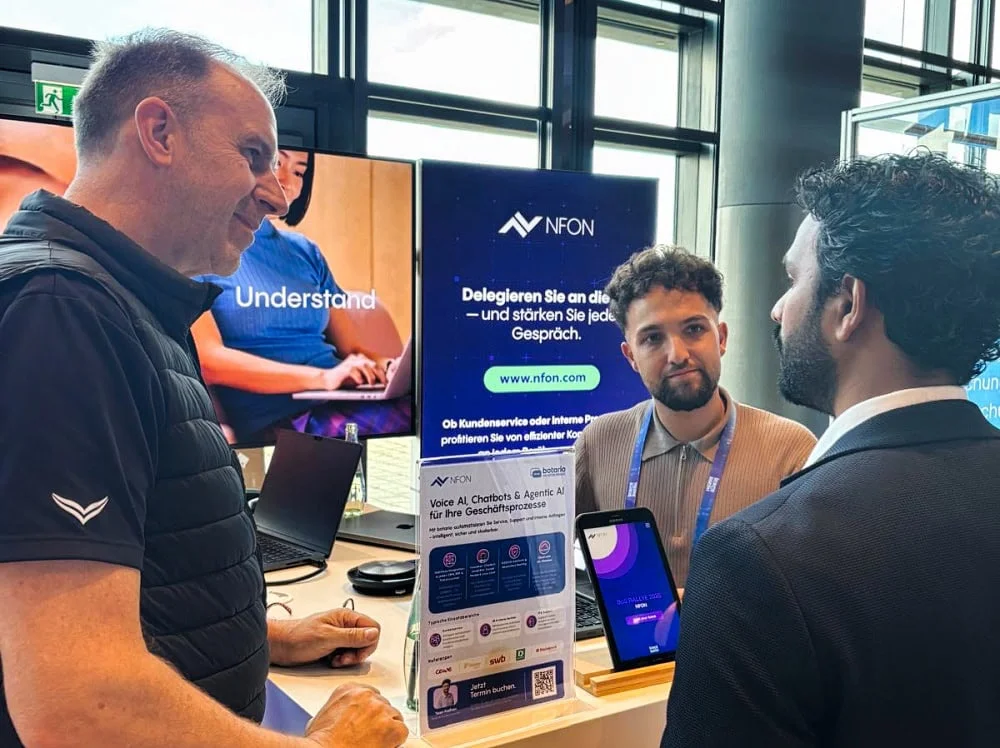
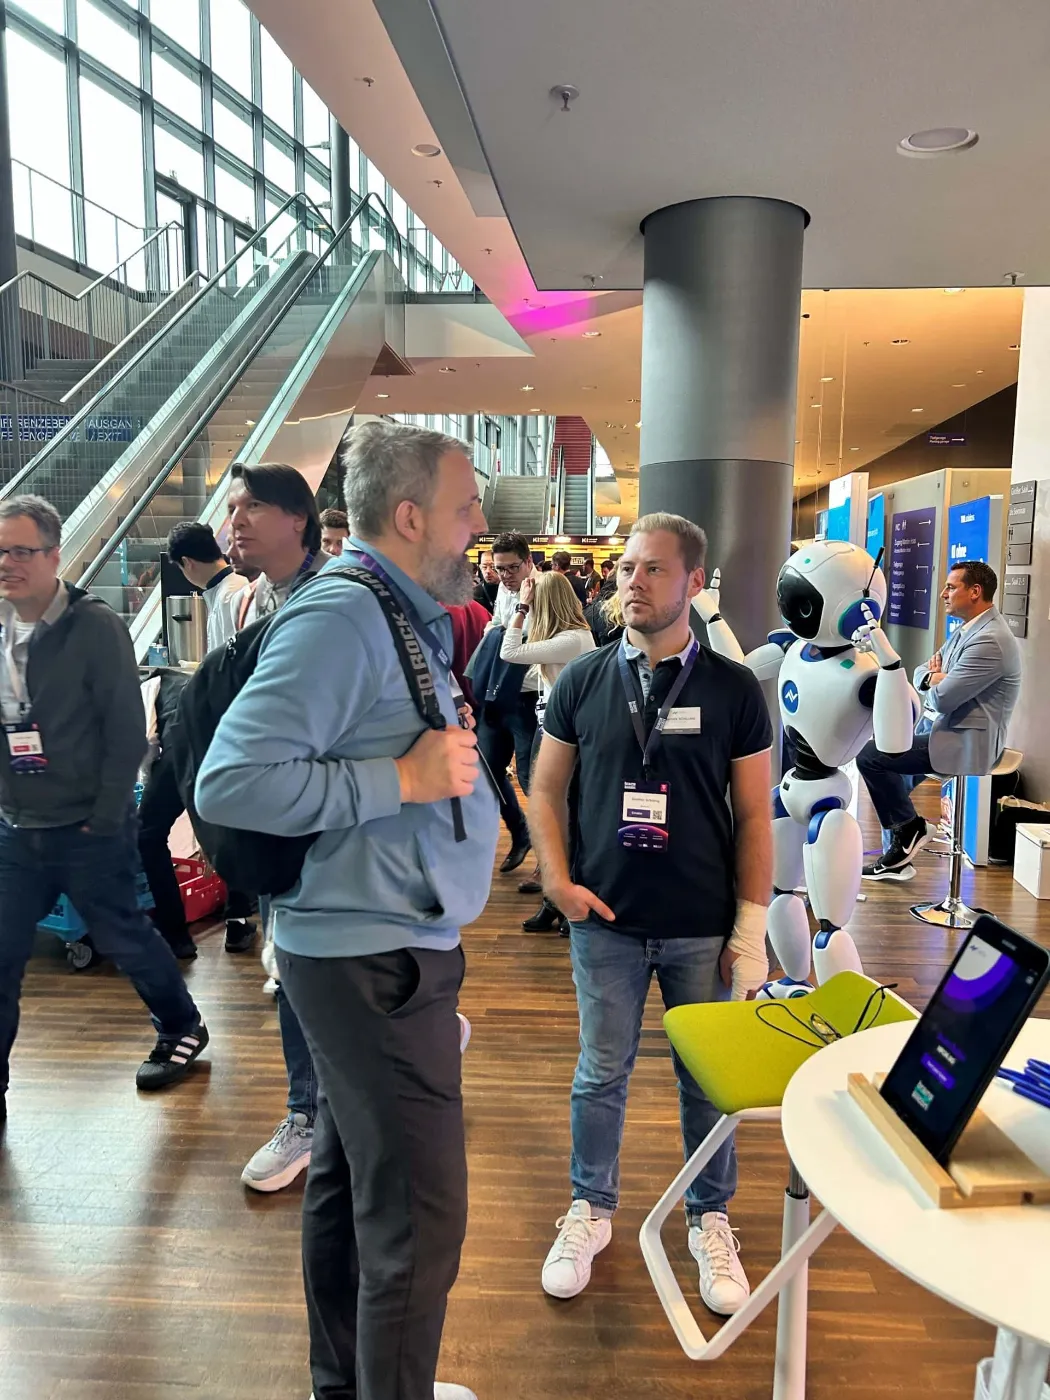
Die häufigste Frage an unserem Stand kam selten gleich zu Beginn. Meist wurde erst über Funktionen gesprochen, über Voicebots, automatische Rufannahme, Gesprächsnotizen. Irgendwann fragte das Gegenüber dann: „Und wo liegen dabei unsere Daten?“ Zwei Tage lang ging das so, am 14. und 15. September im Internationalen Congress Center Dresden.
Wir waren mit NFON als Mitaussteller auf der zweiten Brains on Silicon, einer Konferenz für angewandte KI. Unser Thema war Telekommunikation für Unternehmen, weil wir in diesem Bereich seit über 20 Jahren arbeiten.
Wer an unseren Stand kam
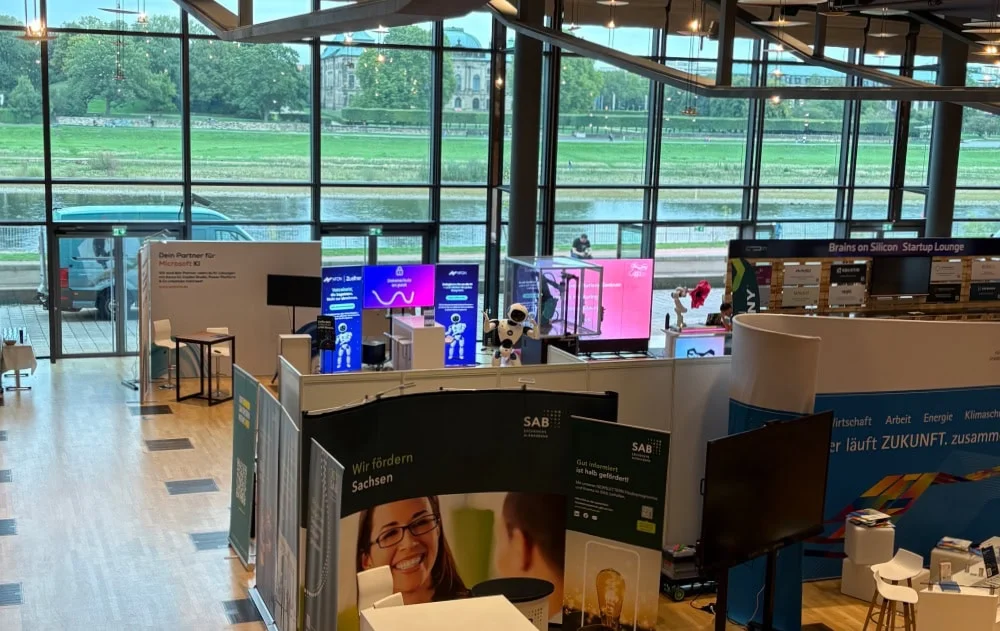
Auffällig viele Besucher kamen aus der öffentlichen Verwaltung und aus der Halbleiterindustrie. Das passt zu Dresden. Beide Gruppen haben mit Daten zu tun, die sie nicht beliebig durch fremde Rechenzentren schicken dürfen, und beide prüfen entsprechend gründlich, bevor sie eine KI an ihr Telefon lassen.
Auf den Hauptbühnen standen Namen wie OpenAI, Anthropic und NVIDIA, Richard Socher von You.com war per Video aus dem Silicon Valley zugeschaltet. Im Ausstellerbereich ging es dagegen um Fragen, die am Montag darauf im Büro wieder auf dem Tisch liegen: Welche Anrufe lassen sich automatisieren? Was kostet das an Aufwand? Und wer kümmert sich, wenn etwas nicht läuft?
Warum wir auf NFON und Botario setzen
Für digitale Souveränität braucht es Partner, bei denen man weiß, wo sie herkommen. NFON ist seit 2007 im Geschäft und war von Anfang an ein deutsches Unternehmen. 2024 hat NFON den Bremer KI-Spezialisten Botario übernommen, dessen Know-how in Sprachverarbeitung seit 2019 in Deutschland wächst. Für uns ist das eine sinnvolle Kombination: erprobte Cloudtelefonie auf der einen Seite, eine eigens entwickelte KI-Plattform auf der anderen.
Was die Besucher am meisten interessiert hat, war die Frage der Modellwahl. Botario ist nicht an ein bestimmtes Sprachmodell gebunden. Wir bauen die Anwendung innerhalb der Plattform, zum Beispiel einen Telefonassistenten für Standardanfragen. Welches LLM dahinter arbeitet, legt unser Kunde fest. Ändern sich später die Anforderungen, etwa weil eine Behörde ein europäisches Modell vorschreibt, bleibt die Anwendung bestehen. Getauscht wird nur das Modell.
NTV am Stand von NFON
Kurzer Besuch mit großer Reichweite: ntv hat auf der Brains on Silicon am NFON-Stand gedreht. Im Clip sieht man, wie es dort zuging, während wir mit Besuchern über KI am Telefon gesprochen haben.
Was wir gezeigt haben
Wir hatten keine Folien mit Zukunftsversprechen dabei, sondern Beispiele aus Projekten, die bei Kunden bereits laufen. Daran ließ sich gut erklären, wo ein Voicebot Arbeit abnimmt: bei Anfragen, die täglich in fast gleicher Form eingehen. Das Team am Empfang oder im Service muss diese Anrufe dann nicht mehr selbst annehmen und hat Zeit für die Gespräche, bei denen es wirklich gebraucht wird.
Uns geht es dabei nicht um möglichst viele verkaufte Tools. Eine KI-Funktion bauen wir dann ein, wenn sie im Alltag messbar hilft. Ein gutes Beispiel ist die Transkription von Telefonaten: Sie klingt unspektakulär, spart aber in vielen Büros jeden Tag Zeit, weil niemand mehr Gesprächsnotizen von Hand tippen muss.
Warum wir unser Handwerk nicht an die KI abgeben
Peter Gemander hat seinen Rückblick auf die Messe mit einem alten Sprichwort überschrieben: „Schuster, bleib bei deinen Leisten.“ Das trifft ziemlich genau, wie wir arbeiten.
Früher haben wir Telefonanlagen als Hardware installiert. Heute verbinden wir Cloudtelefonie mit KI-Funktionen. Die Technik hat sich komplett verändert, unser Anspruch nicht. Wir beraten, entwickeln eine passende Lösung, setzen sie um und bleiben nach der Installation als Servicepartner ansprechbar. Wer eine Empfehlung ausspricht, muss sie verstehen und dafür geradestehen.
Deshalb haben wir eigene Programmierer im Team, die Schnittstellen selbst entwickeln. Was wir bauen, können wir betreuen und weiterentwickeln. KI unterstützt unsere Entwickler bei der Arbeit, ersetzt sie aber nicht.
Auf Konferenzen wie der Brains on Silicon hört man inzwischen oft das Gegenteil. Peter bekommt dann Sätze zu hören wie: „Was, du nutzt noch ein ERP oder CRM? Bau dir das doch selbst mit KI.“ Seine Antwort hat er sich von einem Garten- und Landschaftsbauer geliehen, der solche Ratschläge offenbar auch kennt:
„Nur weil ich weiß, dass das Grüne nach oben gehört, bin ich noch kein Gärtner.
Peter Gemander, Zöllner Office
Die Konferenz in Zahlen
Die Brains on Silicon lief unter dem Motto „Closing the Implementation Gap“ auf vier Bühnen, dazu kamen Masterclasses und eine Ausstellung. Den Auftakt machten Sachsens Staatsminister Dirk Panter und Roman Howe von Anthropic. Im Startupwettbewerb traten 13 Teams an, gewonnen hat die Raqid GmbH mit einem Preis von 5.000 Euro in Anthropic Credits. Philipp Klöckner schloss den zweiten Tag mit seiner Keynote „Beyond the AI Hype“ ab, ein Titel, der gut zu unseren Gesprächen am Stand passte.
Danke an alle, die bei uns vorbeigeschaut und mitdiskutiert haben, und an das Team von NFON für zwei gute Tage in Dresden. Wer das Gespräch vom Stand fortsetzen möchte oder wissen will, welche Anrufe sich im eigenen Unternehmen sinnvoll automatisieren lassen, erreicht uns direkt.
Fragen, die uns am Stand oft gestellt wurden
NFON ist ein deutsches Unternehmen. Bei der KI entscheidet der Kunde selbst, welches Sprachmodell eingesetzt wird, und damit auch, wo die Daten verarbeitet werden.
Nein. Er übernimmt wiederkehrende Standardanfragen. Sobald ein Anliegen komplexer wird, geht der Anruf an einen Menschen.
Die KI-Funktionen setzen auf der Cloudtelefonie von NFON auf. Ob sich eine bestehende Anlage umstellen lässt, klären wir im Einzelfall.
Ja, unsere Entwickler bauen dafür eigene Schnittstellen und betreuen sie auch nach der Einführung.
Siehe auch: sprachassistent.net/blog/brains-on-silicon-2026-dresden-recap.html
Am 14. und 15. September 2026 verwandelt sich das Internationale Congress Center Dresden zum zweiten Mal in die größte KI-Bühne Sachsens. Brains on Silicon 2026 erwartet mehr als 1.500 Fach- und Führungskräfte, über 100 Speaker und Aussteller auf vier Bühnen. Mit dabei: Zöllner Office, wieder am Partnerstand von NFON, wieder mit Peter Gemander, der Interessenten direkt vor Ort zu Chatbots und Voicebots für die Business-Kommunikation berät.
Was die Konferenz 2026 ausmacht
Veranstalter ist CONFGAMES, das Konzept bleibt ambitioniert: neben der Hauptbühne mit Keynotes und Panels gibt es eine eigene Use-Case-Stage, zwei weitere Themenbühnen sowie zwei parallele Masterclass-Tracks mit Praktikern aus der Industrie. Dazu kommen eine Expo mit Produktdemonstrationen, eine Startup Area mit Live-Pitching von zwölf jungen Unternehmen und am ersten Abend eine Networking Party. Sieben Schwerpunkte ziehen sich durchs Programm: Agentic Workflows, Human + AI Partnership, Sovereign AI, Silicon on AI, Physical AI, Learning with AI und ganz praktisch, konkrete Use Cases aus Unternehmen.
Prominent besetzt ist vor allem die Bühne am Montagvormittag: Roman Howe, der bei Anthropic die Region DACH und Mittel- und Osteuropa verantwortet, tritt um 9:55 Uhr auf. Am Dienstag um 9:30 Uhr folgt Sarah Kemether aus dem Go-to-Market-Team von OpenAI mit ihrem Vortrag „AI Adoption Instead of AI Discussion: How Companies Successfully Use AI“. Dass beide Unternehmen in derselben Woche auf derselben Bühne stehen, ist in dieser Form selten und macht die Konferenz auch über Sachsen hinaus interessant. Weitere Namen im Programm: Richard Socher, Gründer von You.com und ehemaliger Chief Scientist bei Salesforce, Google-Managerin Livia von Mitschke-Collande, GitHub-Vertreter Pierre Tempel sowie Uwe Gäbler von Infineon. Sächsischer Wirtschaftsminister Dirk Panter ist ebenfalls angekündigt. SAP und die Deutsche Telekom treten als Premium-Partner auf, dazu kommen Silicon Saxony, das KI Netzwerk Dresden, ostec, Cloud & Heat und elevait.
Für NFON-Kunden und -Partner ist ein Name im Speaker-Line-up besonders relevant: Yasin Kizilhan, Head of AI Sales bei der NFON AG, spricht selbst auf der Konferenz. NFON nimmt angewandte KI in der Business-Kommunikation damit sichtbar ernst, genau das Feld, in dem Zöllner Office als Entwicklungspartner seit Jahren unterwegs ist.
Peter Gemander am NFON-Stand
Schon 2025 war der Partnerstand von NFON, an dem Peter Gemander für Zöllner Office stand, gut besucht, das Interesse kam vor allem aus dem Mittelstand. Gefragt waren praktische Fragen zur Systemintegration, zur Rolle von Sprachsteuerung im Tagesgeschäft und zu kundenorientierten KI-Einsätzen. 2026 bringt Gemander ein konkretes Praxisbeispiel mit: den Einsatz von Nia FrontDesk, der KI-gestützten Telefonrezeption auf Basis der NFON-Cloudya-Plattform, beim Immobilienfinanzierer Uwe Ortlepp. Wer wissen will, wie ein KI-Voicebot in einem echten mittelständischen Betrieb Anrufe entgegennimmt und weiterleitet, findet am Stand handfeste Antworten statt Marketingfolien.
Mehr zum Auftritt und zum Praxisbeispiel gibt es im Blogbeitrag auf sprachassistent.net. Wer sich unabhängig von der Konferenz für Nia FrontDesk interessiert, wird im Artikel Nia FrontDesk: Der KI-Sprachassistent von NFON fündig.
Praktische Informationen
- Termin: 14. und 15. September 2026
- Ort: Internationales Congress Center Dresden, Ostra-Ufer 2, 01067 Dresden
- Tickets: über den offiziellen Ticketshop von Brains on Silicon
- Peter Gemander von Zöllner Büro- & IT-Systeme GmbH: am Partnerstand von NFON in der Expo

futureSAX-Innovationsforum New Work & KI: Wir zeigen, wie KI ans Telefon kommt
Am 24. September 2026 sind wir beim futureSAX-Innovationsforum New Work & KI in Bautzen dabei. Um 14:30 Uhr steht unser Geschäftsführer Peter Gemander auf der Bühne und pitcht, woran wir arbeiten: eine Telefonanlage, in der KI-Assistenten mitarbeiten. Wer sehen will, wie das im Alltag läuft, trifft uns in Session A zum Thema Digital Workers.
Warum wir das Telefon ernst nehmen
Das Telefon gilt als alte Technik. In vielen Betrieben ist es trotzdem der erste Kontakt zum Kunden. Und genau da geht viel verloren. Niemand geht ran, weil das Team gerade beim Kunden steht. Die Mailbox läuft voll, Rückrufe bleiben liegen, ein Auftrag wandert zum Wettbewerber. Wir haben oft genug erlebt, wie ärgerlich das für kleine und mittlere Firmen ist. Deshalb setzen wir die KI genau dort an, nicht im Marketing, sondern direkt am Hörer.
Was Peter Gemander in Bautzen zeigt
14:30 Uhr, Session A (Digital Workers & Data Science): Peter Gemander, Geschäftsführer der Zöllner Büro- & IT Systeme GmbH, mit „Intelligente Business-Kommunikation: Smarte Telefonanlage mit KI-Assistenten“.
In seinem Pitch zeigt Peter Gemander, wie ein KI-Assistent Anrufe annimmt, das Anliegen erkennt und im Gespräch schon weiterhilft. Fragen nach Öffnungszeiten, Terminen oder Zuständigkeiten beantwortet das System selbst. Alles, was einen Menschen braucht, landet vorsortiert beim richtigen Kollegen. Für die Zuhörer in Bautzen heißt das: kein Theorievortrag. Ein System, das heute schon Anrufe entgegennimmt.
Siehe auch: sprachassistent.net
Was sich mit einer KI-Telefonanlage im Betrieb ändert
Der Unterschied zeigt sich im Alltag. Ein Anruf um 7 Uhr morgens läuft nicht mehr ins Leere. Die Kollegin am Empfang wird die immer gleichen Standardfragen los und kümmert sich um das, was wirklich zählt. Der Anrufer bekommt sofort eine Antwort, statt in der Warteschleife zu hängen. Wie so ein Aufbau bei uns aussieht, zeigen wir auf sprachassistent.net, dort lässt sich auch gleich ein kurzes Gespräch mit uns vereinbaren.
Für wen sich das lohnt
Am meisten bringt eine KI-Telefonanlage dort, wo viele Anrufe auf wenige Hände treffen. Denken Sie an einen Handwerksbetrieb, dessen Monteure auf der Baustelle sind, während das Büro nur halbtags besetzt ist. Oder an eine Praxis, in der das Telefon klingelt, obwohl am Tresen schon jemand wartet. In solchen Momenten fängt der Assistent die Anrufe ab, die sonst niemand annimmt, und meldet zurück, wer worum gebeten hat. Ein verpasster Anruf ist am Ende ein verpasster Kunde. Genau das wollen wir ersparen.
Das Innovationsforum auf einen Blick
- Termin: Donnerstag, 24. September 2026, 12:00 bis 18:00 Uhr
- Ort: Sorbisches National-Ensemble, Äußere Lauenstraße 2, 02625 Bautzen
- Unser Pitch: 14:30 Uhr, Session A, Peter Gemander
- Veranstalter: futureSAX, Innovationsplattform des Freistaates Sachsen
futureSAX bringt an diesem Tag Gründende, Mittelständler, Wissenschaft und Kapitalgeber zusammen. Neben den Pitches gibt es ein Panel zur Lausitz als Arbeitsplatz der Zukunft, eine Matchmaking-Session und am Abend ein Get-together. Für uns ist das der passende Rahmen, weil hier Menschen sitzen, die KI im eigenen Betrieb einsetzen wollen und nicht bloß darüber reden.
Treffen Sie uns in Bautzen
Die Anmeldung läuft über die Veranstaltungsseite von futureSAX. Wenn Sie vorbeikommen, sprechen Sie uns an. Am schnellsten finden Sie uns um 14:30 Uhr in Session A, danach sind wir beim Matchmaking und in den Pausen ansprechbar.
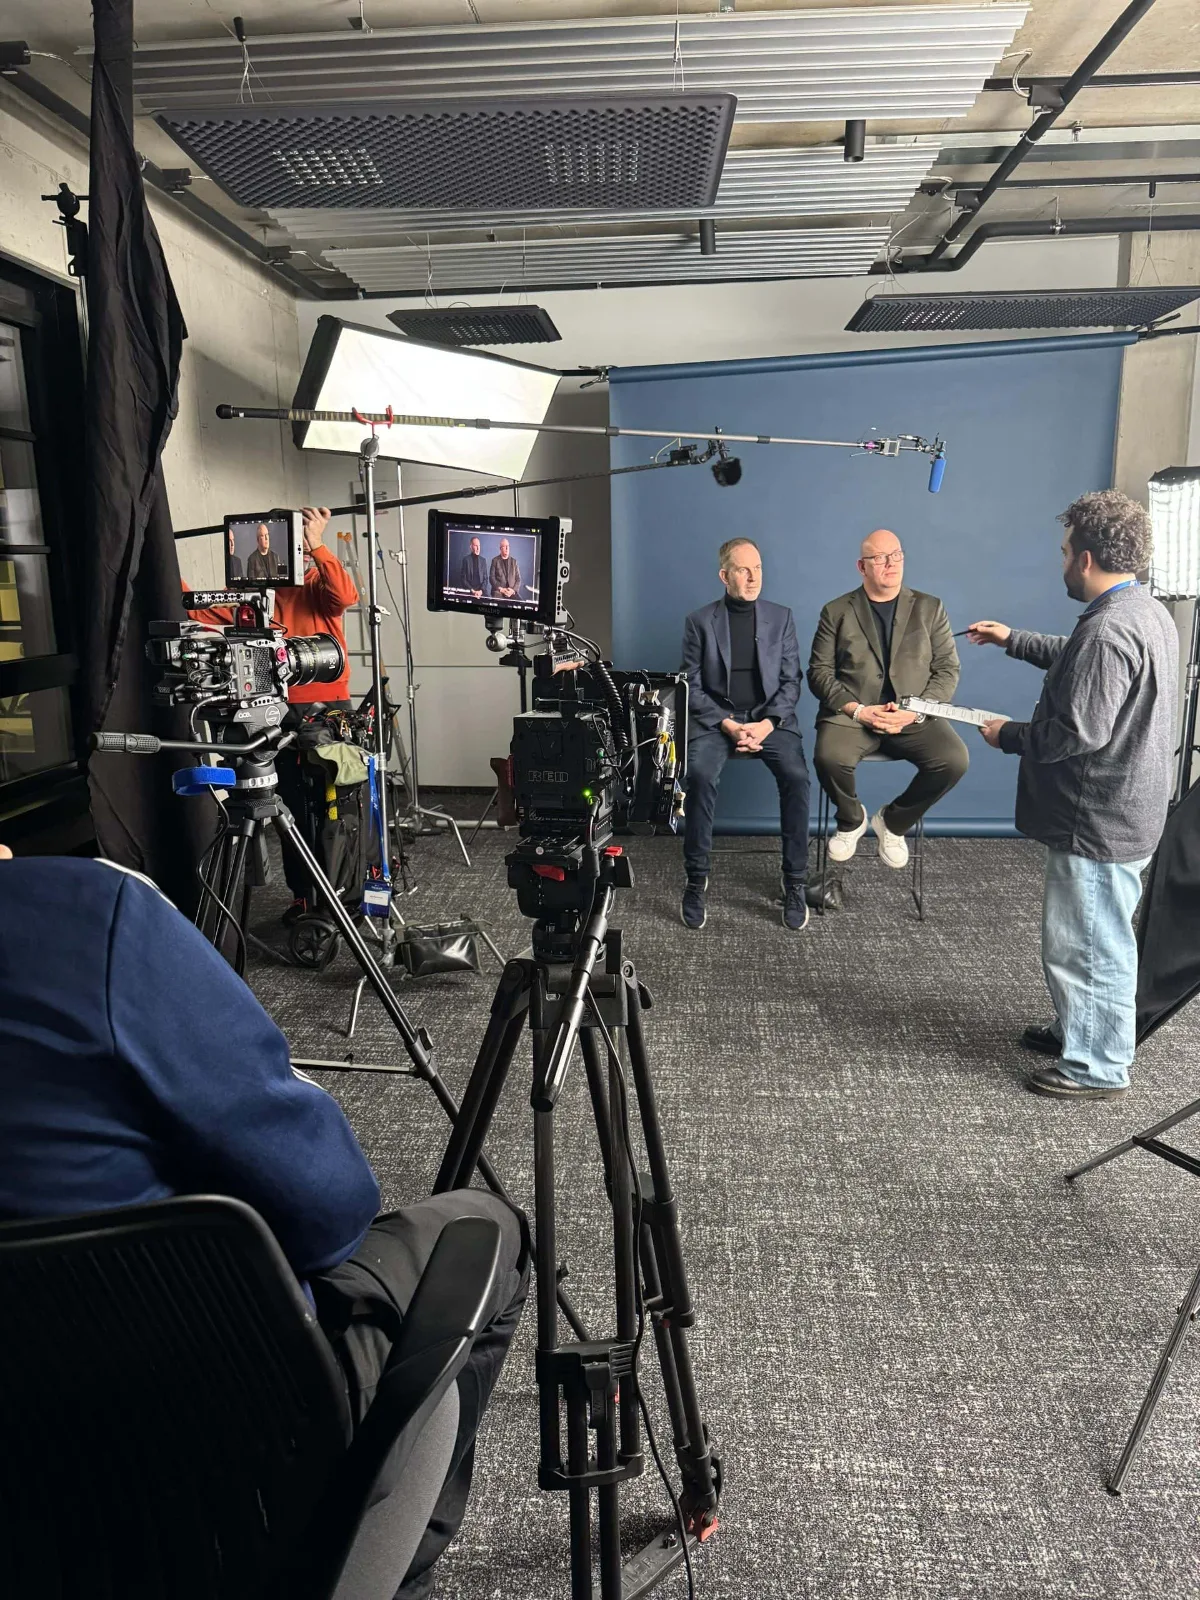
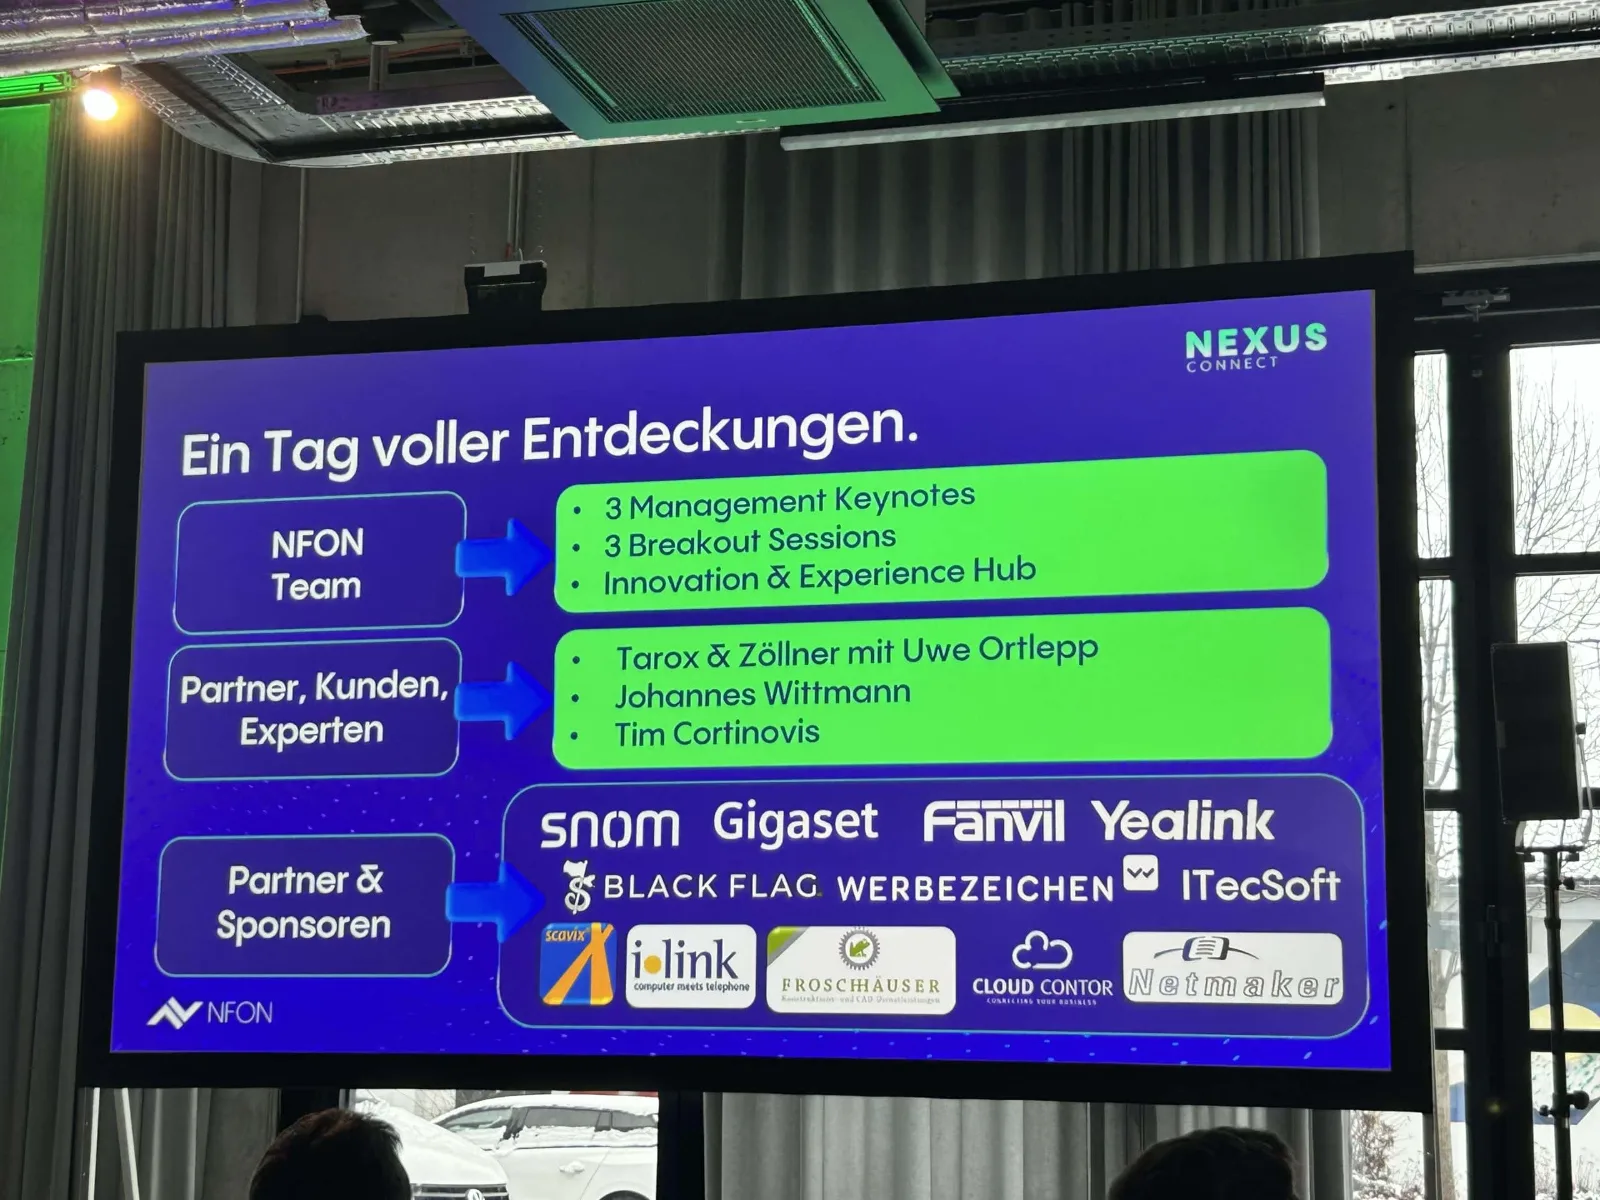
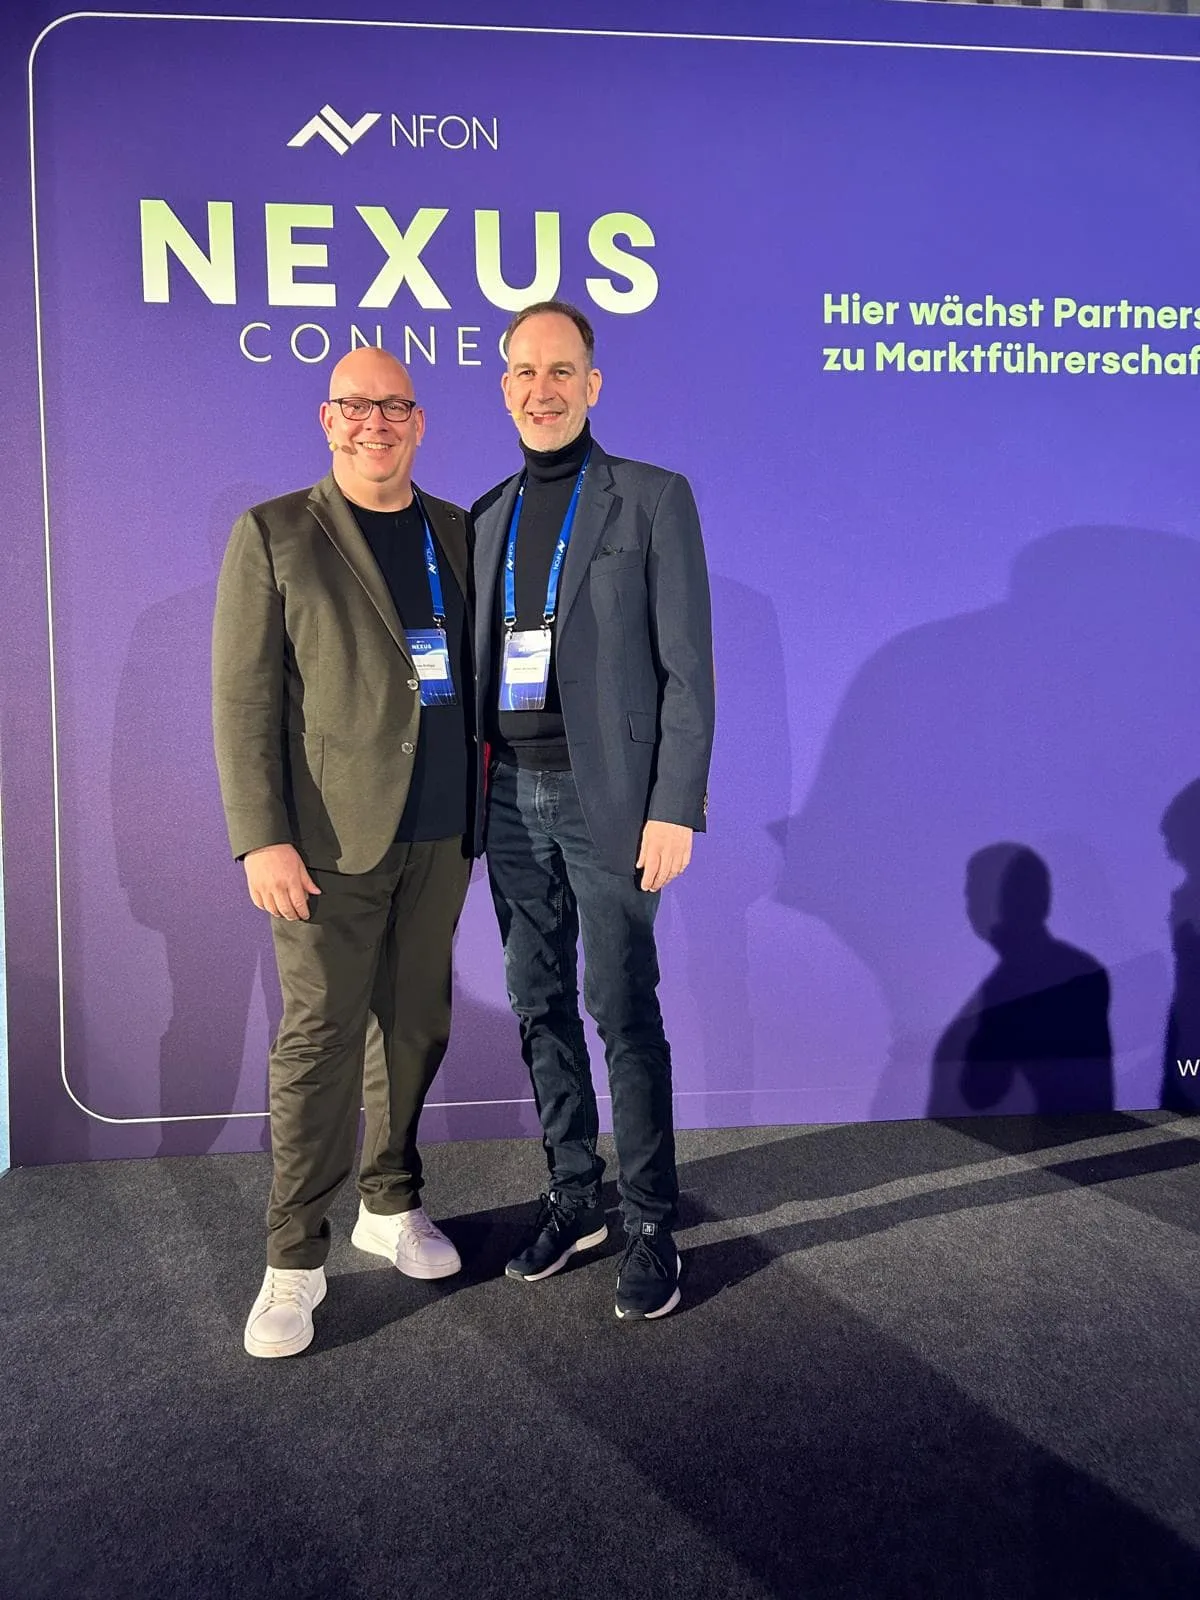
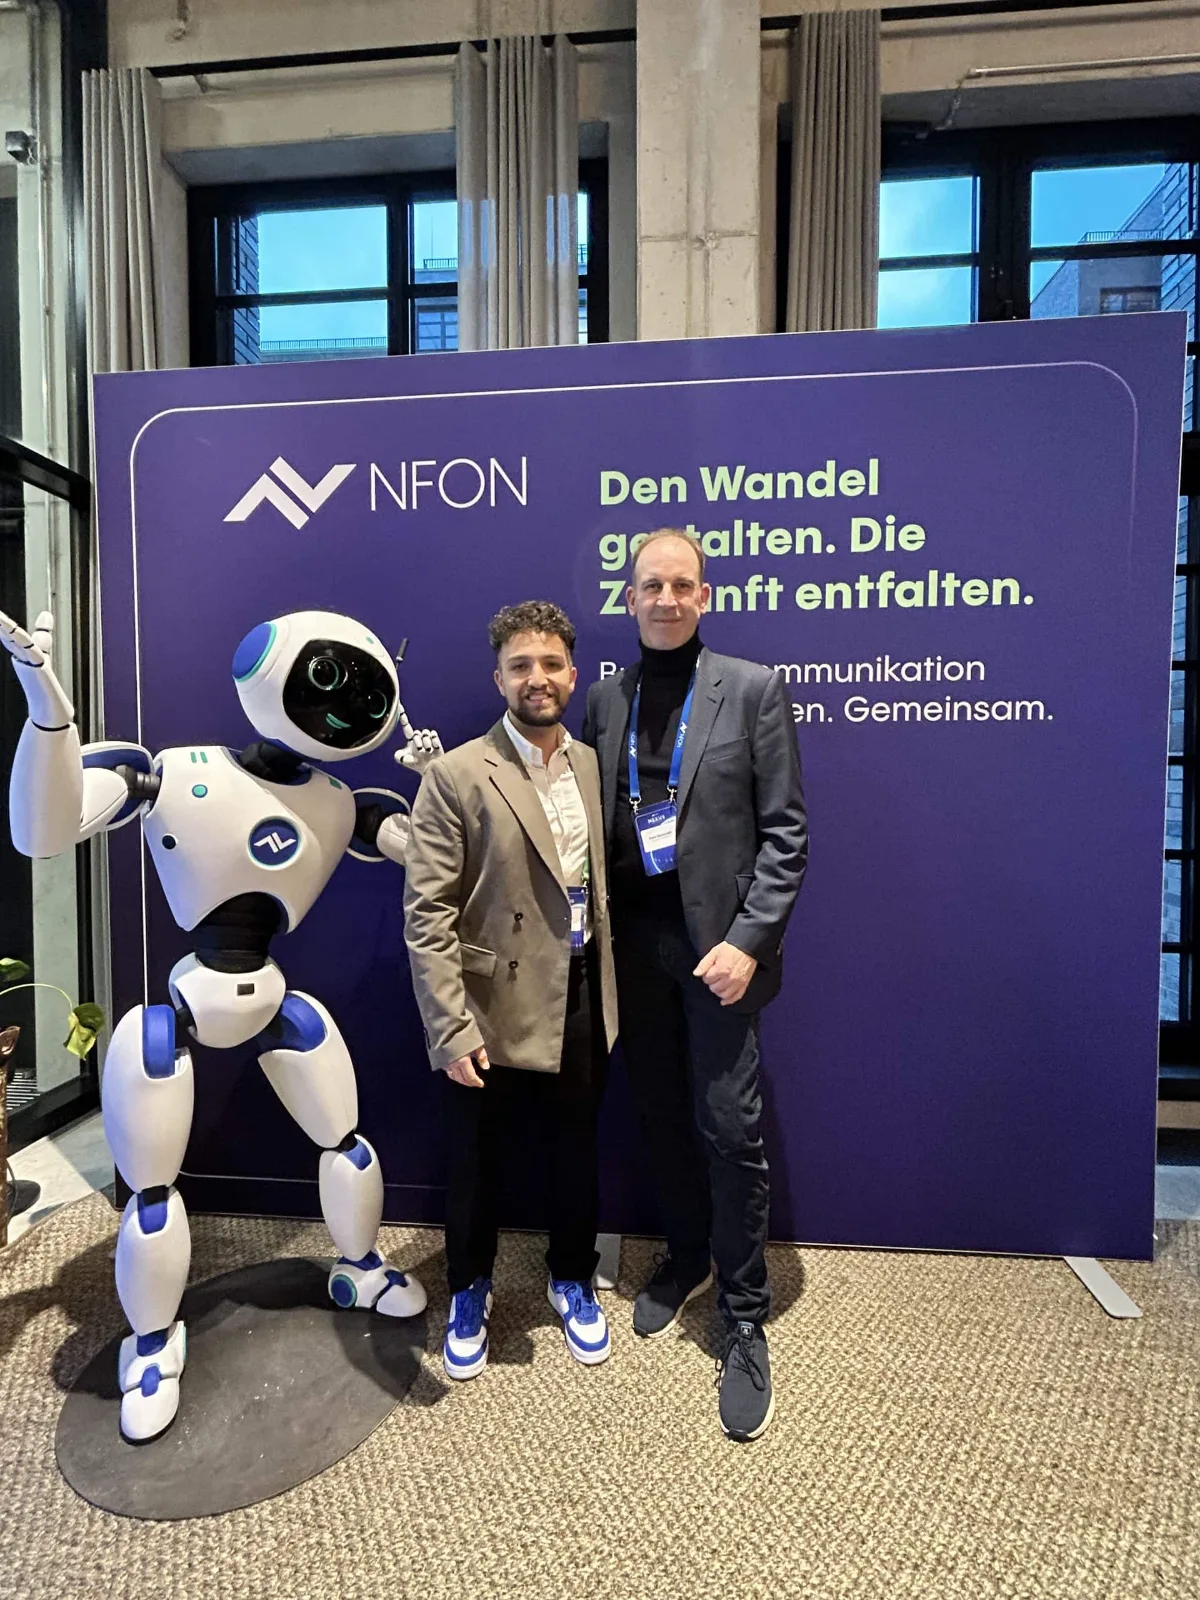
Nexus Connect 2026 als Bühne für echte Innovation
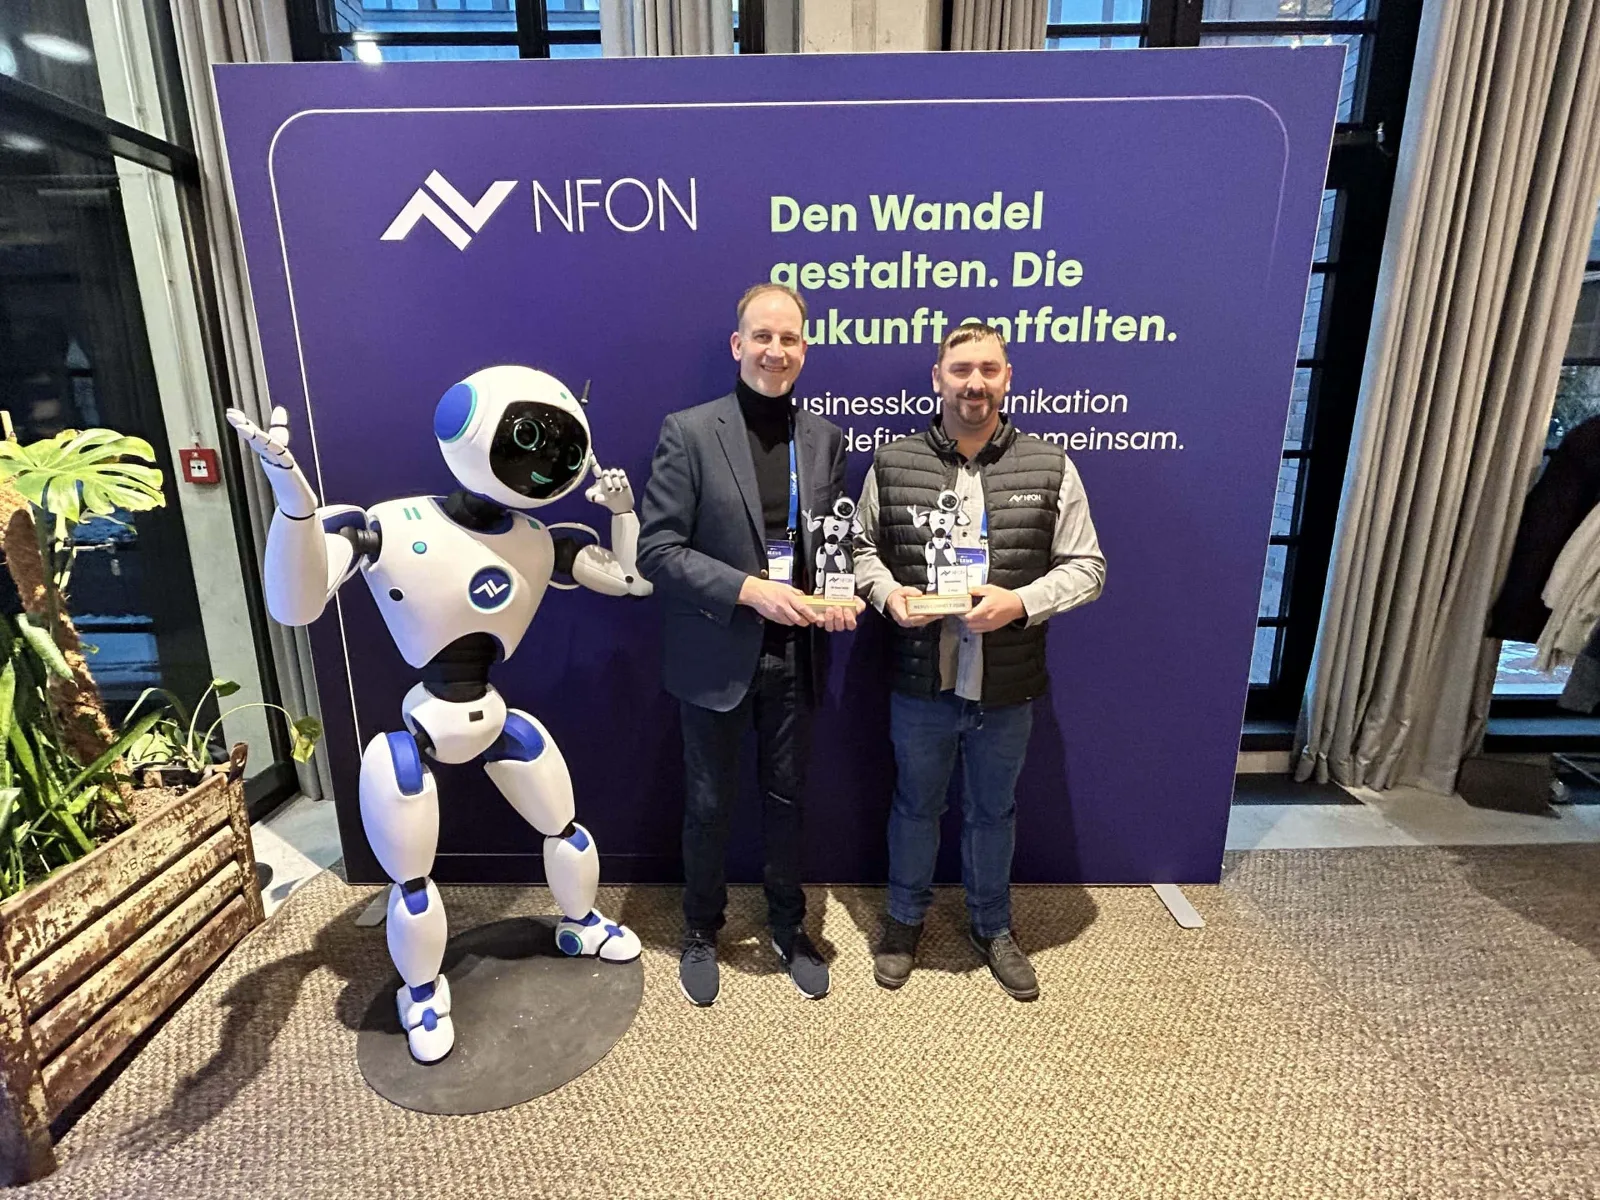
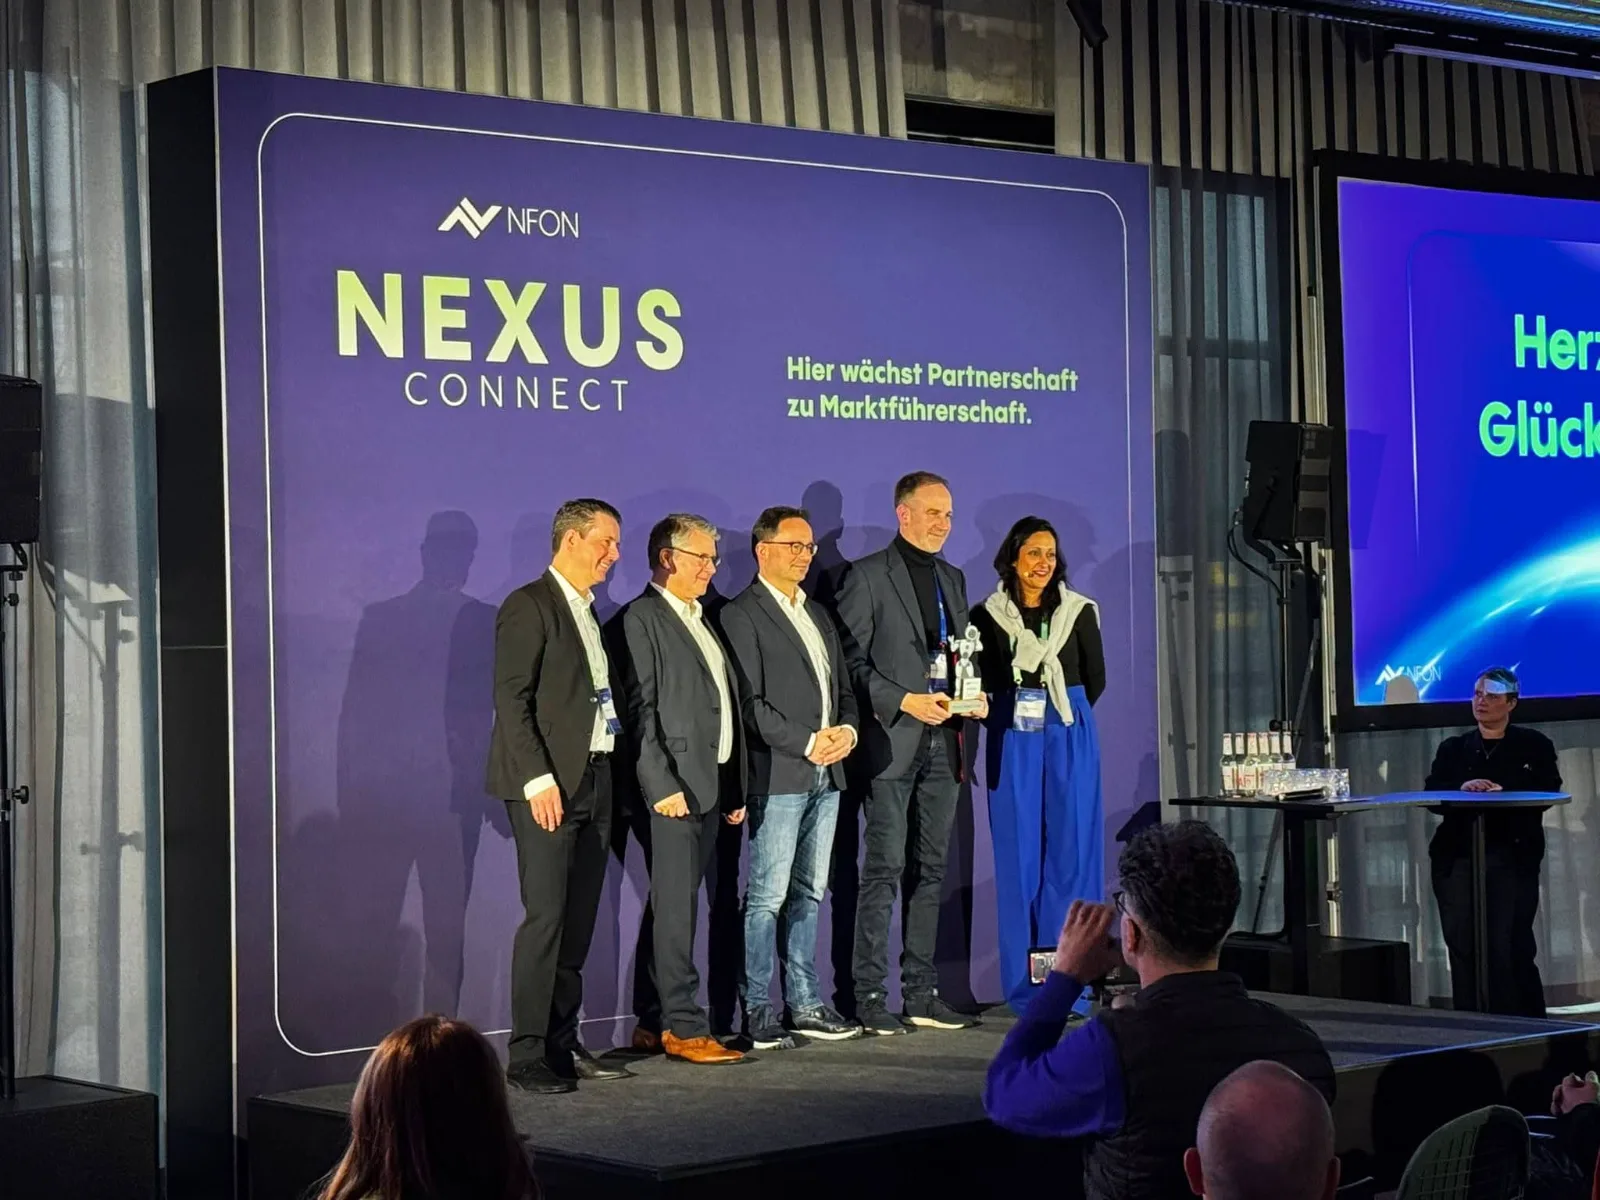
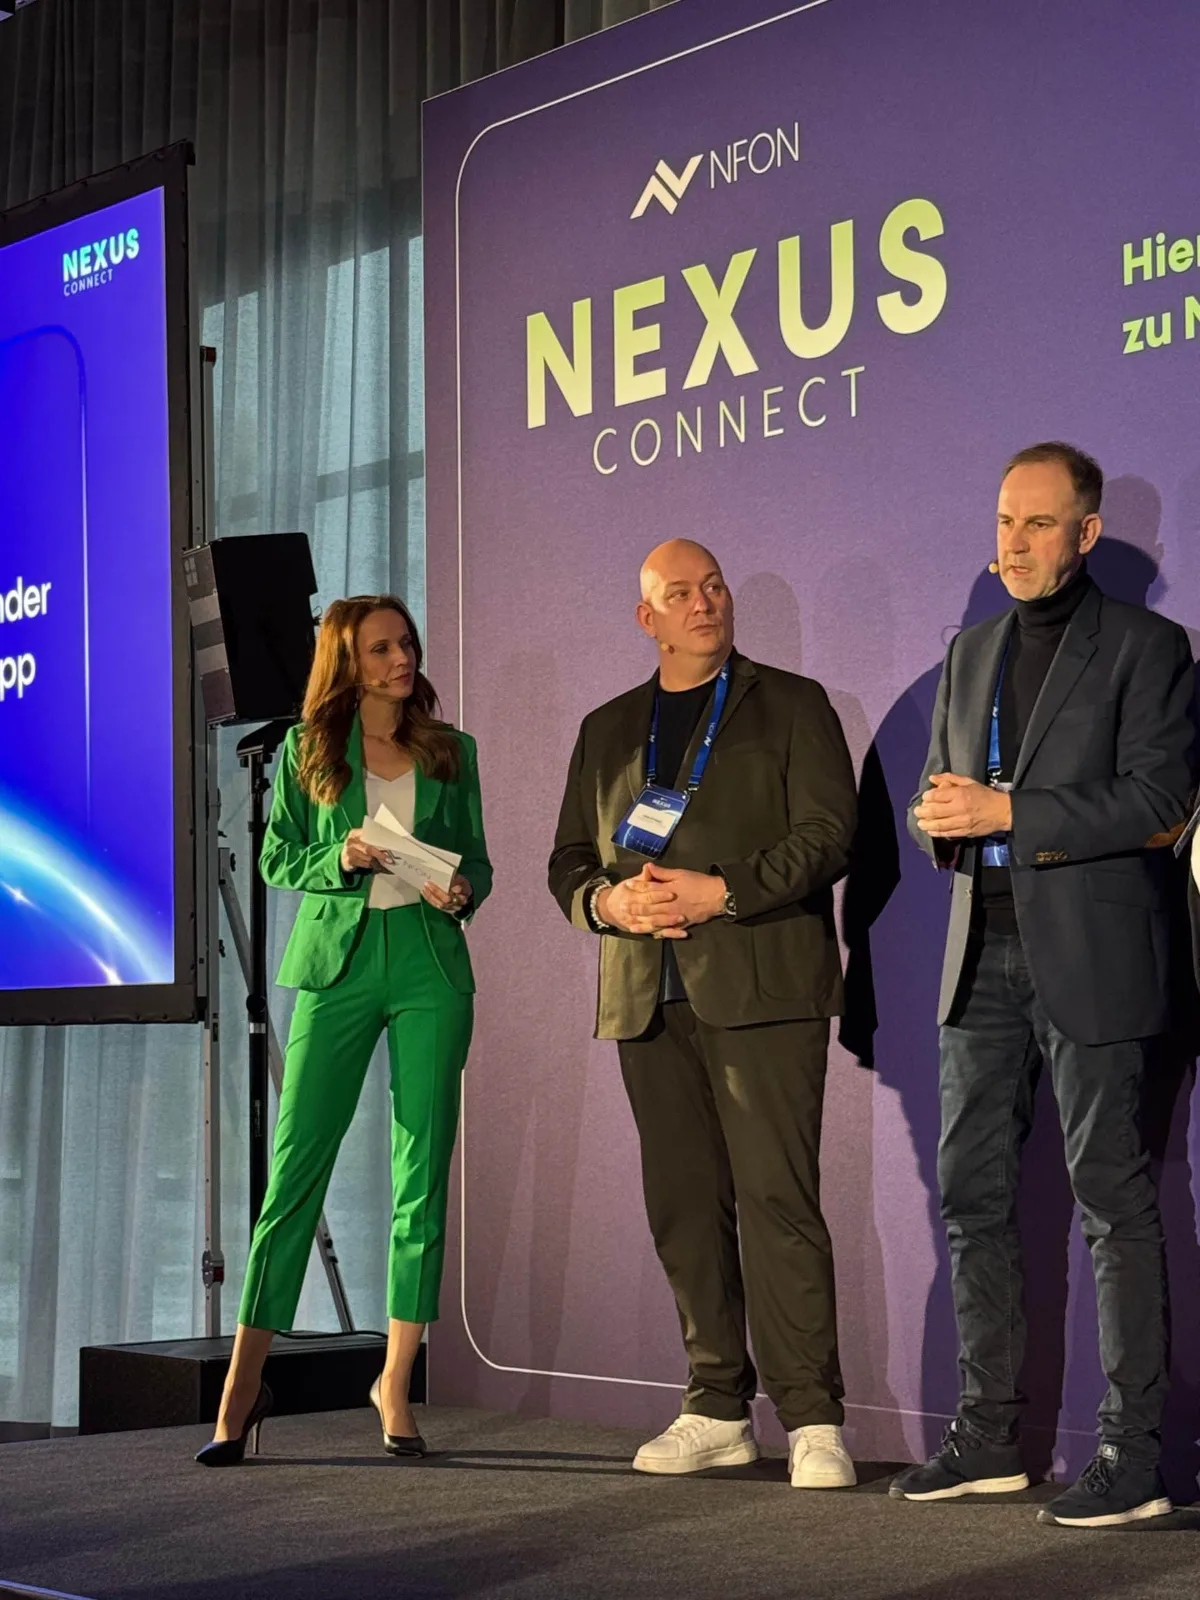
Nexus Connect 2026 war kein gewöhnlicher Partnertag. Es war ein klares Statement dafür, wohin die Reise geht: weg vom reinen Austausch, hin zu konkreter Umsetzung. Als Entwicklungspartner für KI-Voicebots der NFON AG war Peter Gemander von Zöllner Office nicht nur als Partner vor Ort, sondern auch als Keynote Speaker auf der Bühne. Gemeinsam mit Uwe Ortlepp Immobilienfinanzierung, einem Kunden von Zöllner Office, wurde gezeigt, wie moderne Voicebot-Lösungen im Alltag wirklich funktionieren.
Uwe Ortlepp berichtete offen aus der Praxis: Warum er sich für die NFON-Lösung in Kombination mit der Plattform der Botario GmbH entschieden hat. Welche Prozesse früher Zeit und Ressourcen gebunden haben. Und wie durch Automatisierung heute messbarer Mehrwert entsteht. Und dann kam der Moment, der den Saal spürbar elektrisiert hat.
Live auf der Bühne: Automatisierung in Echtzeit
Während der Keynote stellte ein Kunde über den Voicebot eine konkrete Finanzierungsanfrage. Keine Simulation. Kein Demo-Video. Echtbetrieb.
Der Bot:
- nahm die Anfrage entgegen
- buchte automatisch einen Termin über die Timum-Schnittstelle
- legte den Kunden direkt im CRM-System onOffice an
Ohne Medienbruch. Ohne manuelles Eingreifen. Genau so sieht durchgängige Automatisierung heute aus.
Solche Momente zeigen, dass KI nicht Zukunftsmusik ist, sondern längst produktiver Bestandteil moderner Geschäftsprozesse.
Hackathon: 90 Minuten, die alles zeigen
Auch im anschließenden Hackathon wurde deutlich, wie viel in kurzer Zeit möglich ist. 60 Teilnehmer, 9 Teams, 90 Minuten. Gemeinsam mit anderen Entwicklern entstand ein Business Case rund um überlastete Verwaltungszentralen. Telefonzentralen, die permanent am Limit arbeiten, teuer im Betrieb sind und oft nur weiterverbinden.
Die Lösung entstand live:
- Einrichtung von Nia Front Desk
- intelligente Weiterleitungen
- Entwicklung eines Voicebots über Botario
- automatisierte Antworten zu KFZ-An- und Ummeldungen
- Termin- und Rückrufvereinbarungen für die Zulassungsstelle
Technisch umgesetzt in nur 90 Minuten.
Trotz eines unerwarteten Rückschlags, die Präsentation wurde kurz vor dem Pitch versehentlich gelöscht, reichte es am Ende für den Vize-Titel. Ein starkes Zeichen für Substanz und Qualität.
Top Award AI: eine besondere Auszeichnung
Besonders gefreut habe ich mich über die Ehrung mit dem „Top Award AI“ als innovativster Voicebot-Entwicklungspartner in Deutschland. Diese Auszeichnung ist Anerkennung und Ansporn zugleich.
Innovation entsteht nie allein. Deshalb gilt mein Dank:
Yasin Kizelhahn und Günther Schilling für die tägliche operative Stärke.
Jana Richter für die klare Führung.
Dem Vorstand mit Andreas und Alexander für das Vertrauen und die strategische Unterstützung.
Alexander Wettchen und dem gesamten Marketingteam, insbesondere Carolin, für die professionelle Begleitung und Sichtbarkeit nach außen.
Und natürlich allen Partnern und Kunden, die den Mut haben, neue Wege zu gehen.
Fazit: 2026 gehört den Machern
Nexus Connect 2026 hat eindrucksvoll gezeigt, was möglich ist, wenn Partnerschaft, Technologie und Umsetzungsstärke zusammenkommen.
Es ging nicht um Folien. Es ging um Lösungen.
Nicht um Visionen. Sondern um funktionierende Systeme.
Wer heute beginnt, Prozesse konsequent zu automatisieren, verschafft sich morgen einen echten Wettbewerbsvorteil.
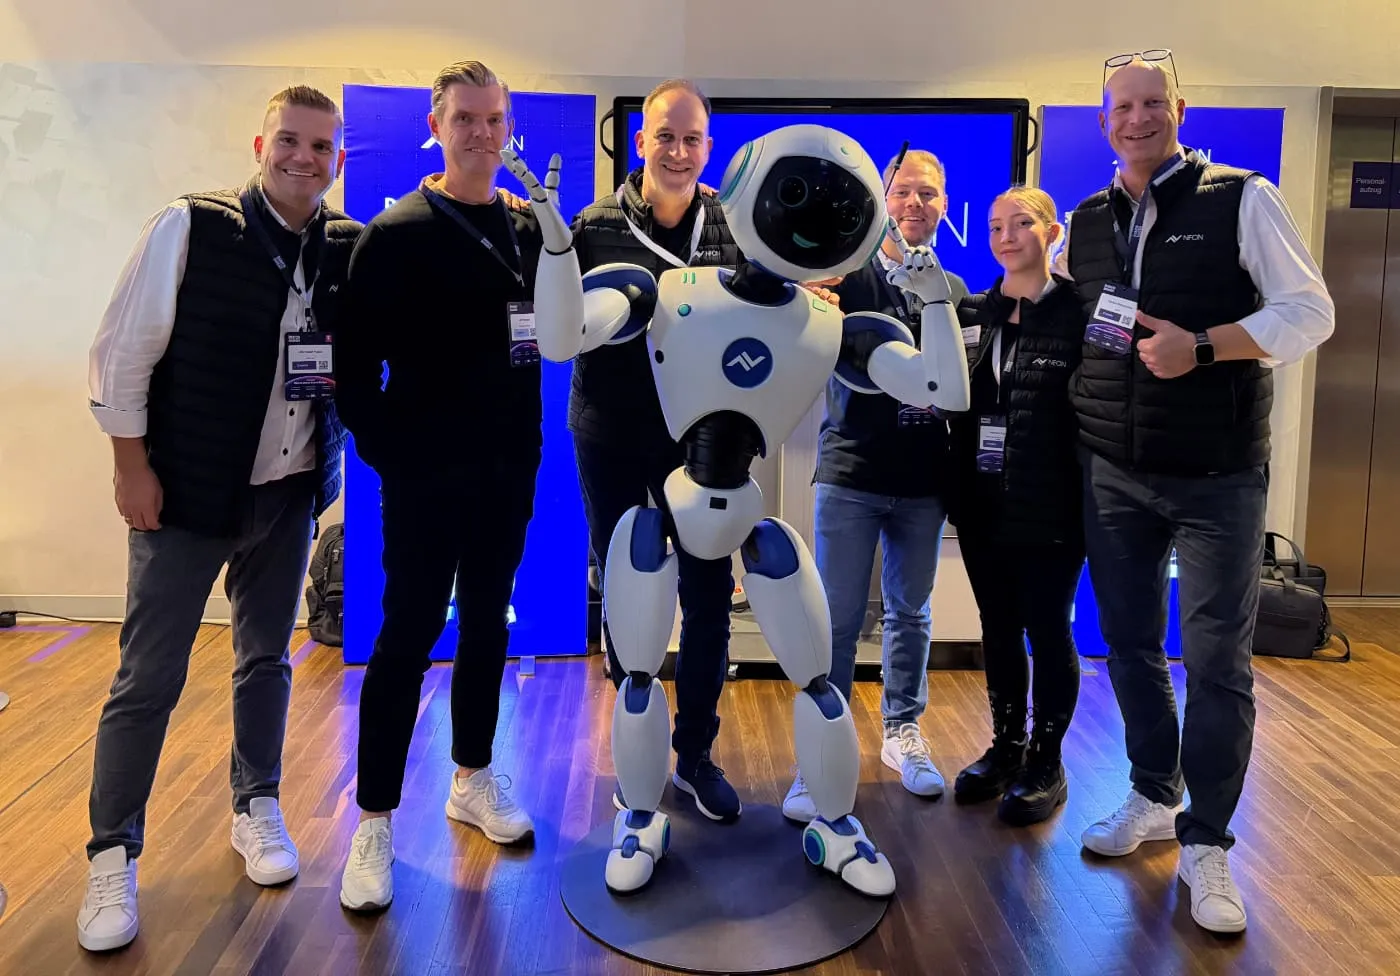
Bilder von der Veranstaltung
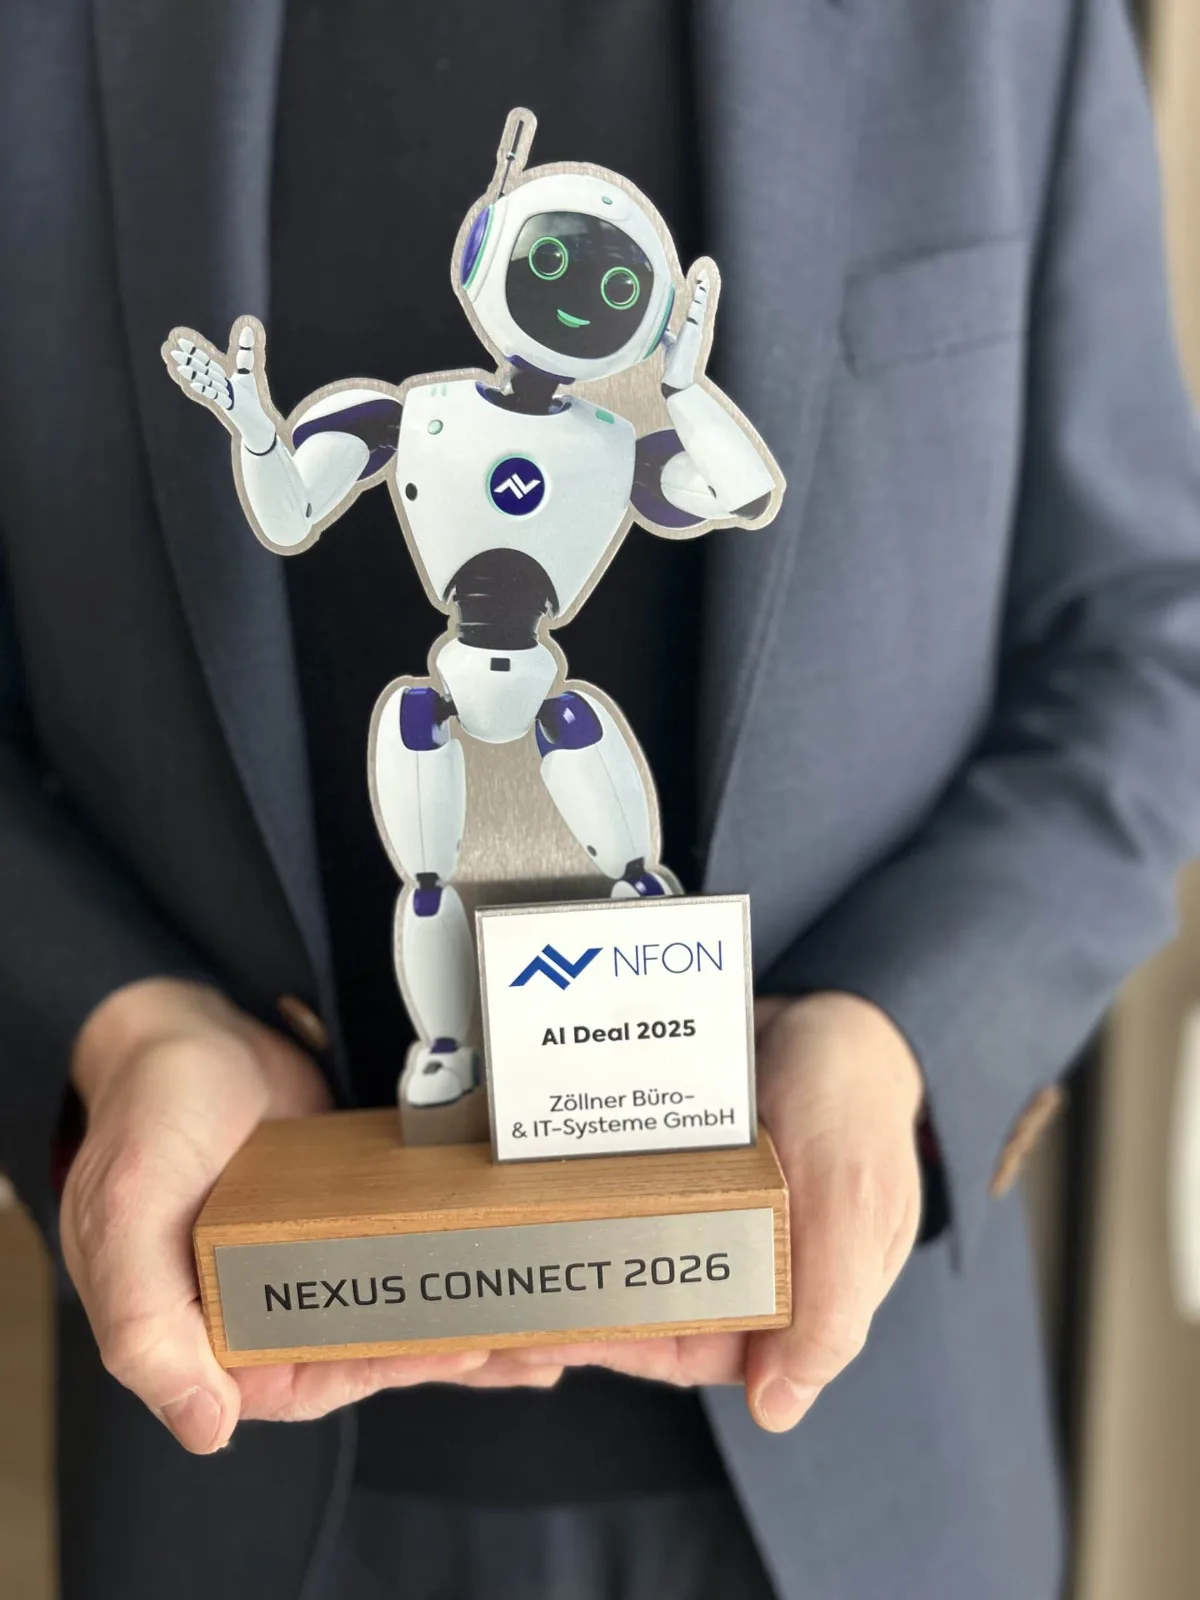
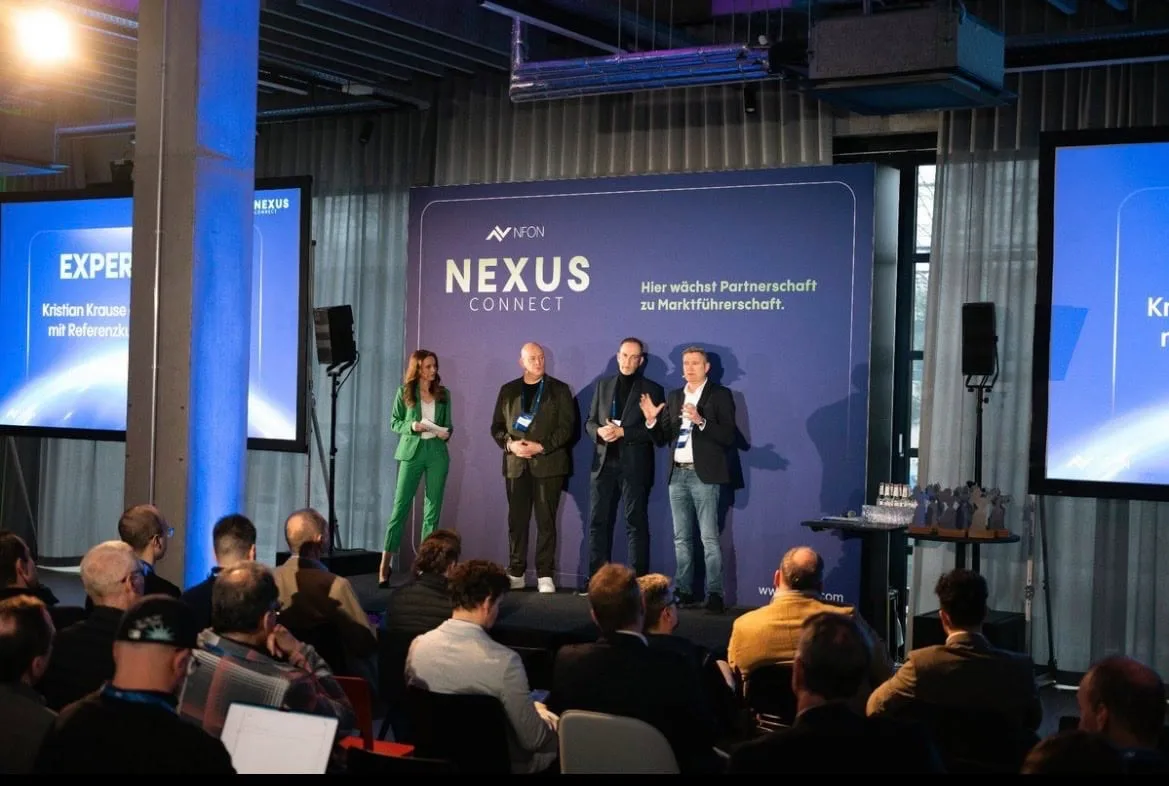
Photos by Anton Eberl
Wie Chatbots und Voicebots die Zukunft des Kundenservice prägen
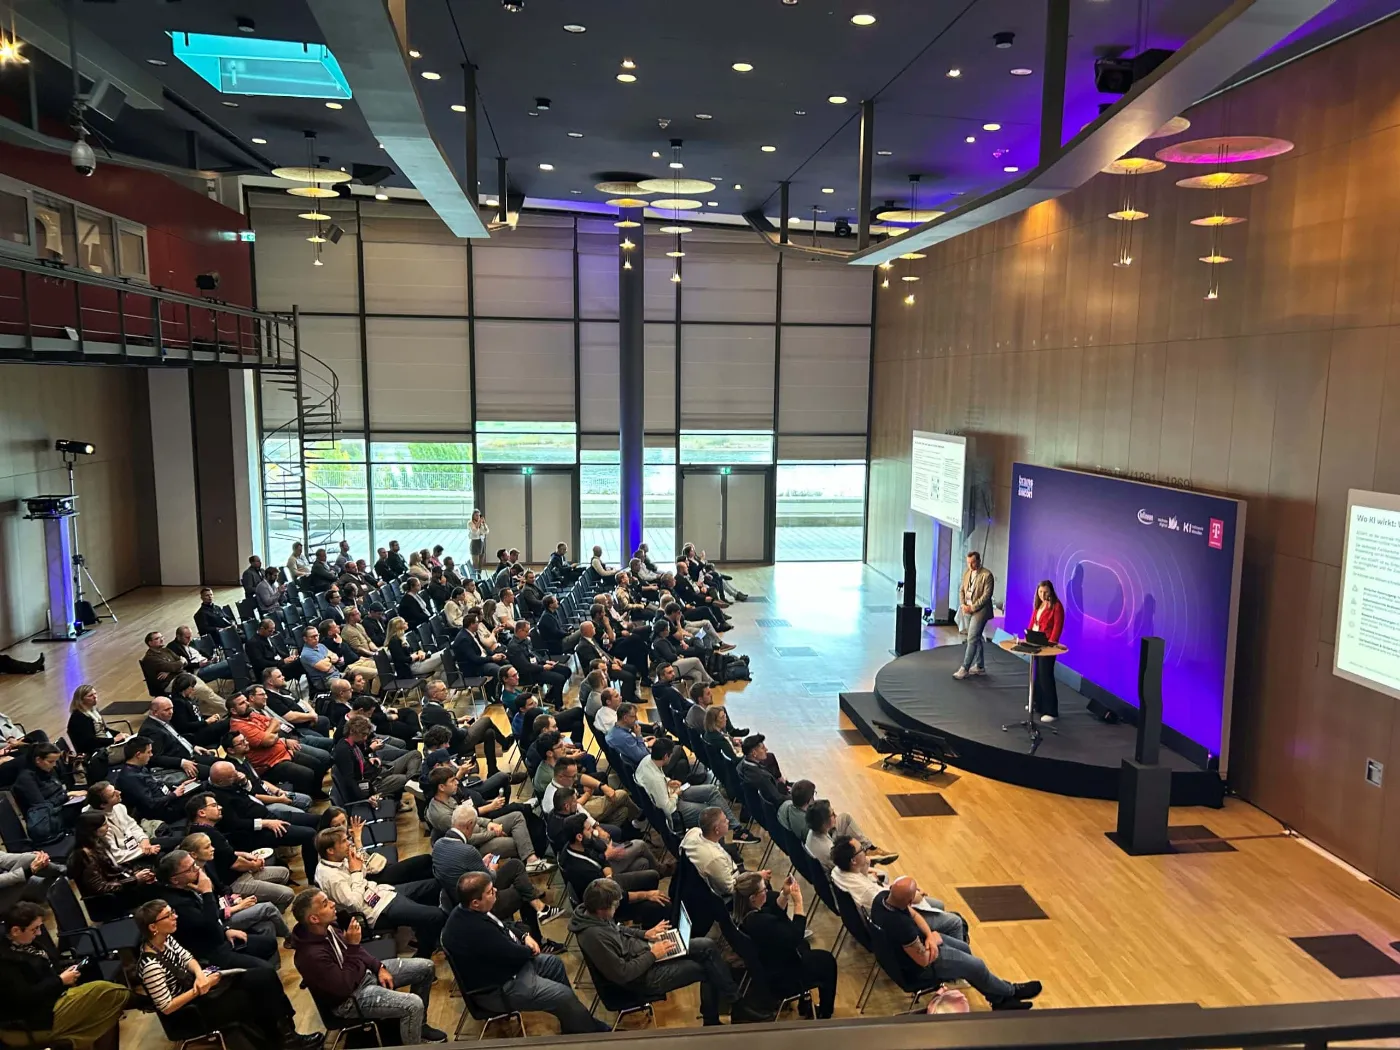
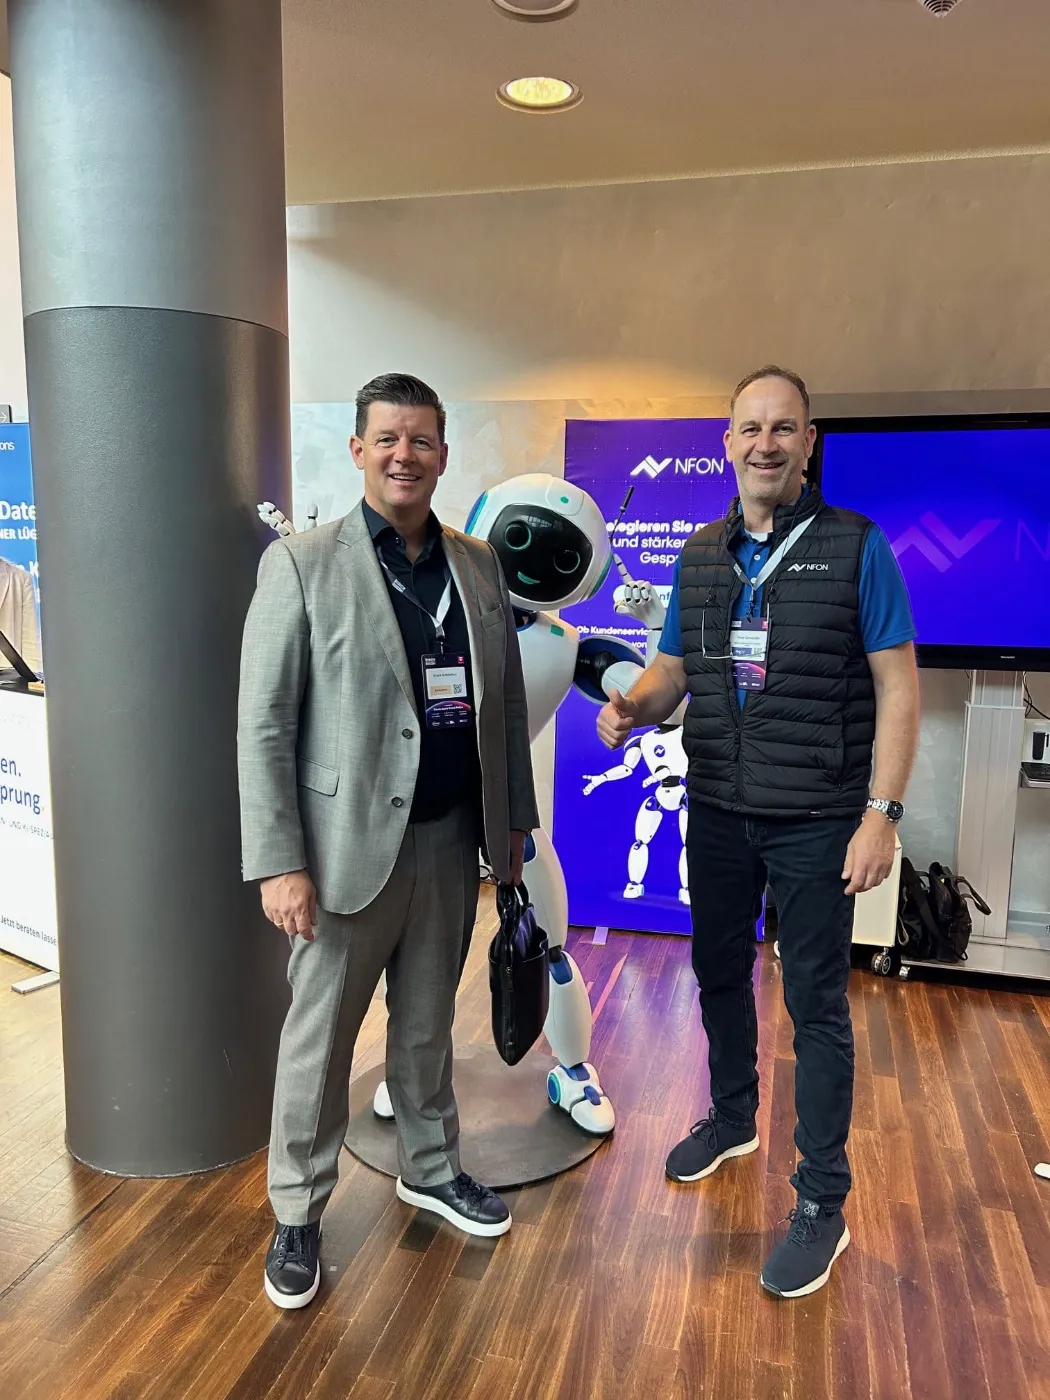
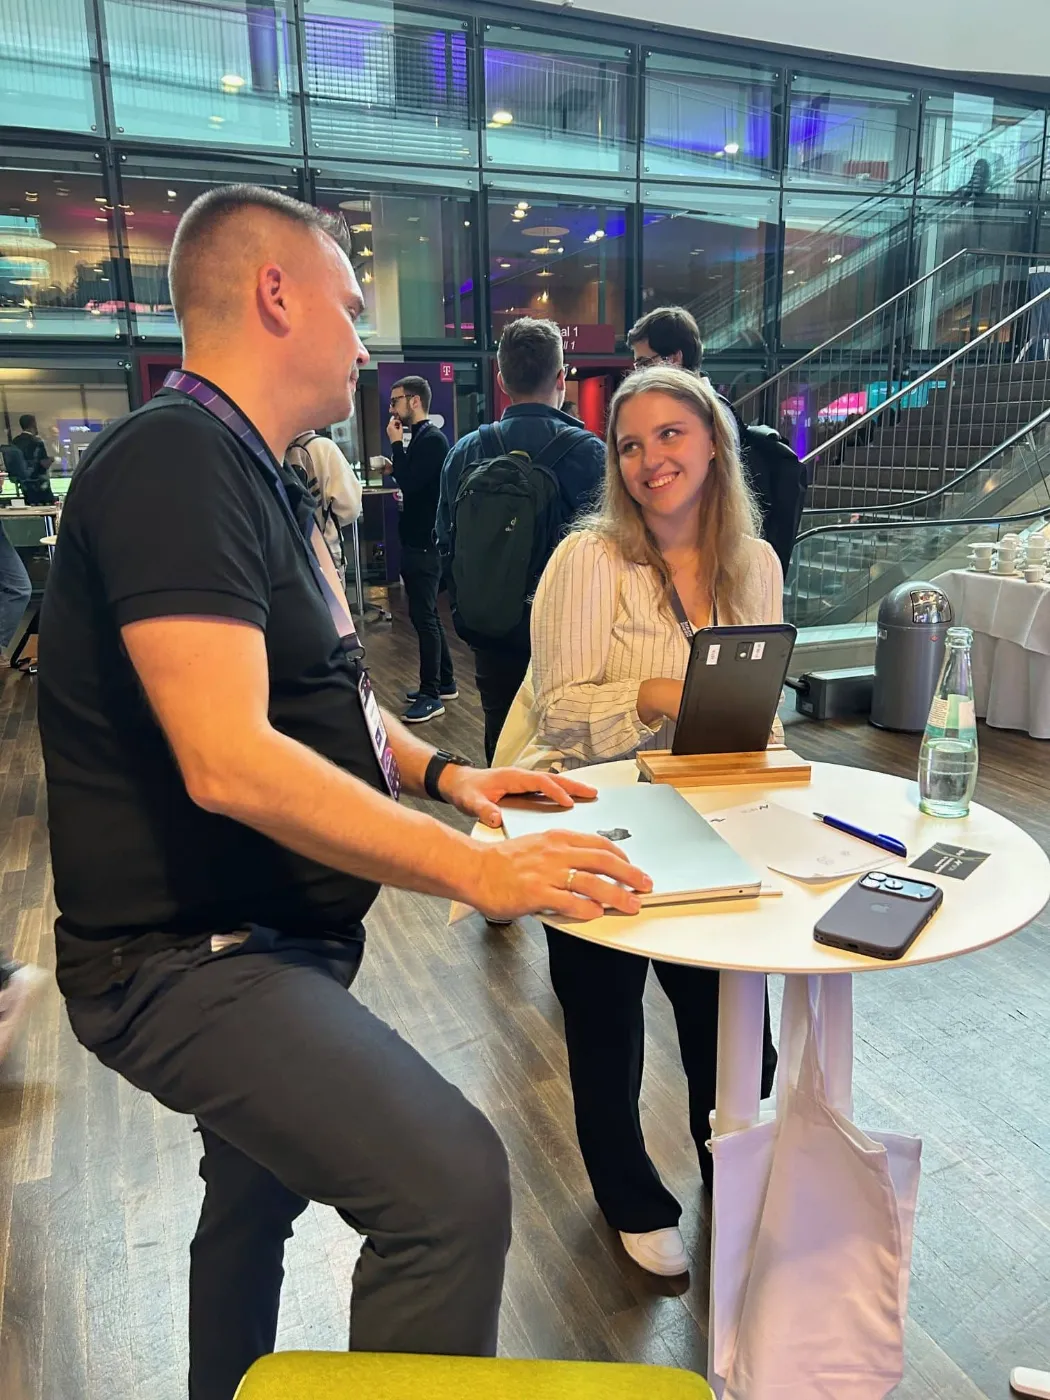
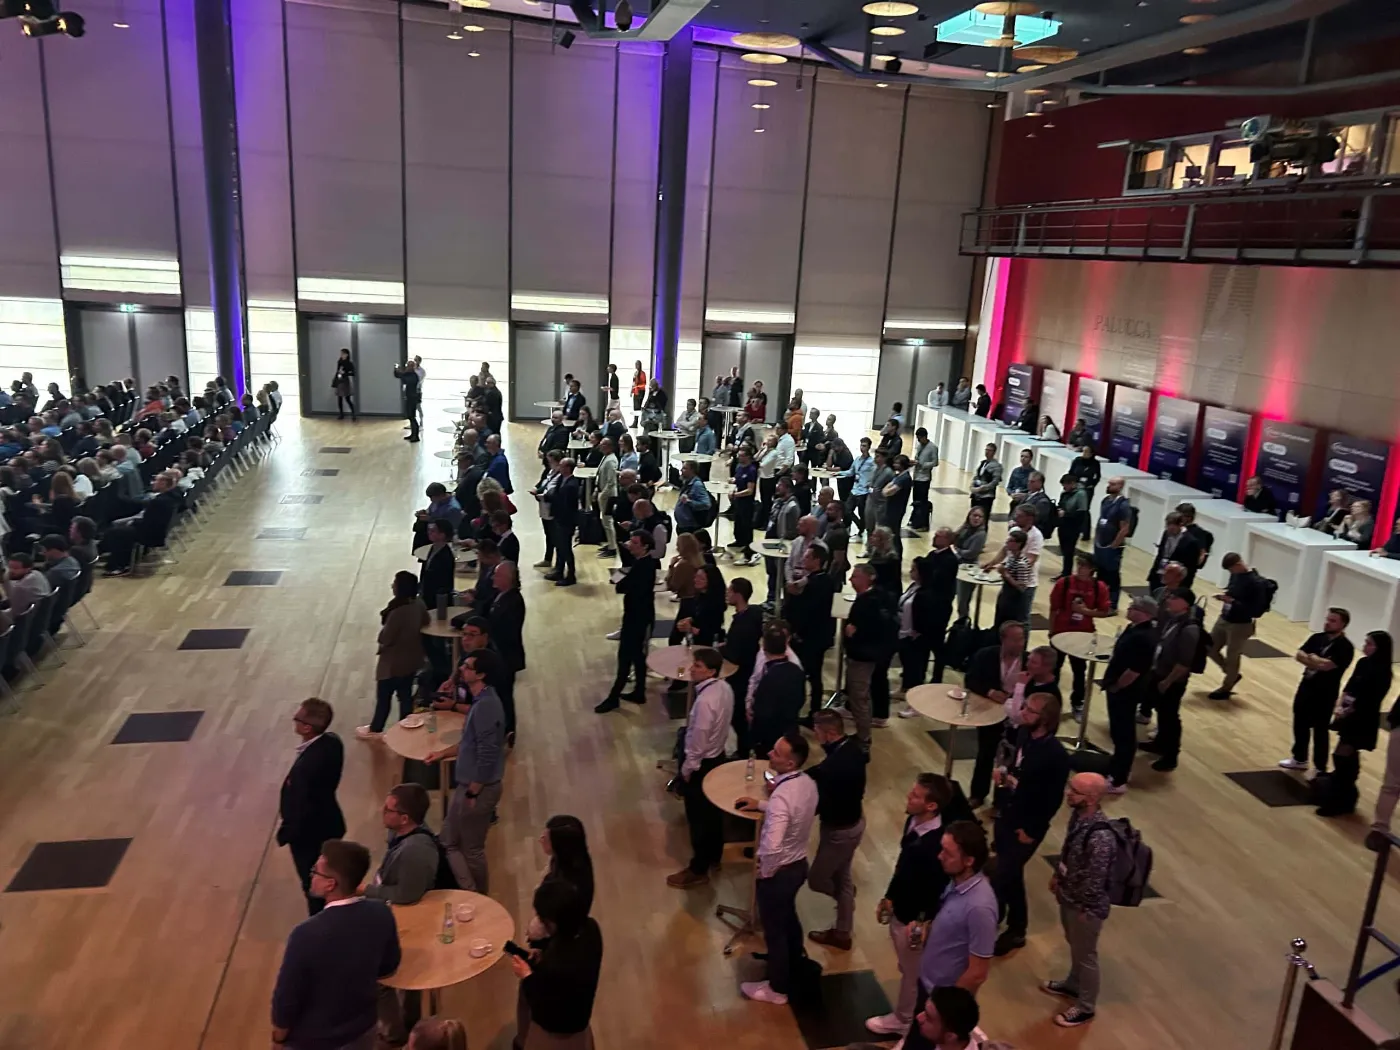
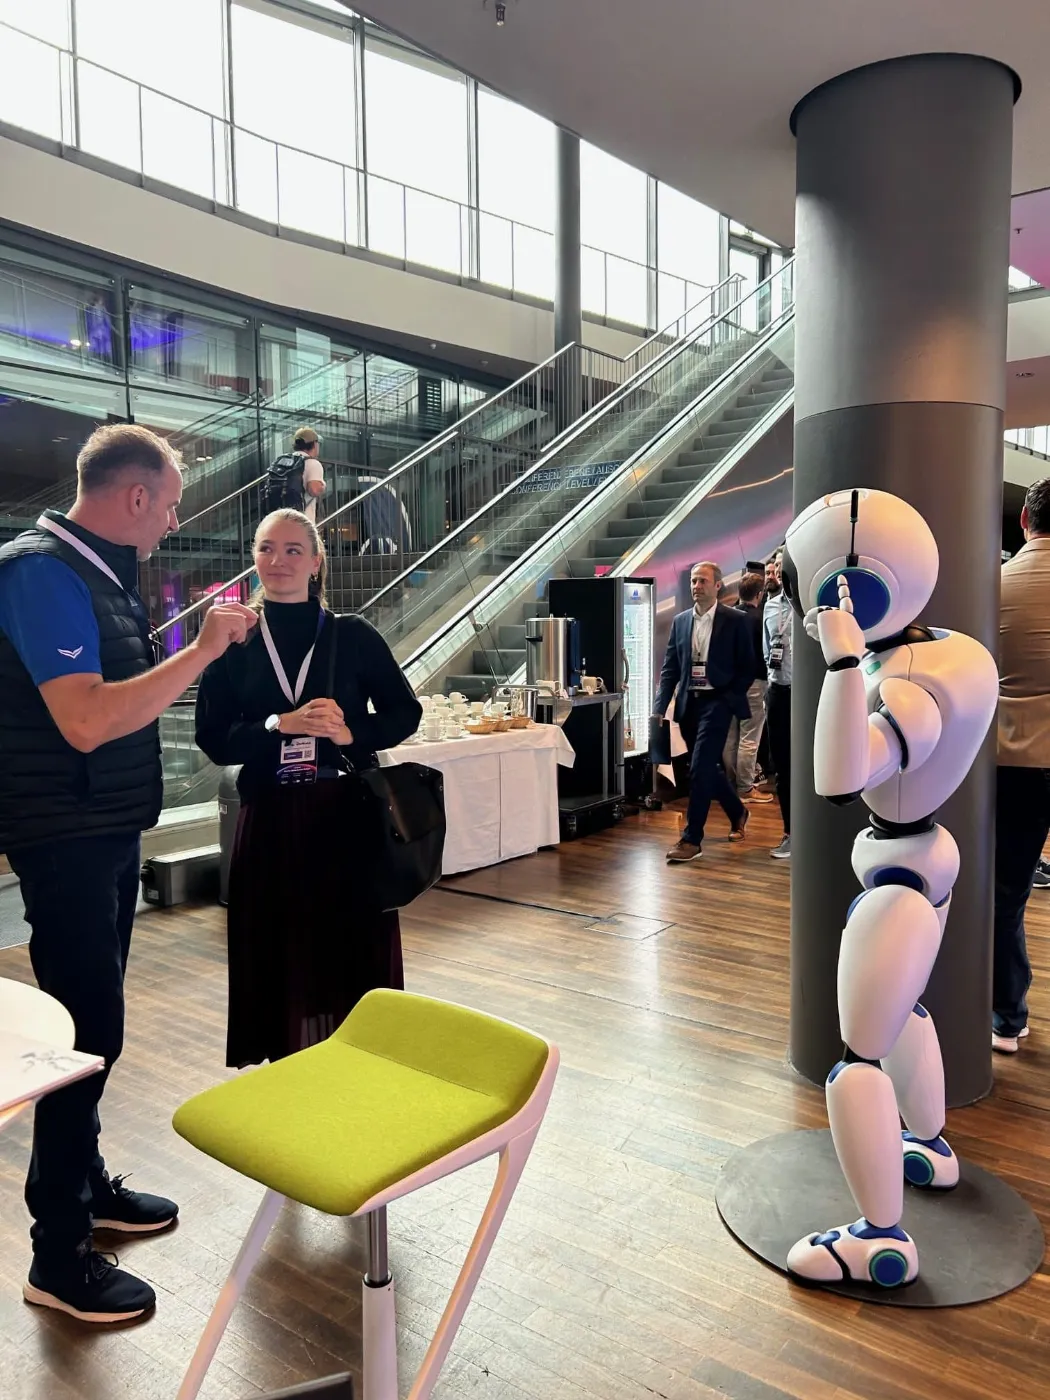
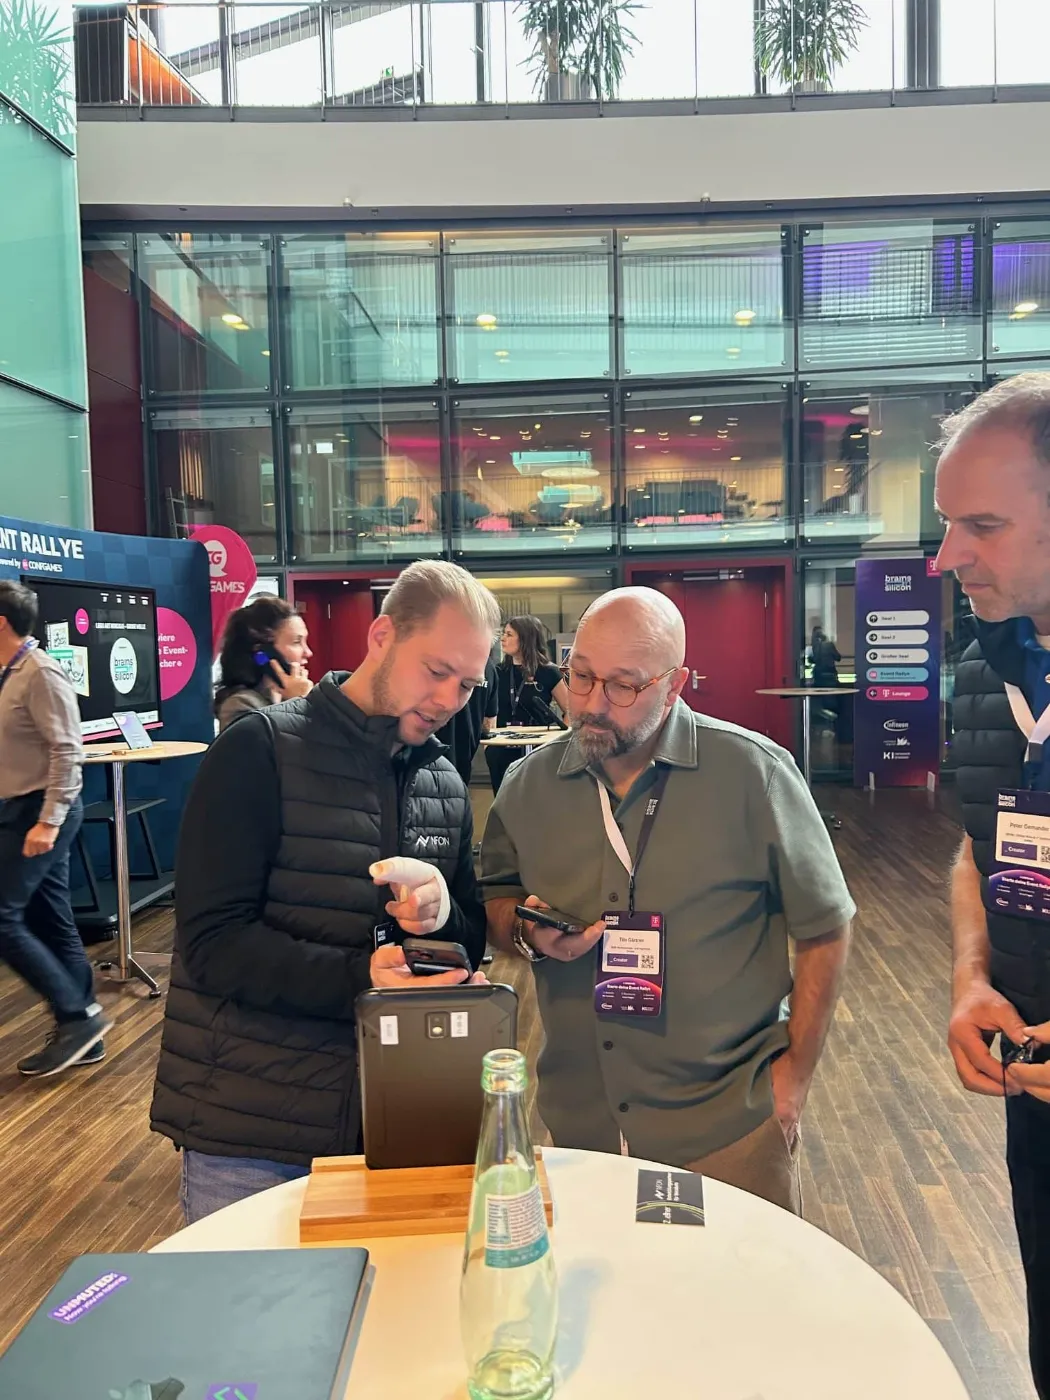
Am 22. und 23. Oktober 2025 verwandelte sich das Internationale Congress Center Dresden in ein pulsierendes Zentrum für künstliche Intelligenz. Über 600 Fach- und Führungskräfte aus ganz Deutschland kamen zur Brains on Silicon 2025, um über aktuelle Entwicklungen, praktische Anwendungen und Zukunftstrends rund um KI zu sprechen. Mehr als 40 Speaker und über 50 Aussteller sorgten für ein vielseitiges Programm, das klar zeigte: KI ist längst kein Zukunftsthema mehr, sie ist fester Bestandteil des wirtschaftlichen Alltags geworden.
Am Puls der Zeit: Chatbots & Voicebots
Als Entwicklungspartner von NFON war Peter Gemander von Zöllner Office am Stand von NFON vor Ort, um Interessenten zu den Themen Chatbot und Voicebot zu beraten. Das Interesse war groß, besonders aus dem Mittelstand, wo Unternehmen zunehmend nach smarten Lösungen suchen, um Kundenservice zu automatisieren und effizienter zu gestalten.
Viele Gespräche drehten sich um ganz konkrete Fragen:
- Wie lässt sich ein Chatbot nahtlos in bestehende Systeme integrieren?
- Welche Rolle spielen Voicebots im telefonischen Kundenkontakt?
- Und wie kann man sicherstellen, dass KI nicht unpersönlich, sondern serviceorientiert eingesetzt wird?
Gerade der Bereich Voicebot zeigte sich als spannender Trend: Während Chatbots im Web mittlerweile weit verbreitet sind, steckt die intelligente Sprachsteuerung im Mittelstand noch in den Anfängen, bietet aber enormes Potenzial für Servicequalität und Effizienzsteigerung.
KI Konferenz in Zahlen
- 600+ Teilnehmer aus Wirtschaft, Forschung und Verwaltung
- 40+ Speaker auf mehreren Bühnen
- 50+ Aussteller auf über 1.000 m² Expo-Fläche
- 2 Tage voller Keynotes, Panels, Workshops und Praxisbeispiele
Diese Eckdaten zeigen: Die KI-Konferenz in Dresden ist kein Nischenevent, sondern ein Treffpunkt für Entscheider, Innovatoren und Umsetzer.
Chancen für Unternehmen in der Region Dresden und Elsterwerda
Gerade für Unternehmen aus Sachsen bietet die Konferenz wertvolle Impulse. KI-gestützte Kundenkommunikation kann Arbeitsprozesse entlasten, Reaktionszeiten verkürzen und den Service personalisieren. Chatbots und Voicebots helfen dabei, Standardanfragen automatisiert zu beantworten, während Mitarbeiter mehr Zeit für komplexe Anliegen gewinnen.
Für lokale Betriebe bedeutet das: Digitalisierung greifbar machen. Die Technologie ist da, jetzt gilt es, sie strategisch einzusetzen.
Unser Fazit: Der große Andrang und die Qualität der Gespräche am NFON-Partnerstand haben deutlich gemacht: Das Interesse an praxisnahen KI-Lösungen wächst rasant. Unternehmen wollen keine Buzzwords mehr, sondern funktionierende Systeme, die echten Mehrwert schaffen. Gerade Voicebots werden in den kommenden Monaten eine größere Rolle spielen. Sie sind der nächste logische Schritt nach klassischen Chatbots und eröffnen neue Möglichkeiten für effiziente, kundennahe Kommunikation.
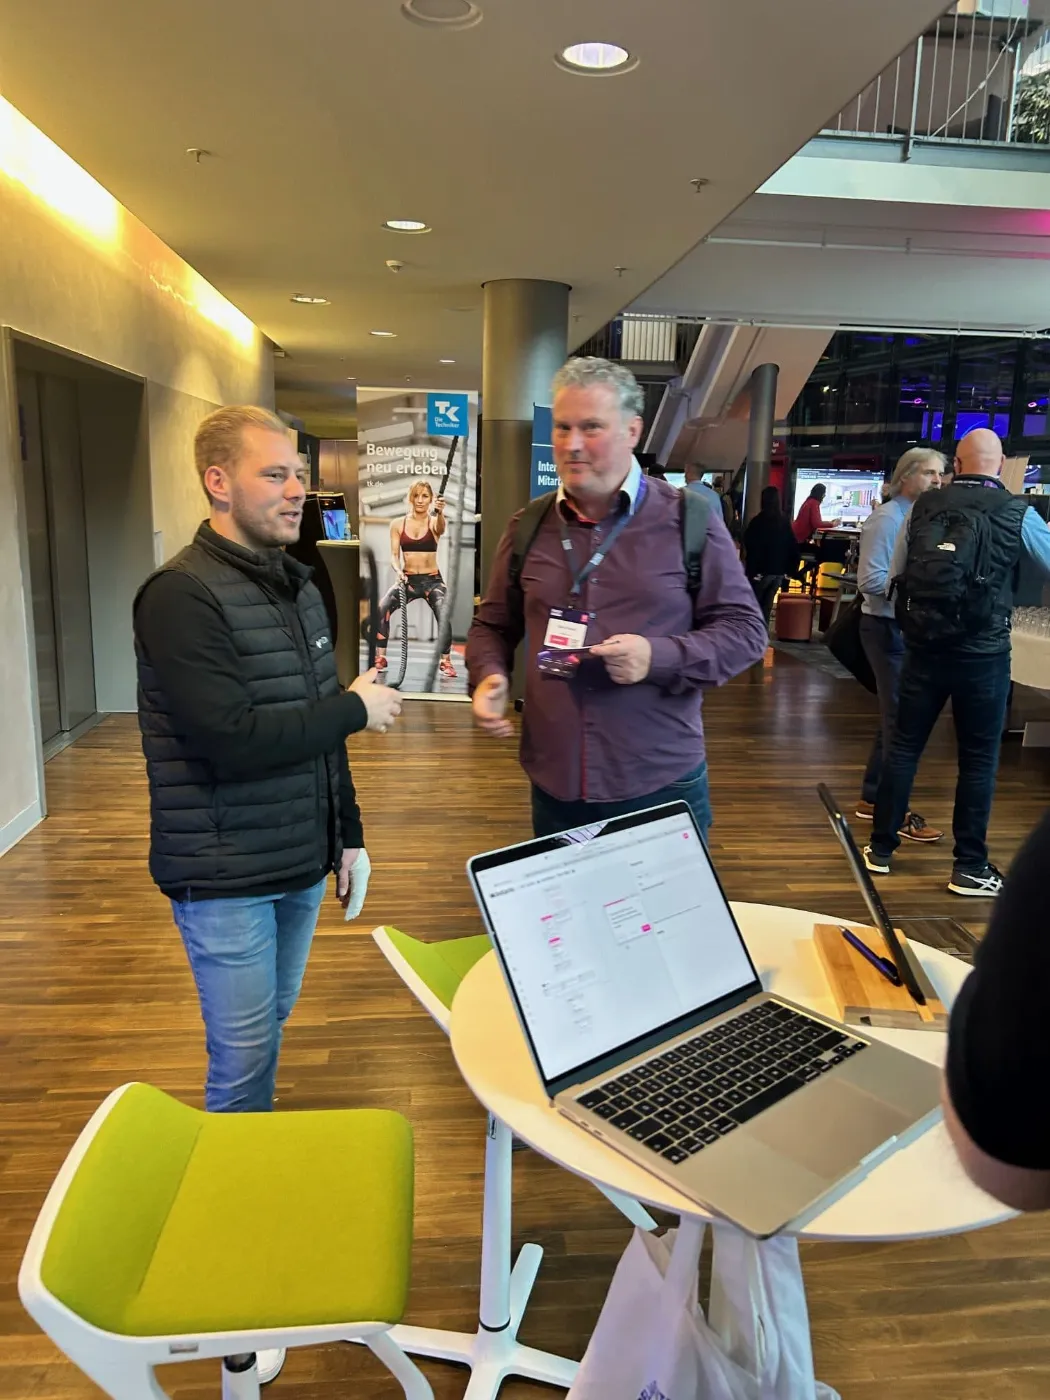
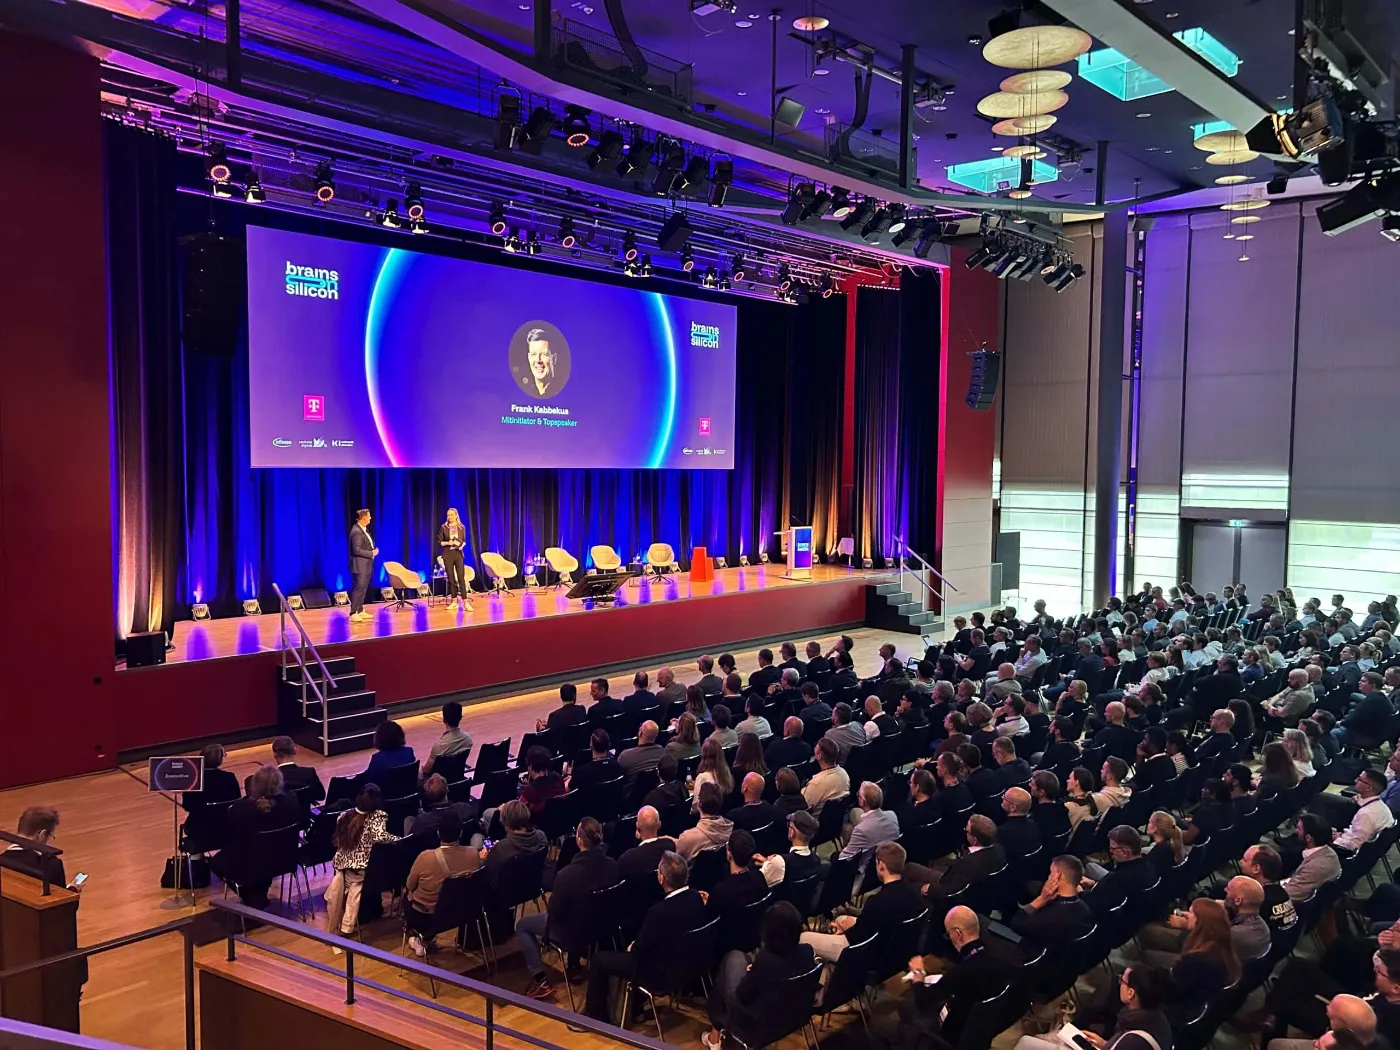
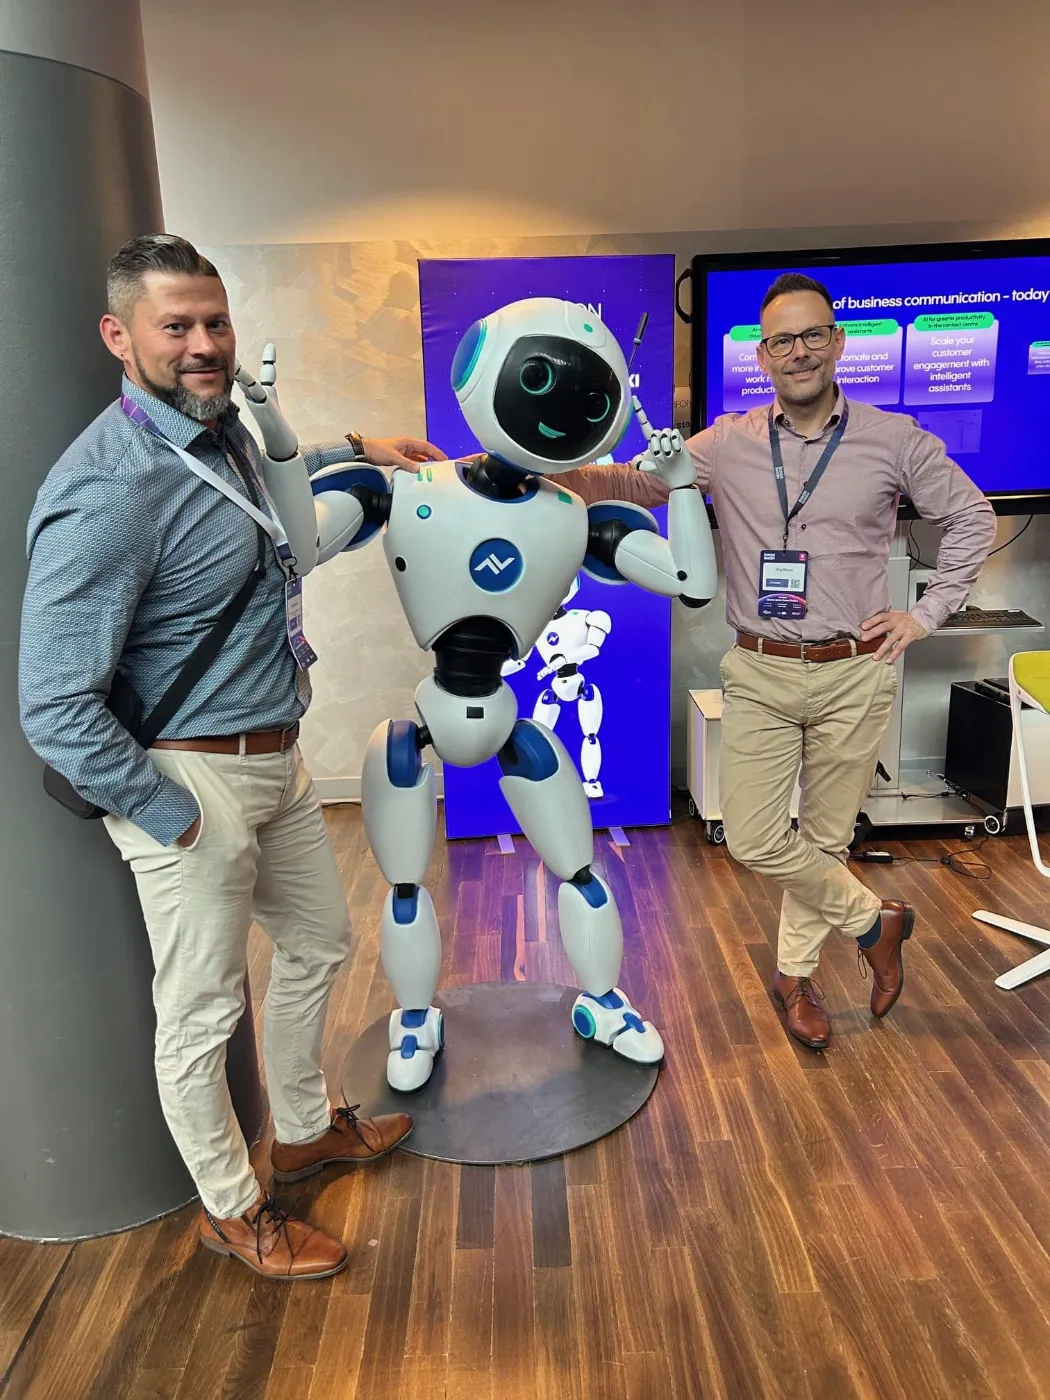
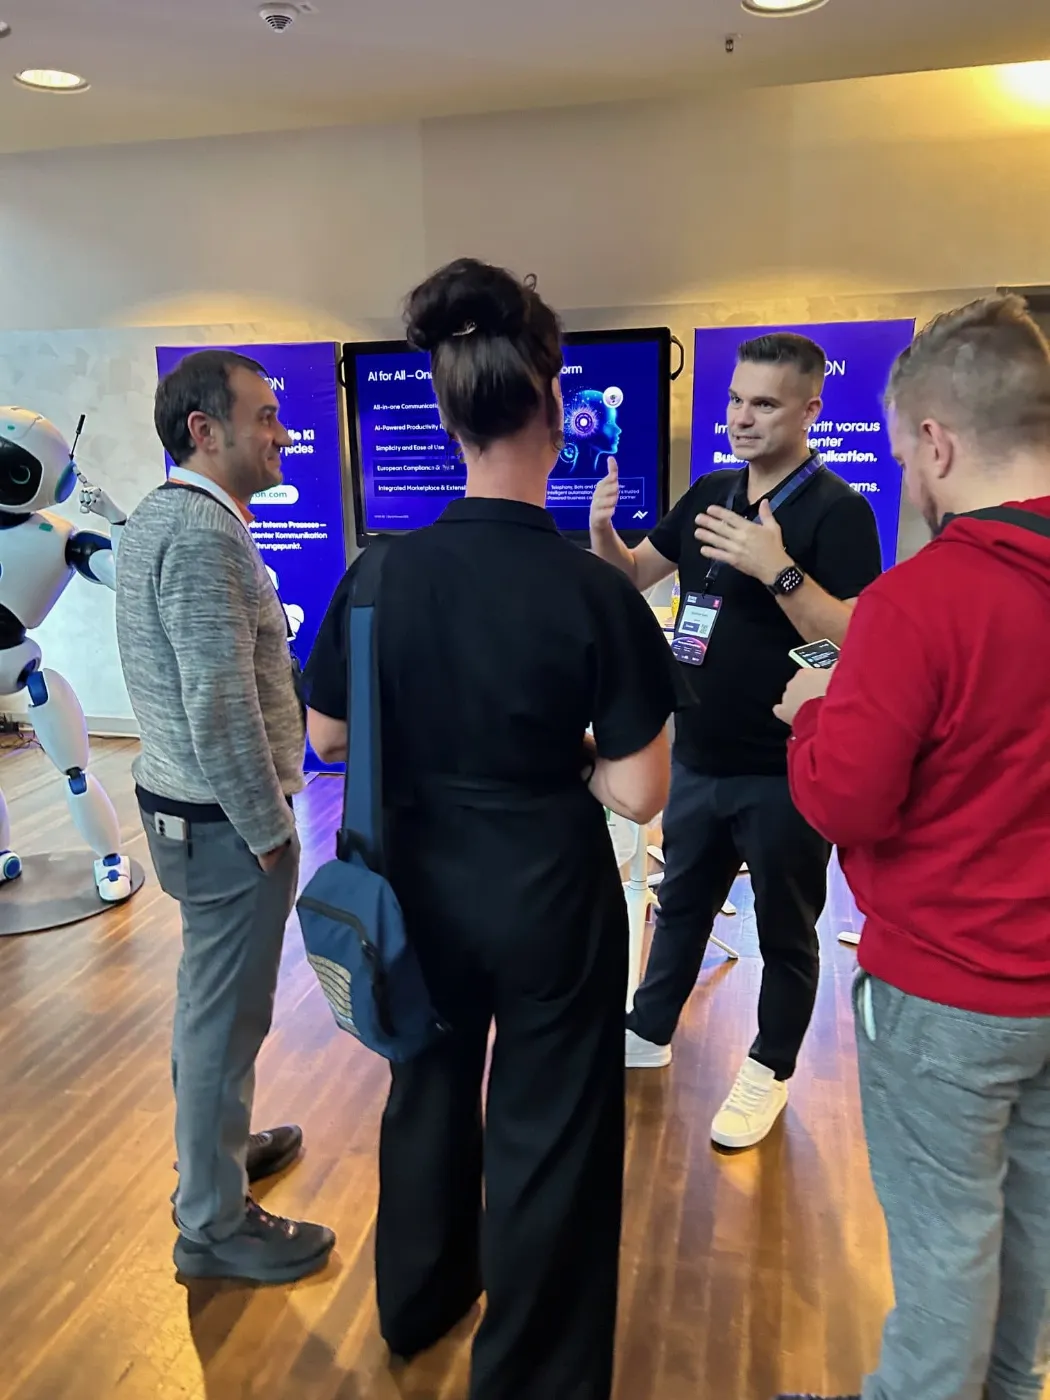
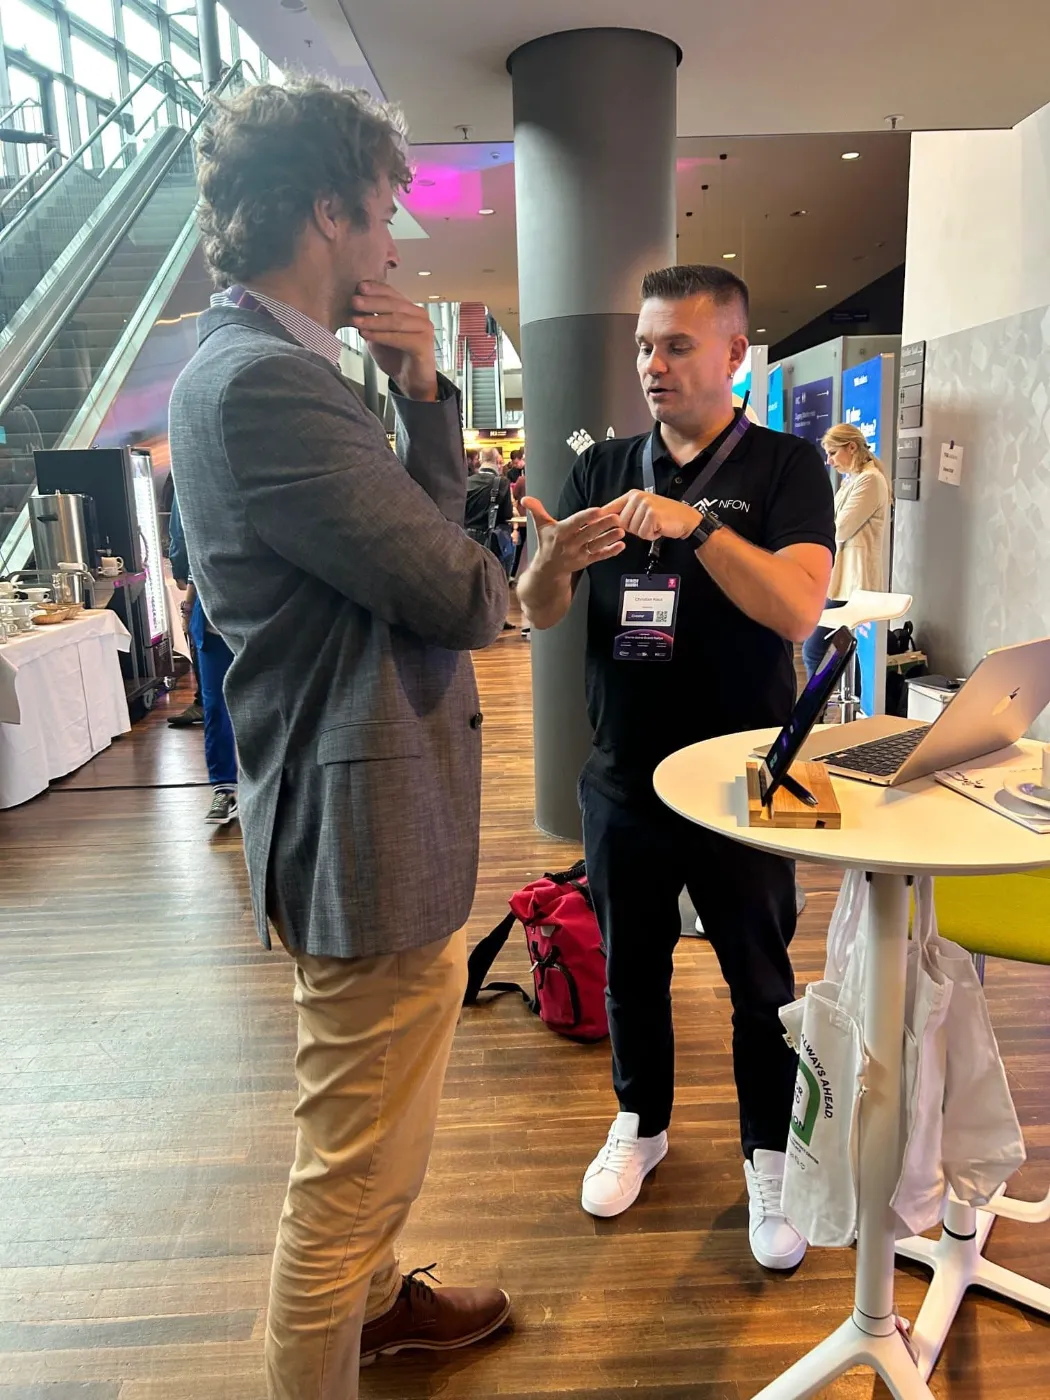
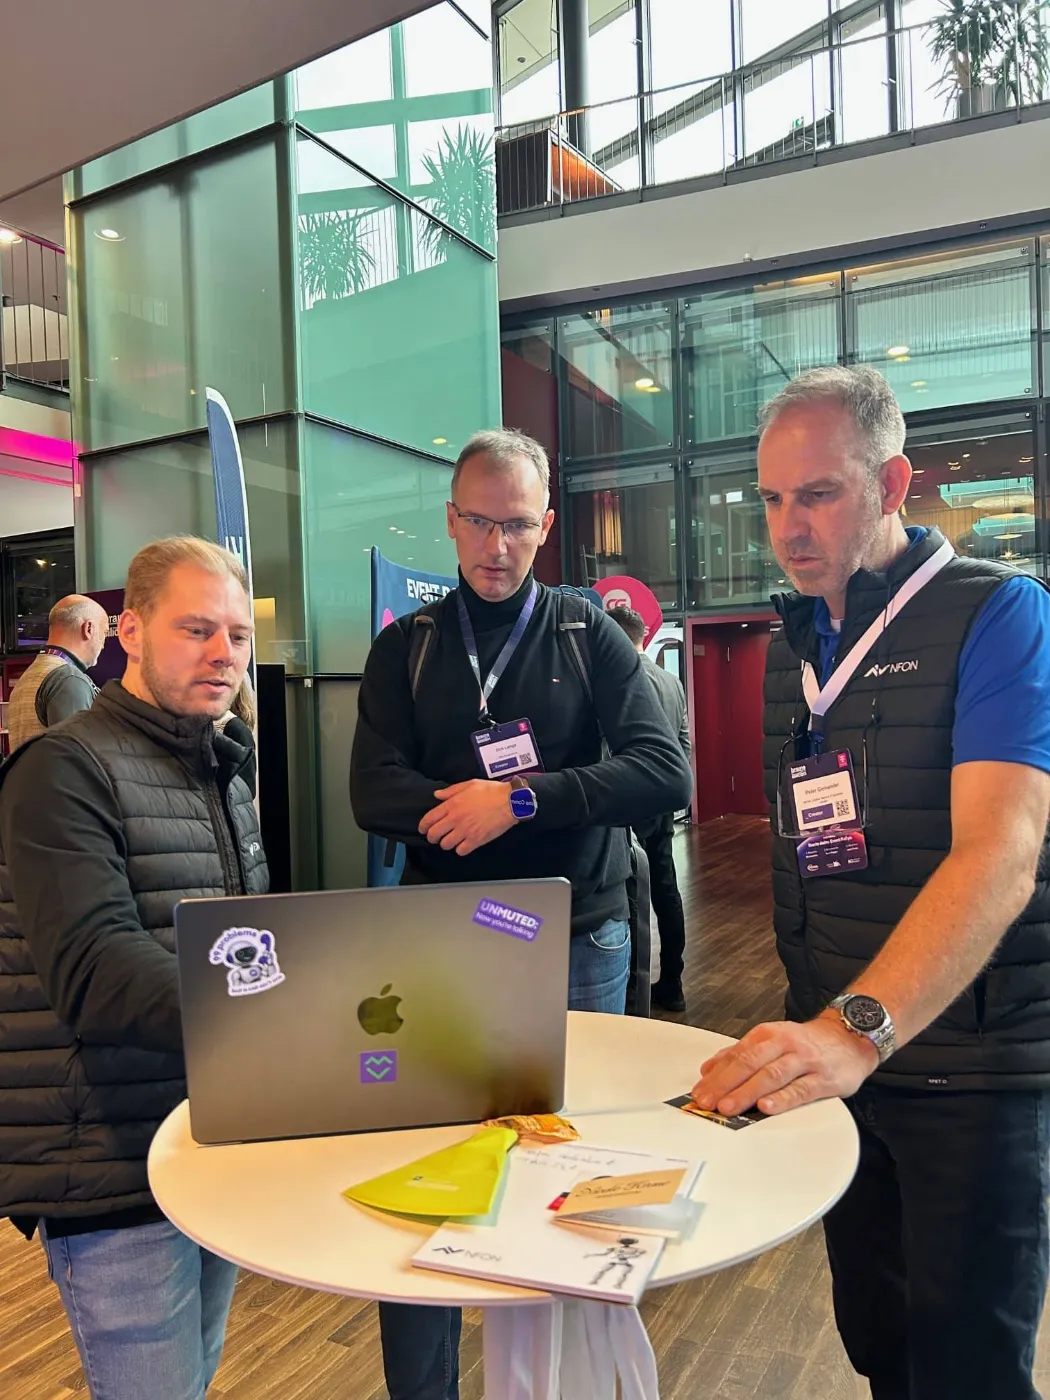
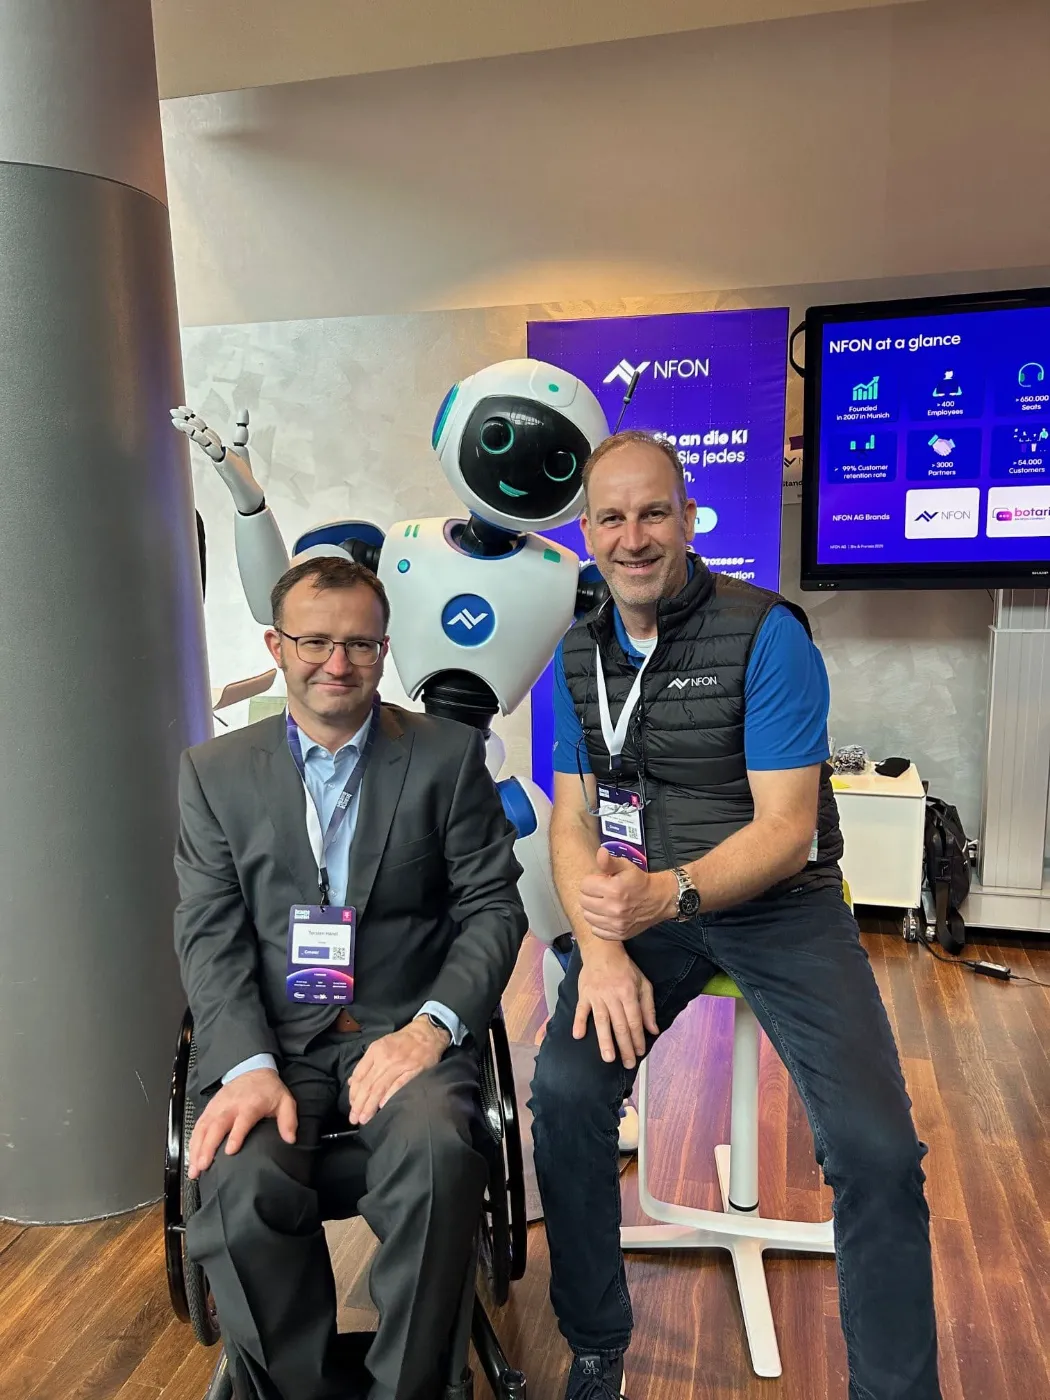
Bilder von der Brains on Silicon
Über NFON
NFON SE ist ein führender Anbieter für cloudbasierte Kommunikationslösungen in Europa. Das Unternehmen mit Hauptsitz in München bietet moderne Telefonie- und Contact-Center-Lösungen, die Unternehmen flexibler, effizienter und kundenorientierter machen. Durch intelligente Sprachlösungen, Chatbots und Voicebots ermöglicht NFON eine nahtlose, skalierbare Kommunikation, unabhängig von Ort, Endgerät oder Unternehmensgröße. Fokus: Cloud-Telefonie, KI-gestützte Kommunikation, einfache Integration in bestehende Systeme.
Über Zöllner Office
Wir von Zöllner Office sind ein IT- und Kommunikationsdienstleister aus Dresden und unterstützen Unternehmen dabei, ihre Geschäftsprozesse durch moderne Technologien effizienter und zukunftssicher zu gestalten. Unser Schwerpunkt liegt auf Cloud-Telefonie, IT-Infrastruktur sowie intelligenten Kommunikationslösungen mit Chatbots und Voicebots. Damit helfen wir unseren Kunden, Serviceprozesse zu automatisieren, Kundenanfragen schneller zu bearbeiten und rund um die Uhr erreichbar zu sein. Als Entwicklungs-Partner von NFON SE begleiten wir Unternehmen von der ersten Idee bis zur vollständigen Umsetzung, praxisnah, zuverlässig und mit einem starken regionalen Bezug zu Sachsen. Unser Fokus: Cloud-Telefonie, Chatbots & Voicebots, IT & Kommunikation, Automatisierung und persönliche Beratung vor Ort.
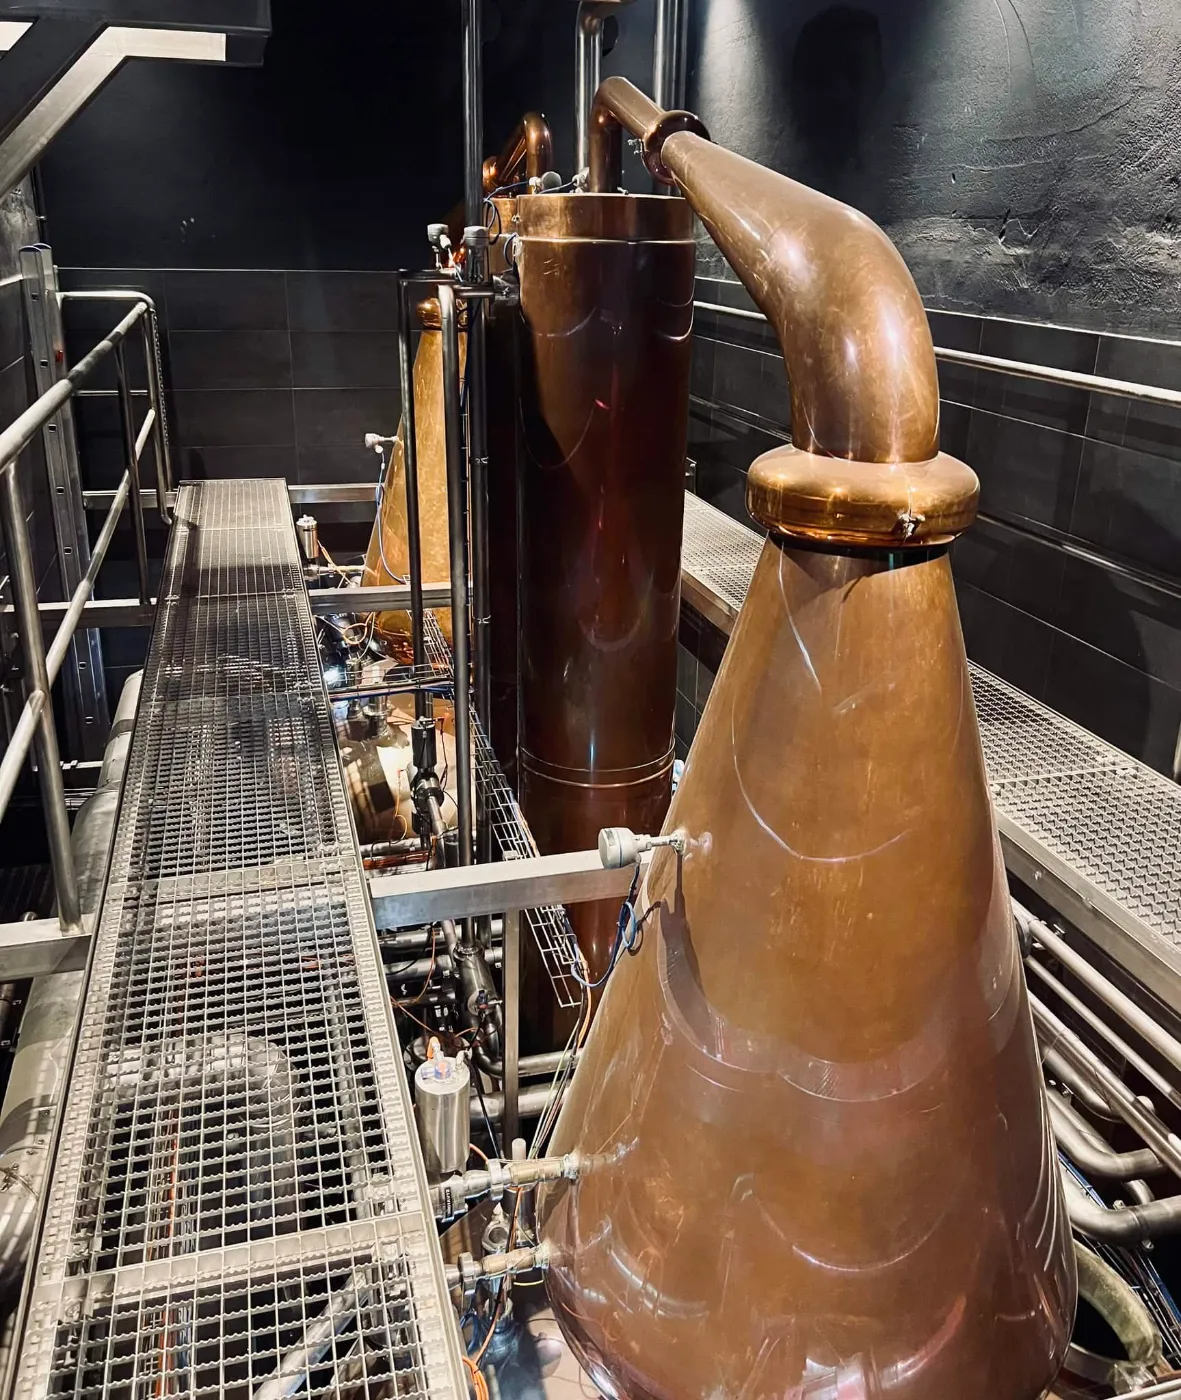
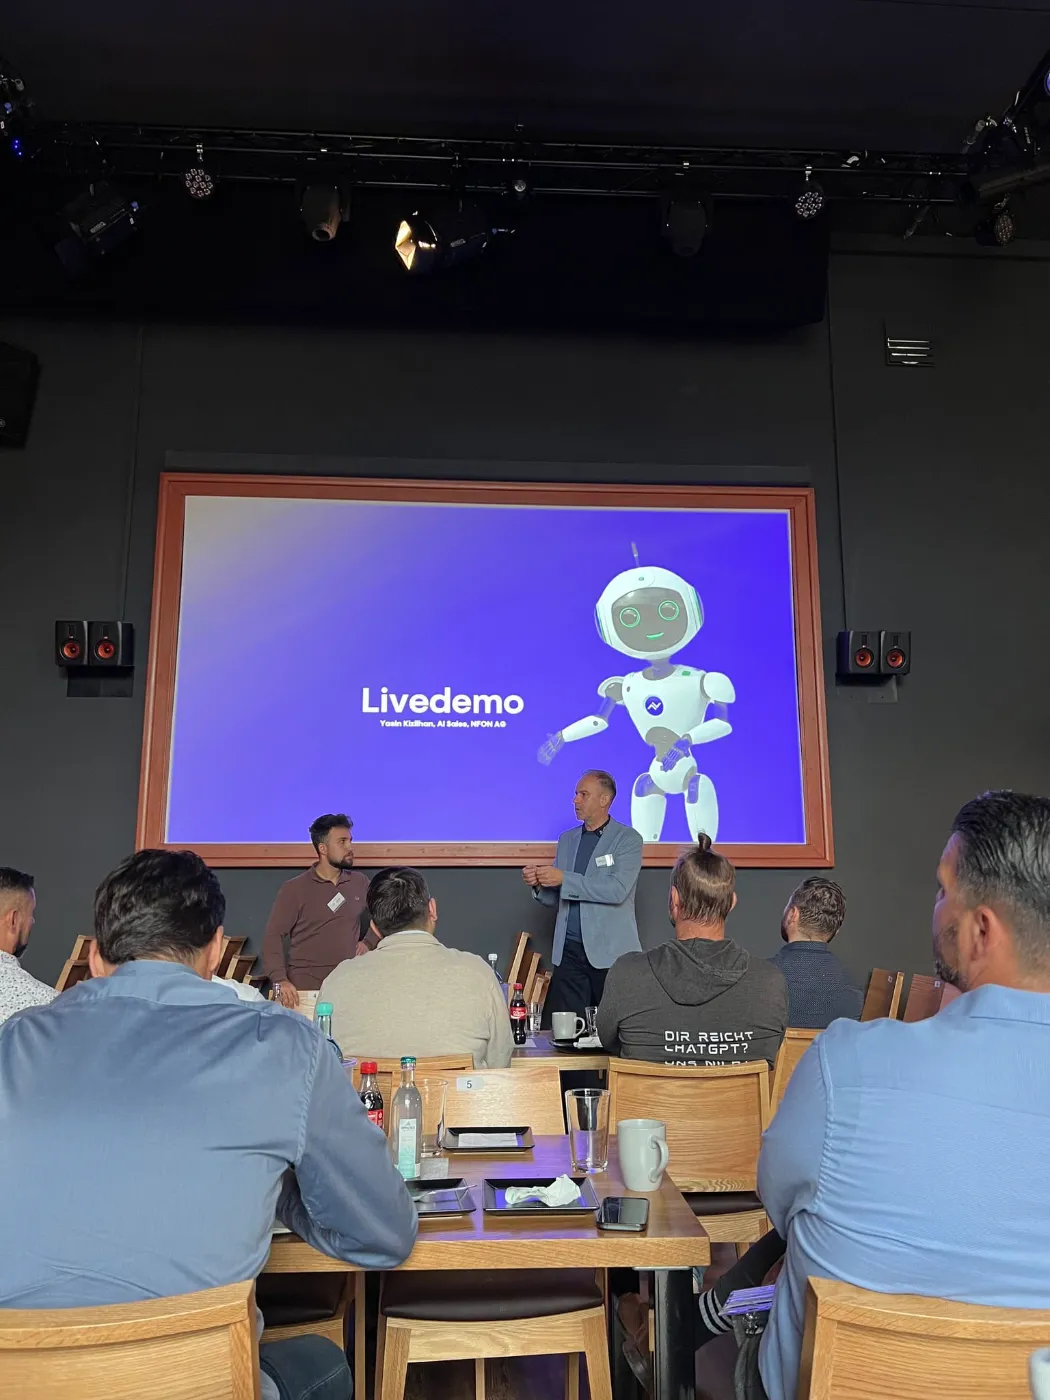
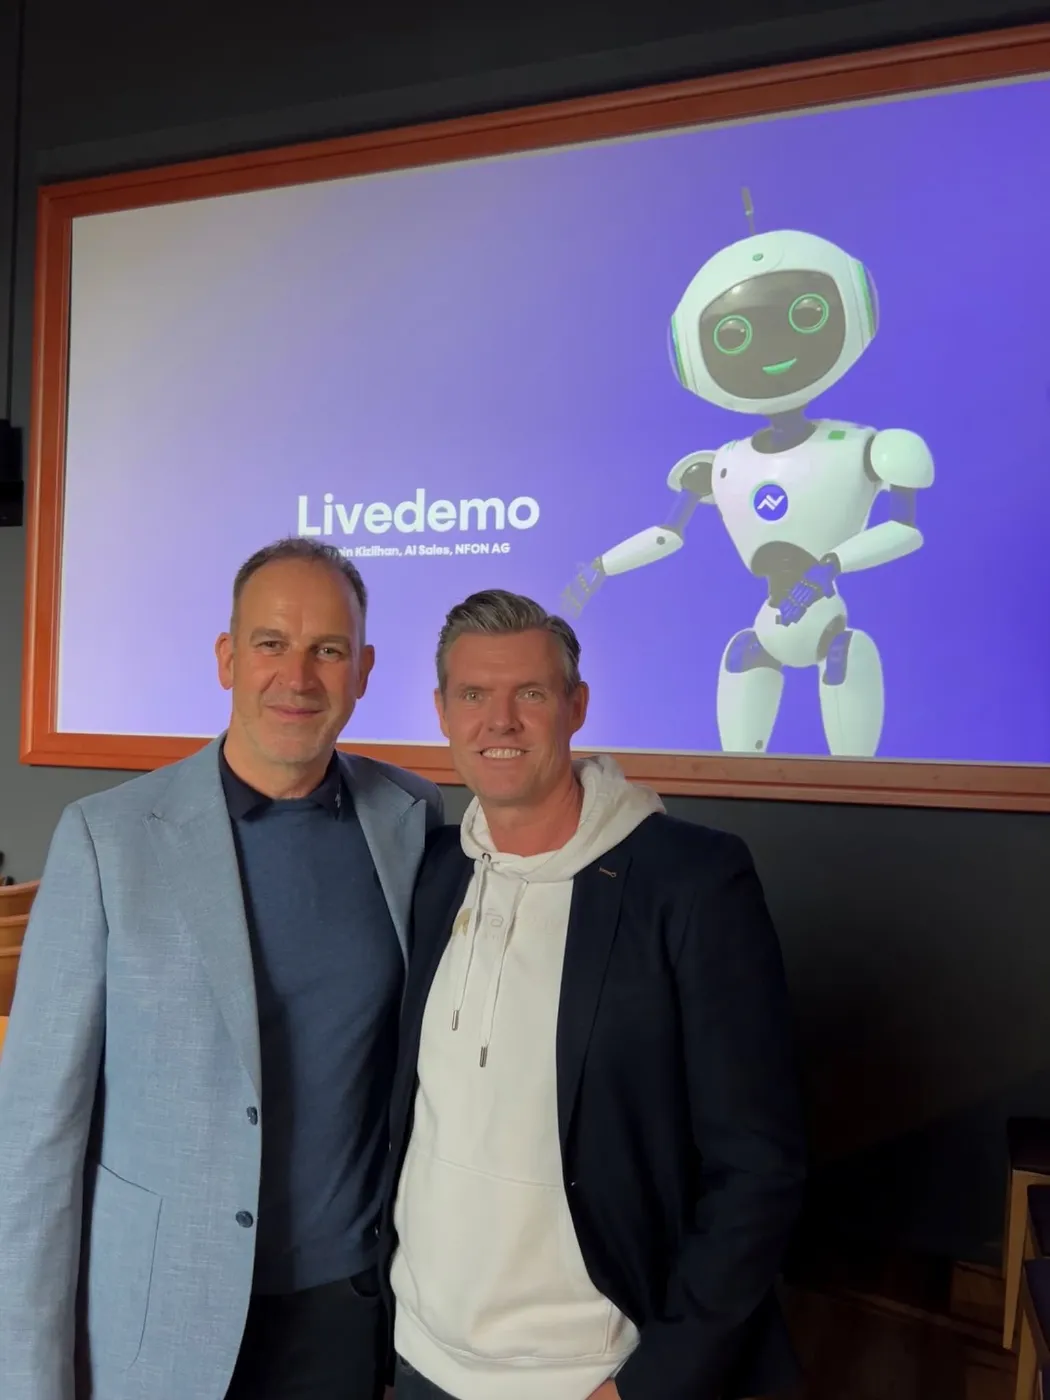
Künstliche Intelligenz ist längst keine Zukunftsmusik mehr, sie ist bereits mitten in unserem Alltag angekommen. Das hat die Veranstaltung des BVMW am vergangenen Freitag eindrucksvoll gezeigt. In einer inspirierenden Atmosphäre, umgeben vom besonderen Flair der Whisky Manufaktur Hellinger 42, drehte sich alles um Voice- & Chatbots und die Chancen KI-gestützter Kommunikation für mittelständische Unternehmen.
Gemeinsam mit Experten wie Peter Gemander von Zöllner Büro- & IT-Systeme GmbH und Yasin Kizilhan von NFON AG wurde deutlich: Die Herausforderungen unserer Zeit, Personalmangel, steigende Effizienzanforderungen und der Druck zur Digitalisierung, lassen sich mit modernen Kommunikationslösungen gezielt angehen.
Voice- und Chatbots ermöglichen einen 24/7-Kundenservice, vereinfachen Terminvereinbarungen, beantworten Anfragen automatisiert und schaffen damit wertvolle Freiräume für das operative Kerngeschäft. Besonders spannend: Die Beispiele aus der Praxis zeigten, wie vielseitig diese Technologien einsetzbar sind, etwa für Werkstatttermine in der Automobilbranche, Reservierungen im Hotelgewerbe, Kundenanfragen in der Immobilienbranche oder Startzeitbuchungen auf Golfanlagen.
Wer heute auf KI-gestützte Kommunikation setzt, sichert sich klare Wettbewerbsvorteile.
Und das Beste daran: Der Einstieg ist einfacher, als viele denken.
In den kommenden Wochen werden wir weitere Praxisbeispiele zeigen und damit einen greifbaren Einblick geben, wie sich Voice Bots anfühlen und welchen echten Mehrwert sie bieten können. Gerne beraten wir Sie ausführlich. Siehe auch: Vorteile von Voicebots
Bilder von der Veranstaltung

Über die Dresdner Whisky Manufaktur
Die Dresdner Whisky Manufaktur vereint traditionelles Handwerk mit moderner Erlebniswelt. Die zentrale Lage in Dresden macht sie besonders attraktiv für Unternehmen aus der Region. In stilvollem Ambiente mit Destille, Lager und Tasting-Bereich entsteht eine Atmosphäre, die inspiriert und verbindet. Mittelständische Betriebe finden hier den perfekten Rahmen für Kundenveranstaltungen, Workshops oder Teamevents. Die Location transportiert Regionalität, Qualität und Authentizität. So wird jedes Event zu einem besonderen Erlebnis, das nachhaltig in Erinnerung bleibt.
Webseite: www.hellinger42.de
Die Anforderungen an moderne Arztpraxen steigen stetig. Patienten erwarten heute schnelle Erreichbarkeit, transparente Informationen und einfache Abläufe, besonders online. Gleichzeitig ist das Praxispersonal immer stärker ausgelastet.
Eine Lösung, die hier effektiv entlastet, sind Chatbots. Diese digitalen Assistenten übernehmen wiederkehrende Aufgaben automatisch und bringen spürbare Vorteile für Praxis und Patient.
Was ist ein Chatbot und wie funktioniert er in der Arztpraxis?
Ein Chatbot ist ein automatisiertes Dialogsystem, das direkt auf der Praxiswebsite eingebunden werden kann. Er kommuniziert rund um die Uhr mit Besuchern, beantwortet häufig gestellte Fragen und leitet bei Bedarf an das Praxisteam weiter.
Typische Einsatzbereiche in der Arztpraxis:
- ▷Allgemeine Informationen (Öffnungszeiten, Anfahrt, Kontakt)
- ▷Patientenaufklärung zu Impfungen oder Vorsorgeuntersuchungen
- ▷Vorbereitung und Vereinfachung von Terminbuchungen
- ▷Erste Einschätzung bei akuten Anliegen
Der große Vorteil: Der Chatbot ist 24/7 erreichbar, auch abends, am Wochenende oder während der Urlaubszeit.
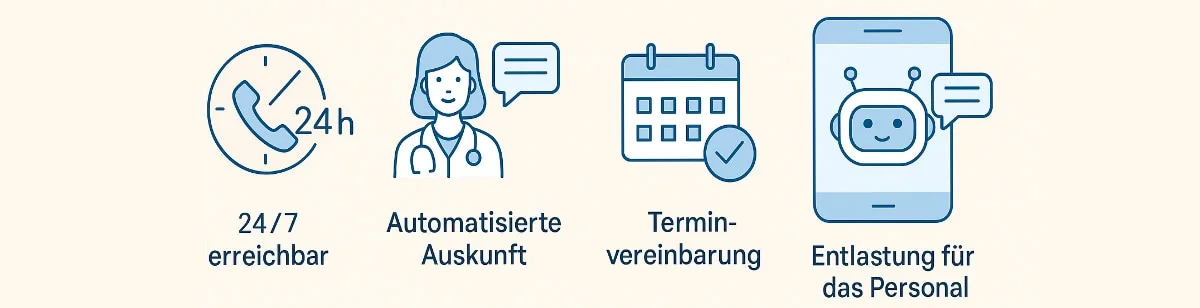
Die wichtigsten Vorteile für Arztpraxen
Chatbots übernehmen Routinefragen und reduzieren das Telefonaufkommen. Das schafft mehr Freiraum für medizinische Aufgaben.
Durch gezielte Abfragen (z. B. Kassen- oder Privatpatient, gewünschte Behandlung, Dringlichkeit) kann der Bot Patienten vorsortieren und an ein Online-Buchungssystem übergeben.
Viele Patienten bevorzugen digitale Kommunikation, besonders bei einfachen Anliegen. Der Chatbot bietet eine niederschwellige Möglichkeit, Informationen einzuholen, auch außerhalb der Sprechzeiten.
Praxisnahe Einsatzbeispiele
- ▷Aufklärungsbot zur Grippeimpfung: Informiert über Ablauf, Risiken, Vorteile und Voraussetzungen.
- ▷Terminvorbereitung: Der Bot fragt ab, ob eine Überweisung notwendig ist oder welche Unterlagen mitgebracht werden sollen.
- ▷Anfragefilterung: Bei Verdacht auf einen Notfall verweist der Chatbot an den ärztlichen Bereitschaftsdienst oder den Notruf, schnell und zuverlässig.
Datenschutz ist Pflicht, aber keine Hürde
Im medizinischen Umfeld steht Datenschutz an oberster Stelle. Umso wichtiger ist es, einen vertrauenswürdigen Anbieter zu wählen. Die Chatbots von Botario, bereitgestellt über unseren Partner NFON, sind speziell für datensensible Bereiche entwickelt:
- ▷DSGVO-konform
- ▷Server in der EU
- ▷Verschlüsselte Kommunikation
- ▷Kein Zugriff Dritter auf Patientendaten
- ▷AV-Vertrag inklusive
Zöllner Office berät Arztpraxen individuell zur rechtssicheren Implementierung und sorgt dafür, dass alle Anforderungen erfüllt sind, technisch wie rechtlich.
Mehr Zeit für Patienten, weniger Aufwand im Alltag
Ein Chatbot ersetzt keine ärztliche Beratung, aber er schafft Freiräume im Praxisalltag. Durch automatisierte Kommunikation sinkt der Aufwand für Rückfragen und Terminkoordination spürbar. So bleibt mehr Zeit für das Wesentliche: die medizinische Betreuung.
Zöllner Office begleitet Ihre Praxis von der Planung bis zur Umsetzung, mit datenschutzkonformen Lösungen, die sich nahtlos in Ihre bestehenden Abläufe integrieren lassen.
Die E-Mail ist heute das wichtigste Kommunikationsinstrument in Unternehmen und hat Fax oder Brief längst abgelöst. Da die E-Mail häufig den alleinigen Nachweis für eine geschäftliche Kommunikation darstellt, ist das Thema E-Mail-Archivierung für Unternehmen von großer Bedeutung. Gesetzliche Vorgaben verpflichten zur Archivierung steuerlich relevanter Unterlagen.
Ist eine E-Mail-Archivierung für alle Unternehmen Pflicht?
Grundsätzlich ist jedes Unternehmen dazu verpflichtet, geschäftlich relevante E-Mails rechtssicher zu archivieren. Die Verantwortung dafür liegt beim Geschäftsführer.
Muss jede E-Mail aufbewahrt werden?
Grundsätzlich gilt für E-Mails eine Aufbewahrungsplicht, wenn sie den Charakter eines Handels- oder Geschäftsbriefs hat, einen steuerlich relevanten Buchhaltungsbeleg darstellt, betriebsrelevante Vorgänge dokumentiert oder für die Besteuerung von Bedeutung ist.
Ob eine E-Mail archiviert werden muss oder nicht, hängt also immer vom Charakter der Mail ab. Nicht jede E-Mail muss demnach revisionssicher archiviert werden. Stellen Sie sich im Zweifel einfach folgende Frage: Würde ich das Dokument für die Finanzbehörden aufbewahren, wenn ich es in Papierform empfangen hätte?
Wie lange müssen E-Mails aufbewahrt werden?
Wie auch bei Dokumenten in Papierform, richtet sich die Dauer der Aufbewahrungspflicht nach dem Inhalt der E-Mail. Zehn Jahre gilt die Aufbewahrungsfrist für Buchungsbelege. Nach § 14b Abs. 1 UStG gilt für Rechnungen eine zehnjährige Aufbewahrungsfrist. Für Handelsbriefe gilt eine Aufbewahrungspflicht von 6 Jahren.
Wie müssen E-Mails aufbewahrt werden?
Es ist nicht ausreichend, eine E-Mail auszudrucken, um den Aufbewahrungspflichten gerecht zu werden. E-Mails müssen im unveränderten Originalzustand, also in digitaler Form, gespeichert werden. Sie müssen zudem jederzeit verfügbar gemacht werden können, wiedergegeben werden können und im Fall einer elektronischen Steuerprüfung maschinell auswertbar sein.
Revisionssichere E-Mail Archivierung: DokuBit DMS
Um E-Mails mit allen Anhängen entweder vollautomatisch oder manuell zu archivieren gibt es spezielle Softwarelösungen für eine reine E-Mail-Archivierung. Allerdings fehlt hier, anders als beim Einsatz einer ganzheitlichen umfassenden DMS- oder digitalen Archivierungslösung, der Zusammenhang zum gesamten kaufmännischen Vorgang.
Speziell für mittelständische Unternehmen bieten wir genau dafür eine Lösung: Archivieren und verwalten Sie Ihre gesamten E-Mails mit DokuBit DMS.
Die Zeiten, in denen man von 9 bis 17 Uhr an einem Büroschreibtisch saß, sind für die meisten Mitarbeiter kleiner und mittelständischer Unternehmen längst vorbei. Menschen sind zu Hause, im Büro, unterwegs oder auch bei Kunden vor Ort, und das macht die Kommunikation mit Anbietern, Partnern, Interessenten und Kunden stressig und kompliziert. In diesem komplexen Markt war es für Unternehmen noch nie so wichtig wie heute, ihre Kosten zu senken und trotzdem reaktions- und wettbewerbsfähig zu bleiben.
Die technologische Innovation hat sich beschleunigt, um die Effizienz von ortsungebundenem und mobilem Arbeiten zu erhöhen. Trotzdem stellen unzuverlässige und teure Kommunikationssysteme eine Herausforderung für viele Organisationen dar, die möglicherweise nicht über die Budgets und das Fachwissen verfügen, um veraltete Telefon- und Kommunikationssysteme zu ersetzen. Sie jonglieren gleichzeitig mit mehreren verbundenen Geräten, Telefonanrufen, Nachrichten, Videoanrufen, E-Mails und sogar Faxen: das ist eine Menge.
Cloud-Telefonie löst geschäftliche Herausforderungen
Ein cloudbasiertes System nutzt das Internet für Anrufe und kann kosteneffizient und zuverlässig sein. Keine Geräte mehr vor Ort, keine analogen Telefone, Kabelkanäle, Kupfer- oder Glasfaserkabel mit ihrem Installations-, Wartungs- und Aufrüstungsaufwand oder ihren hässlichen Kabeln. Die Anschaffungs- und Direktkosten für diese Systeme, Tausende für ein paar Leitungen, plus die monatlichen laufenden Kosten sind erheblich.
Cloud-Systeme können mit mehreren Geräten verwendet werden, einschließlich herkömmlicher Telefone mit Adaptern, und es sind nur ein paar Klicks erforderlich, um neue Nummern oder Nebenanschlüsse hinzuzufügen. Sie erhalten die volle Funktionalität der Telefonanlage überall dort, wo es einen Zugang zum Internet gibt. Daten werden in der Cloud abgerufen und gespeichert, was die Arbeit aus der Ferne erleichtert und Geschäftskontinuität ermöglicht.
Cloud-Telefonsysteme sind in der Regel preiswerter als On-Premise Telefonanalagen und können je nach Bedarf mitwachsen oder um Nebenstellen reduziert werden. Sie sind vielseitig und skalierbar und passen sich mühelos jeder Geschäftsanforderung an.
Aber beachten Sie die Schattenseiten
Cloud-Telefonanlagen werden aufgrund der Vorteile immer beliebter, dennoch bergen Sie auch wenige Nachteile.
Wenn Sie nicht einfach zu bedienen sind, sind sie nur ein weiteres Ärgernis
Technologische Fähigkeiten sind, vielleicht überraschenderweise, oft eine Herausforderung für Benutzer. Für andere bedeutet die Verwaltung der bestehenden, verstreuten Kommunikationsplattformen und -optionen, dass sie sich von allem Neuen und Komplizierten abwenden. Wer hat schon Zeit, Bedienungsanleitungen zu wälzen oder Schulungsvideos zu schauen?
Serverabschaltungen
Das ist offensichtlich: wenn Ihre virtuelle Welt zusammenbricht, tut dies auch Ihre Telefonanlage. Katastrophale Geschäftsunterbrechungen können die Folge sein. Sie benötigen einen Serviceanbieter mit Verfügbarkeitsgarantie.
Sicherheit
Ältere PBX-Anlagen waren nicht immun gegen Hacker, und auch manche cloudbasierte Systeme haben dieses Problem. Vergewissern Sie sich daher, dass Ihr Serviceanbieter branchenführende Sicherheitsmaßnahmen implementiert hat, um Ihre Daten zu schützen.
Schlechte Sprachqualität
Die Vorteile der Cloud-Telefonie sind wenig wert, wenn Verbindungen abbrechen oder Gespräche abgehackt sind. Konfigurationsfehler, Netzwerküberlastung oder fehlerhafte Warteschlangen können die Ursache sein. Daher benötigen Sie ein starkes Netzwerk und eine einfache Möglichkeit, Probleme zu erkennen und zu lösen, wenn sie auftreten. Wählen Sie einen Anbieter, der großen Wert auf die Netzwerkkapazität legt und einen proaktiven Ansatz verfolgt, um Überlastungen zu vermeiden, die zu schlechter Sprachqualität führen können.
Cloudya wurde entwickelt, um diese Herausforderungen zu bewältigen
Einfach, flexibel, günstig
Die Einrichtung ist einfach: die automatische Bereitstellung dauert nur wenige Minuten, dank Zero-Touch Plug-and-Play-Technologie. Und die intuitive Oberfläche mit einer einzigen Telefonnummer und einem Posteingang, über die jeder Mitarbeiter erreicht werden kann, ist sehr einfach zu bedienen und senkt die Einstiegshürde erheblich.
Mit einem rollierenden 30-tägigen Vertrag zahlen Sie nur für das, was Sie auch wirklich nutzen. Durch die As-a-Service-Funktionen können Sie je nach Bedarf Nebenstellen hinzufügen oder abbestellen.
Machen Sie sich keine Sorgen über ständige Updates. Cloudya, das cloudbasierte Telefonsystem von NFON, ist absolut wartungsfrei.
Und der vielleicht beste Teil ist, dass Sie unerwartete oder zusätzliche Kosten vergessen können, wenn Sie Ihr Telefonsystem upgraden wollen. Mit dieser Lösung ist alles automatisch, cloudbasiert und auf dem neuesten Stand.
Unverwüstlich, sicher
Die ISO-zertifizierten Telekommunikationsserver von NFON befinden sich in sicheren, dreifachen Rechenzentren in Deutschland, was uns ermöglicht, ein SLA anzubieten, der eine 99,9 %-ige Verfügbarkeit garantiert. Cloudya ist auf einer vollständig redundanten Architektur aufgebaut. Mit dem Zugang zu fachkundigem 24/7-Support hilft Cloudya Ihnen außerdem, jederzeit effizient weiterzuarbeiten.
VoIP-Anrufe werden mit starken Algorithmen und sicheren Schlüsseln verschlüsselt. Unsere Vereinbarung zur Verarbeitung persönlicher Daten entspricht der DSGVO und zahlreiche technische Sicherheitsmechanismen schließen VoIP-Betrug praktisch aus.
Zuverlässige Sprachqualität
Unsere Plattform bietet eine hervorragende Sprachqualität, mit eigenem durchgehenden Service-Management und regelmäßigen Qualitätsprüfungen durch unabhängige Prüfer.
Fallstudien
Cloudya von NFON hilft Ihnen, Kosten zu senken, so wie es bei ELSTER WERKE gemeinnützige GmbH der Fall war, die sich für NFON entschieden haben, um eine zuverlässige, skalierbare Geschäftskommunikation zu erhalten.
Das Dresdner Unternehmen Westhaus Energietechnik GmbH entschied sich für NFON, um ein zuverlässigeres, flexibleres und kostengünstigeres Telefonsystem zu erhalten.
Auch der Full-Service Anbieter und Spezialist im Bereich der Luft- und Entstaubungstechnik Novus Air verbesserte die interne und externe Kommunikation mit der zukunftssicheren NFON-Lösung.
Wir haben für Sie umgebaut und Raum für moderne Arbeitswelten geschaffen. 360° Service für Ihr Office. Gemäß diesem Motto wurde unser neuer Schauraum in Elsterwerda eröffnet.
Unser neu gestalteter Schauraum steht ganz im Sinne ganzheitlicher Lösungen für moderne Bürowelten nach Maß. Mit neuen Strukturen der Arbeitswelt verändern sich auch die Anforderungen an unsere Arbeitsplätze. Die Art, wie wir miteinander arbeiten und Informationen austauschen, ändert sich und fordert immer mehr Mobilität und Flexibilität.
In unserem 360°-Konzept stellen wir Ihnen moderne Arbeitswelten vor, die diesen Anforderungen gerecht werden. Zusätzlich bringen wir unseren Kunden im Rahmen kleiner Veranstaltungen künftig verschiedene Themen aus unserem Leistungsportfolio näher. So werden Sie beispielsweise sehen, wie Sie den Dokumenten Workflow in Ihrem Unternehmen noch effizienter gestalten, wie Sie die passende Kommunikationslösung für Ihr Unternehmen nach der ISDN-Abschaltung finden oder wie moderne Technologien den Informationsaustausch mithilfe von integrierten Lösungen verbessern.
Gern informieren wir Sie zu unseren Lösungskonzepten. Wir freuen uns auf Ihren Besuch.
In einer Zeit, in der Flexibilität und Effizienz immer wichtiger werden, stehen kleine und mittlere Unternehmen (KMU) vor einer wichtigen Entscheidung: Setzen wir auf eine klassische Telefonanlage oder auf moderne Cloud-Telefonie? Die Antwort ist nicht immer eindeutig, sie hängt stark von den Anforderungen des Unternehmens ab. In diesem Beitrag zeigen wir verständlich die Unterschiede, Vor- und Nachteile sowie eine Entscheidungshilfe für Ihre Wahl.
Was ist Cloud-Telefonie?
Cloud-Telefonie, auch VoIP oder virtuelle Telefonanlage genannt, ist eine internetbasierte Lösung, bei der keine Hardware vor Ort nötig ist. Die Telefonanlage wird in einem Rechenzentrum betrieben, und alle Funktionen laufen über das Internet. Endgeräte wie Telefone, Headsets oder Softphones verbinden sich direkt mit dem Cloud-System.
Klassische Telefonanlage: Was steckt dahinter?
Die klassische Telefonanlage ist meist ein physisches Gerät, das in den Büroräumen installiert ist. Es wird über ISDN, Analog oder VoIP mit dem Telefonnetz verbunden und benötigt in der Regel Wartung und Updates durch Techniker.
Vergleich: Cloud-Telefonie vs. klassische Anlage
| Merkmal | Cloud-Telefonie | Klassische Telefonanlage |
|---|---|---|
| Installation | Schnell & ohne Technikereinsatz | Aufwändig, oft mit Techniker vor Ort |
| Flexibilität | Ortsunabhängig nutzbar | An festen Standort gebunden |
| Skalierbarkeit | Einfach erweiterbar | Neue Anschlüsse kosten Zeit & Geld |
| Kostenstruktur | Monatliche Gebühren, keine Wartung | Hohe Anschaffungskosten + Wartung |
| Technische Wartung | In der Cloud vom Anbieter durchgeführt | Muss vom Unternehmen beauftragt werden |
| Integration (z. B. CRM) | Häufig problemlos möglich | Oft nur über Zusatzmodule |
| Ausfallsicherheit | Anbieter sorgt für Backup & Redundanz | Risiko bei Stromausfall vor Ort |
Warum sich Cloud-Telefonie für KMU lohnt
Für viele KMU zählt heute vor allem eines: Wendig bleiben. Wer flexible Arbeitsplätze, Homeoffice oder Außendienstmitarbeiter im Einsatz hat, profitiert von Cloud-Telefonie. Neue Mitarbeitende lassen sich in Minuten anbinden, Anrufe können bequem über das Smartphone oder Laptop geführt werden, ohne teure Hardware oder feste Leitungen.
Außerdem senkt Cloud-Telefonie die Einstiegskosten erheblich. Statt Tausende Euro in eine Anlage zu investieren, zahlt man nur, was man braucht, pro Nutzer und Monat.
Fazit
Cloud-Telefonie ist für die meisten KMU heute die zukunftssichere, flexible und kostengünstige Lösung. Die klassische Telefonanlage hat nur noch in wenigen, sehr spezifischen Fällen Vorteile, etwa wenn kein stabiles Internet verfügbar ist oder bestehende Hardware weiter genutzt werden soll.
Wer moderne Arbeitswelten unterstützt, Prozesse vereinfachen und sich unnötige Kosten sparen möchte, sollte jetzt über den Wechsel in die Cloud nachdenken.
Was Unternehmen wissen und beachten müssen
Die Digitalisierung bringt neue Anforderungen und Chancen für Unternehmen. Eine der zentralen Neuerungen ist die Einführung der E-Rechnungspflicht in Deutschland. Ab dem 1. Januar 2025 wird der Empfang von E-Rechnungen für alle inländischen Unternehmen im B2B-Bereich verpflichtend. Dies gilt unabhängig von der Unternehmensgröße oder Branche. Doch was bedeutet das genau, welche Schritte sind notwendig, und welche Chancen ergeben sich? Zöllner Office gibt Ihnen mit diesem Artikel einen umfassenden Überblick.
Was ist eine E-Rechnung und warum ist sie wichtig?
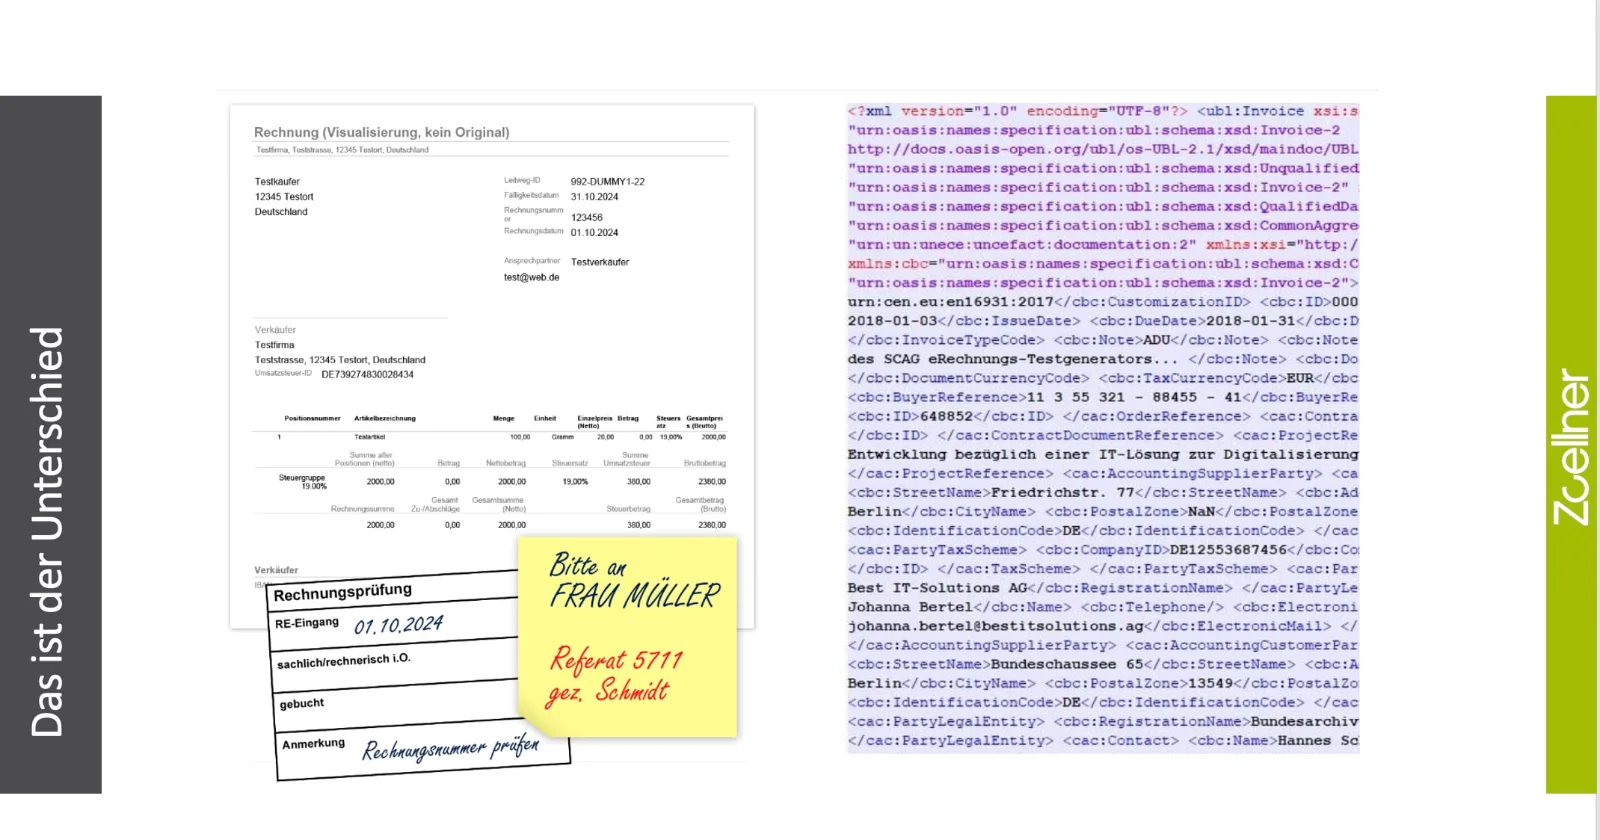
Eine E-Rechnung ist nicht bloß ein elektronisches Dokument, sondern eine Rechnung, die in einem strukturierten elektronischen Format, wie XML, erstellt wird. Dadurch können die enthaltenen Daten direkt in Buchhaltungs- und ERP-Systeme importiert und verarbeitet werden, was den Aufwand und die Fehleranfälligkeit reduziert. Im Gegensatz dazu gelten PDFs oder Papierrechnungen nicht als E-Rechnungen, da sie keine maschinenlesbaren Daten enthalten.
Was sind hybride E-Rechnungen
Hybride E-Rechnungen kombinieren elektronische und papierbasierte Formate, um verschiedenen Anforderungen gerecht zu werden. Sie bestehen typischerweise aus einer PDF-Datei, die die visuelle Darstellung der Rechnung enthält, und eingebetteten strukturierten Daten wie XML für die automatische Verarbeitung. Dieses Format ermöglicht sowohl die manuelle als auch die maschinelle Verarbeitung und ist daher vielseitig einsetzbar. Es wird häufig in Geschäftsprozessen verwendet, um den Übergang zur vollständigen Digitalisierung zu erleichtern.
E-Rechnung Varianten
- Datenformat, das es ermöglicht, strukturierte Daten in ein PDF-Dokument zu integrieren und damit für Menschen lesbar zu machen
- Inhalt der Rechnung wird gleichzeitig in Form von XML-Daten mitgesendet, sodass die Rechnung über die strukturierten Rechnungsdaten elektronisch verarbeitet werden kann
- Achtung: Eine normale PDF Rechnung ist keine hybride Rechnung!
- Rechnung in XML-Struktur erlaubt den Empfang und die medien-bruchfreie Weiterverarbeitung durch unterschiedliche Softwaresysteme
- Rechnung kann nur maschinell gelesen werden
- Sichtbarmachung durch zusätzliche Visualisierungsprogramme ist möglich
Was bedeutet “medien-bruchfreie Weiterverarbeitung”?
“Medien-bruchfreie Weiterverarbeitung” bedeutet, dass Informationen oder Daten ohne Unterbrechung oder Wechsel zwischen unterschiedlichen Medien verarbeitet werden können. Es vermeidet manuelle Übertragungen oder Konvertierungen, die potenziell Fehler verursachen und Zeit kosten könnten. Solche Prozesse laufen vollständig digital und automatisiert ab, wodurch Effizienz und Genauigkeit gesteigert werden. Dies ist besonders wichtig in digitalen Geschäftsprozessen wie der elektronischen Rechnungsabwicklung.
Vorsicht: Elektronische Datei hat Vorrang
Da Hybridrechnungen als E-Rechnungen anerkannt werden, scheinen sie auf den ersten Blick das ideale Format zu sein, um einerseits die Pflicht zur Ausstellung von E-Rechnungen zu erfüllen und andererseits eine menschenlesbare Datei zu übermitteln.
Das Ganze hat allerdings einen Haken!
Weichen die Inhalte der XML-Datei und der Bilddatei voneinander ab, besteht die latente Gefahr einer doppelten Umsatzsteuerschuld, da nach Auffassung der Finanzverwaltung dann zwei Rechnungen vorliegen könnten. Eine nachträgliche Korrektur ist jedoch möglich, jedoch mit zusätzlichem Aufwand verbunden.
Rechtliche Grundlagen und Fristen
Die E-Rechnungspflicht wurde durch das Wachstumschancengesetz festgelegt und konkretisiert. Die wichtigsten Termine im Überblick:
- Ab dem 1. Januar 2025: Alle inländischen Unternehmer sind verpflichtet, E-Rechnungen entgegenzunehmen. Es gibt keine Ausnahmen.
- Übergangsphase (2025-2026): Leistende Unternehmer können wählen, ob sie Rechnungen weiterhin in Papierform oder als E-Rechnungen ausstellen. Dies erfordert jedoch die Zustimmung des Empfängers.
- Ab 2027: Nur Unternehmen mit einem Gesamtumsatz von weniger als 800.000 Euro (Vorjahr) dürfen weiterhin nicht-elektronische Rechnungen ausstellen.
- Ab 2028: Die E-Rechnung wird für alle inländischen Unternehmer verpflichtend.
Wer ist betroffen?
Die E-Rechnungspflicht betrifft alle Unternehmen, unabhängig von ihrer Größe oder Branche, darunter:
- Kleinunternehmer und Freiberufler
- Einzelhändler, Gastronomen und Vermieter
- Großunternehmen und Konzerne
Selbst Unternehmen, die keine umsatzsteuerpflichtigen Leistungen erbringen, wie Ärzte oder Vermieter von steuerfreien Wohnungen, sind verpflichtet, E-Rechnungen entgegenzunehmen.
Vorteile der E-Rechnung
Die Einführung der E-Rechnung bietet zahlreiche Vorteile:
- Effizienzsteigerung: Automatisierte Verarbeitung spart Zeit und reduziert Fehler.
- Kostensenkung: Wegfall von Papier, Porto und manuellen Prozessen.
- Nachhaltigkeit: Reduzierung von Papierverbrauch und CO2-Emissionen.
- Rechtssicherheit: Einhaltung der gesetzlichen Vorgaben minimiert Risiken.
- Zukunftsfähigkeit: Förderung der digitalen Transformation.
E-Rechnungen prüfen mit DokuBit DMS
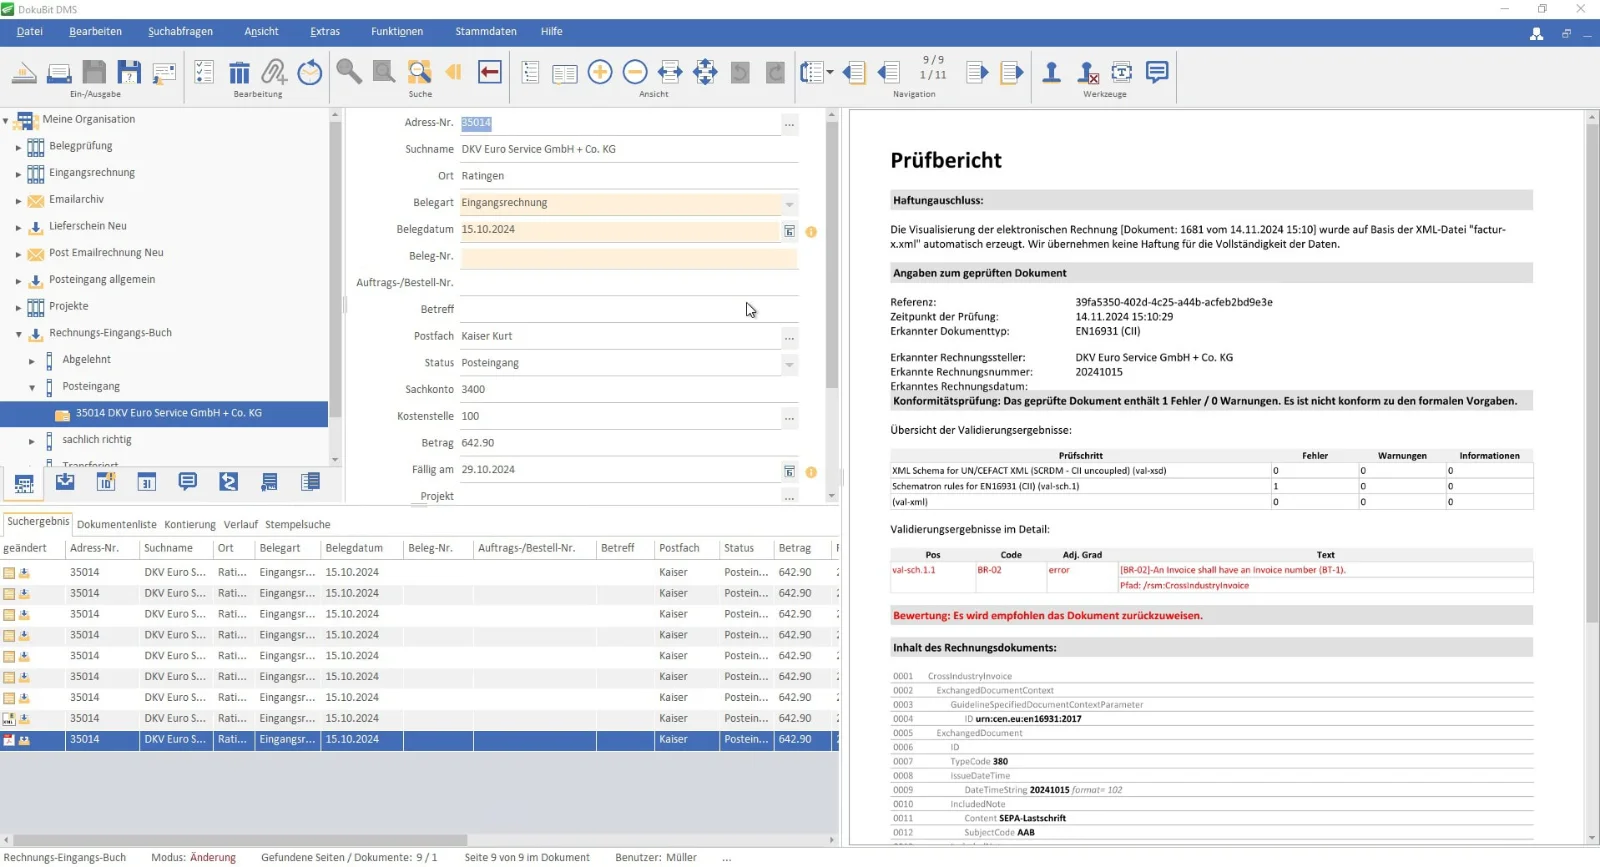
DokuBit DMS ist ein Dokumentenmanagementsystem von arcusoft, das speziell für mittelständische Unternehmen entwickelt wurde. Es bietet bereits in der Basisversion Funktionen wie Workflow-Management, Volltextsuche und Dokumentenverschlüsselung. Die Software ermöglicht die revisionssichere Archivierung von Dokumenten und unterstützt die Verarbeitung von elektronischen Rechnungen inklusive Formaten wie XRechnung und ZUGFeRD. Durch die Integration in bestehende ERP- und Finanzbuchhaltungssysteme optimiert DokuBit DMS Geschäftsprozesse und steigert die Effizienz.
Fazit: DokuBit ist in der Lage:
- Eine E-Rechnung (X-Rechnung) zu visualisieren
- Nach dem Einlesen einer E-Rechnung wird ein Prüfbericht erzeugt, welcher Fehler im XML Aufbau/Inhalt analysiert und anzeigt
- Eine automatische Verschlagwortung der E-Rechnung vorzunehmen
Sanktionen bei Nichteinhaltung
Unternehmen, die den gesetzlichen Anforderungen nicht nachkommen, riskieren Sanktionen wie:
- Verlust des Vorsteuerabzugs
- Ordnungswidrigkeiten
- Schwierigkeiten in der Zusammenarbeit mit Geschäftspartnern
Das Angebot von Zöllner Office
Die Umstellung auf E-Rechnungen stellt viele Unternehmen vor Herausforderungen, deshalb bietet Zöllner Office seinen Kunden eine Lösung in Sachen E-Rechnung an.
Kostenlose Erstberatung am Telefon
Rufen Sie uns einfach an. Wir können auf Grund unserer Erfahrung und Ihren Angaben, den Umfang der Änderungen gut einschätzen und Ihnen erste Informationen zum Ablauf und den Kosten geben.
Pillnitzer Landstraße 32
01326 DresdenTel: +49 351 287087-50info@buero-zoellner.de
Burgstraße 1
D-04910 ElsterwerdaTel: +49 3533 4807-0info@buero-zoellner.de
Vorbereitung und Analyse
- Wir prüfen, ob Ihre Buchhaltungssoftware E-Rechnungen unterstützt.
- Wir informieren Sie über gesetzliche Anforderungen und geeignete Formate (z. B. ZUGFeRD, XRechnung).
Technische Ausstattung
- Einrichtung einer zentralen E-Mail-Adresse für den Rechnungsempfang.
- Wir prüfen ob Ihre Software für die Verarbeitung und revisionssichere Archivierung von E-Rechnungen geeignet ist. (Anforderungen des Gesetzgebers und Zertifikat)
- Wir unterstützen Sie bei der Erstellung der Verfahrensdokumentation. (TOM, Technisch organisatorische Maßnahmen)
Mitarbeiterschulungen
- Wir schulen Ihre Mitarbeiter im Umgang mit E-Rechnungen und den neuen Prozessen.
Kommunikation mit Geschäftspartnern
- Wir zeigen Ihnen, wie Sie Ihre Lieferanten und Kunden über die Umstellung informieren
- Wir priorisieren mit Ihnen zusammen, die Formate, die zukünftig verwendet werden.
Revisionssichere Archivierung
- Wir erstellen Lösungen wie Sie ihre E-Rechnungen mindestens 10 Jahre aufbewahren können.
- Wir bieten Ihnen GoBD-konforme Softwarelösungen, die die Unveränderbarkeit der Daten gewährleisten.
Fehlervermeidung bei hybriden Rechnungen
Hybride Rechnungen (z. B. PDF mit integriertem XML) bieten Flexibilität, bergen aber das Risiko, dass Abweichungen zwischen den Datenformaten entstehen. Wir stellen für Sie sicher, dass alle Daten konsistent sind.
Bei der Prävention von Angriffen sind drei Dinge wichtig, sagt Peter Gemander von Zöllner Büro- und IT Systeme aus Elsterwerda / Dresden
Der Bildschirm wird schwarz, eine Nachricht blinkt auf: Wir haben Ihre Daten verschlüsselt und werden sie löschen, wenn Sie uns nicht das von uns verlangte Geld überweisen. So oder so ähnlich sieht ein Angriff mit sogenannter Ransomware, also für Erpressungen genutzter Schadsoftware, aus, oder eigentlich die letzte Phase einer solchen Attacke, erklärt Peter Gemander, Experte für IT-Sicherheit. „Die Täter haben dann schon lange das Rechnersystem infiltriert“, erklärt der Geschäftsführer der Zöllner Büro- und IT-Systeme GmbH in Elsterwerda. Um sich gegen solche Angriffe zu wehren, gelte es, frühzeitig zu reagieren.
Für Unternehmen rangiert Cyberkriminalität laut dem Allianz Risk Barometer 2025 auf Platz 1 der Geschäftsrisiken. 47 Prozent gaben an, dass Cyber-Vorfälle für sie eine Bedrohung darstellen. Im Vorjahr waren es 44 Prozent. Schon wenn die Betriebsabläufe längere Zeit unterbrochen sind, keine Erreichbarkeit per Mail mehr gegeben ist und Überweisungen nicht mehr möglich sind, ist das eine existenzielle Bedrohung. Dann kann es verlockend sein, das geforderte Lösegeld zu zahlen. „Die Täter wissen genau, was sie fordern können“, sagt Peter Gemander. Schließlich haben sie mitgelesen und in die Bücher geschaut. Sie werden deshalb eine Summe fordern, die sich an Größen wie Umsatz und Gewinn orientiert und schmerzhaft ist, aber den Betrieb nicht überfordert.
Nachgeben ist jedoch keine Lösung. Zum einen gibt es keine Gewissheit, dass die Erpresser nach einer Lösegeldzahlung die Verschlüsselung wie versprochen aufheben. Zum anderen besteht das Risiko, dass sie bald ein zweites Mal zuschlagen, wenn sie erst eine erpressbare Firma gefunden haben. Außerdem gilt der Grundsatz, dass dem organisierten Verbrechen keine finanziellen Mittel zur Verfügung gestellt werden sollten.
Wichtig ist die Vorbeugung. „Dafür gilt: Ich muss mit den Cyberkriminellen auf Augenhöhe kommen“, sagt Peter Gemander.
Das gehe nur durch ein Paket mit drei wesentlichen Bestandteilen. Erstens müssten die Mitarbeiter gründlich geschult werden. Zero Trust laute das Schlagwort, also grundsätzliches Misstrauen gegenüber allem, was ihnen im Netz begegnet, in Mails, auf Webseiten oder über Social Media. Auch hinter Telefonanrufen von Personen, die sich etwa als Microsoft-Mitarbeiter ausgebend, verberge sich oft ein Cyberangriff. Zweitens seien alle notwendigen technischen Maßnahmen zu ergreifen, also eine Sicherung der Daten durch regelmäßige Backups, Firewall, Virenscanner und eine Netzwerk-Segmentierung. Das Unternehmen muss möglichst resilient gegen Angriffe werden mit Rückfallebenen, die bei Systemausfällen zum Tragen kommen können. Drittens schließlich muss eine hochprofessionelle IT-Sicherheit hinzukommen. Für kleine und mittlere Unternehmen kann das nur ein externer Dienstleister sein, betont Peter Gemander.
Täter schlagen oft nachts zu
„Es ist eine Illusion, zu glauben, diese Aufgaben selbst leisten zu können“, sagt er. Schließlich agierten die Täter als hochprofessionelles und meist international vernetztes Team, schlügen oft in der Nacht zu. Dann sind die Büros verwaist, die Server aber laufen meist weiter, so dass Hacker dann unbemerkt tätig werden können. So wie es in der analogen Welt selbstverständlich sei, dass ein Sicherheitsdienst permanent das Firmengelände überwache, müsse auch im digitalen Bereich der Rund-um-die-Uhr-Einsatz von Profis Normalität werden, mahnt der IT-Experte. Hinzu komme, dass die Bedrohungslage sich ständig verändere. Auf jede Abwehrmaßnahme reagierten die Kriminellen mit neuen Strategien.
Beim Schutz vor Cybercrime ist zudem die Geschwindigkeit ein wichtiger Faktor. Bei Bedrohungsvorfällen müssen Unternehmen in der Lage sein, minutenschnell zu reagieren, sagt IT-Sicherheitsexperte Peter Gemander. Sein Unternehmen, die Zöllner Büro- und IT-Systeme GmbH, ist ein in der Region Südbrandenburg verwurzelter Betrieb, der seinen Kunden unter anderem Lösungen für KI-basierte Businesskommunikation in Form von Voice-Bots und Chat-Bots anbietet, außerdem Lösungen für Büro- und Objektausstattung sowie Beratung und Betreuung zur Cybersicherheit. Für einen umfassenden Schutz der Informationstechnik arbeitet Zöllner mit Sophos Managed Detection and Response (MDR) zusammen, einem global tätigen Dienstleister, der einen Rund-um-die-Uhr-Schutz und eine sehr schnelle Reaktion gewährleisten kann.
Systeme erkennen Angriff minutenschnell
Die Systeme von Sophos MDR sind nach Gemanders Angaben in der Lage, innerhalb von einer Minute einen Bedrohungsfall zu erkennen. Nach im Schnitt 25 Minuten haben sie den Angreifer analysiert, nach weiteren zwölf Minuten ausgeschaltet. Vom Auftritt der Bedrohung bis zu ihrer Beseitigung vergehen so durchschnittlich 38 Minuten. Würde sich ein internes IT-Team um den Vorfall kümmern, so Gemander, würden bis zum Abschluss des Falls mindestens drei Stunden, oft sogar bis zu 30 Stunden vergehen. In dieser Zeit könne ein Cyber-Angriff bereits erheblichen Schaden anrichten.
Die Geschäftsführer eines Unternehmens sind schon in ihrem eigenen Interesse gefordert, den Betrieb gegen Cybercrime zu schützen, denn sie haften unter Umständen für mögliche Schäden.
Zu den direkten Kosten, zum Beispiel durch Erpressung und Betriebsunterbrechung, kann ein Verlust von Daten kommen, darunter auch Kundendaten. Das kann einen schwerwiegenden Verstoß gegen Datenschutzrichtlinien bedeuten mit schwer kalkulierbaren Folgen unter anderem durch den Vertrauensverlust bei Kunden und Geschäftspartnern. Peter Gemander rät, Bedrohungen der IT-Sicherheit nicht auf die leichte Schulter zu nehmen.
Autor: FORUM/Ulrich Nettelstroth/Brandenburg Media
Chat- und Voicebots setzen sich in vielen Bereichen für die Kommunikation mit Lieferanten, Kunden, Mitarbeitern durch. Sie beantworten automatisch Anfragen, entlasten Hotlines oder beraten Kunden. Chatbots automatisieren effizient Kommunikation. Sie sprechen Kunden auf Webseiten personalisiert an, antworten sofort und individuell und lösen viele Anliegen bereits beim ersten Kontakt.
Welche Lösungen es bereits gibt und wie Sie Chat- und Voicebots auch in Ihrem Unternehmen einsetzen und Arbeit erleichtern können, ist Inhalt dieser Infoveranstaltung. Sehr gern können Sie auch Ihre individuellen Fragen stellen.
Wir freuen uns sehr, dass wir mit Martin Lautsch von der BTU Cottbus-Senftenberg einen renommierten KI-Experten und für die Best-Practice-Lösung Peter Gemander, GF der Zöllner Büro- & IT-Systeme GmbH für unser Business-Frühstück gewinnen konnten.
Erfahrungsaustausch, Anregungen und Ideen von anderen Unternehmern zu bekommen, ist einer der wichtigsten Vorteile im BVMW-Netzwerk.
Die Teilnahmeplätze sind begrenzt. Eine Anmeldung ist erforderlich.
Für BVMW-Mitglieder € 25 € (inkl. MwSt.) und für BVMW-Interessierte € 35,- (inkl. MwSt.)
Anmeldeschluss ist der 18.07.2025
Das erwartet Sie:
Martin Lautsch absolvierte seinen Bachelor of Science in Verkehrswesen an der Technischen Universität Berlin und erlangte im Jahr 2022 sein Master of Engineering an der Technischen Hochschule Wildau. Seit Juli 2022 ist er als wissenschaftlicher Mitarbeiter am Lehrstuhl Automatisierungstechnik der BTU Cottbus-Senftenberg tätig, wo er aktiv an den Projekten KI@MINT” und “iCampμs” beteiligt ist. Seine Themen sind Lehre und Forschung zu Industrial AI und Predictive Maintenance. Er ist Experte für Künstliche Intelligenz in der Industrie und Predictive Maintenance.
Peter Gemander, GF der Zöllner Büro- & IT-Systeme GmbH, zeigt Ihnen zum Thema „KI-gestützte Businesskommunikation“ wie man Kommunikation intelligent automatisieren kann. Erleben Sie praktische Anwendungsszenarien aus verschiedenen Branchen wie man zukünftig Personalengpässe kompensieren kann und seinen Kundenservice auf eine neue Ebene hebt. Erreichbarkeit 24/7, ohne Limitierung durch Arbeitskräfte, das ganze Jahr durch…ohne Ausfall durch Krankheit, Urlaub, Feiertage etc. Immer erreichbar und in gleichbleibend hoher Qualität. Von Terminvereinbarung, Kundendienst, Self-Service und Routing. Und das ganze DSGVO-Konform.
Siehe auch: ▶ KI-Systeme & Lösungen für Unternehmen
Fragen zur Veranstaltung beantworten wir Ihnen gern unter Tel: +49 3533 4807-0 oder per Mail info@buero-zoellner.de
- Dienstag
- 22. Juli 2025
- 08:00 bis 10:00 Uhr
- Bildungs- und Erlebniswelt ElsterPark | TagungsHaus
- Badstraße 29-30
- 04916 Herzberg (Elster)
Anmeldeschluss ist der 18.07.2025
Die Veranstaltung hat bereits stattgefunden.
Am 8. Mai 2026 fanden in Aachen die onOffice business-beats statt, zum elften Mal und im Jahr des 25-jährigen Firmenjubiläums von onOffice. Rund 1.000 Teilnehmende aus der Immobilienbranche kamen ins DAS LIEBIG. Zöllner Office war als Aussteller vor Ort und hat sein Lösungsportfolio auf Basis von NFON für onOffice-Nutzer vorgestellt, wieder mit dem Thema „Business-Kommunikation neu denken“.
Ein Tag im Zeichen von KI und Automatisierung
Viele Vorträge drehten sich in diesem Jahr um künstliche Intelligenz und automatisierte Abläufe im Maklerbüro. Neben der Main Stage gab es erstmals eine zweite Bühne, die Gold Stage, auf der Partner von onOffice sprachen. Im Ausstellerzelt zeigten über 40 Unternehmen ihre Lösungen, so viele wie noch nie. Den Abschluss bildete die After-Show-Party mit Live-Musik.
Unsere Schnittstelle zu onOffice und timum
An unserem Stand haben wir gezeigt, wie unser Voicebot mit der Maklersoftware onOffice enterprise und dem Terminbuchungssystem timum zusammenarbeitet. Der Voicebot nimmt Anrufe entgegen, erfasst das Anliegen und greift über die Schnittstellen auf beide Systeme zu. Anfragen und Termine landen so direkt dort, wo Makler ohnehin arbeiten, ohne dass jemand sie von Hand übertragen muss.
Die Grundlage bildet die Cloud-Telefonie von NFON. Dazu kommen intelligente Assistenten und Voice- und Chatbots, alles aus einer Hand.
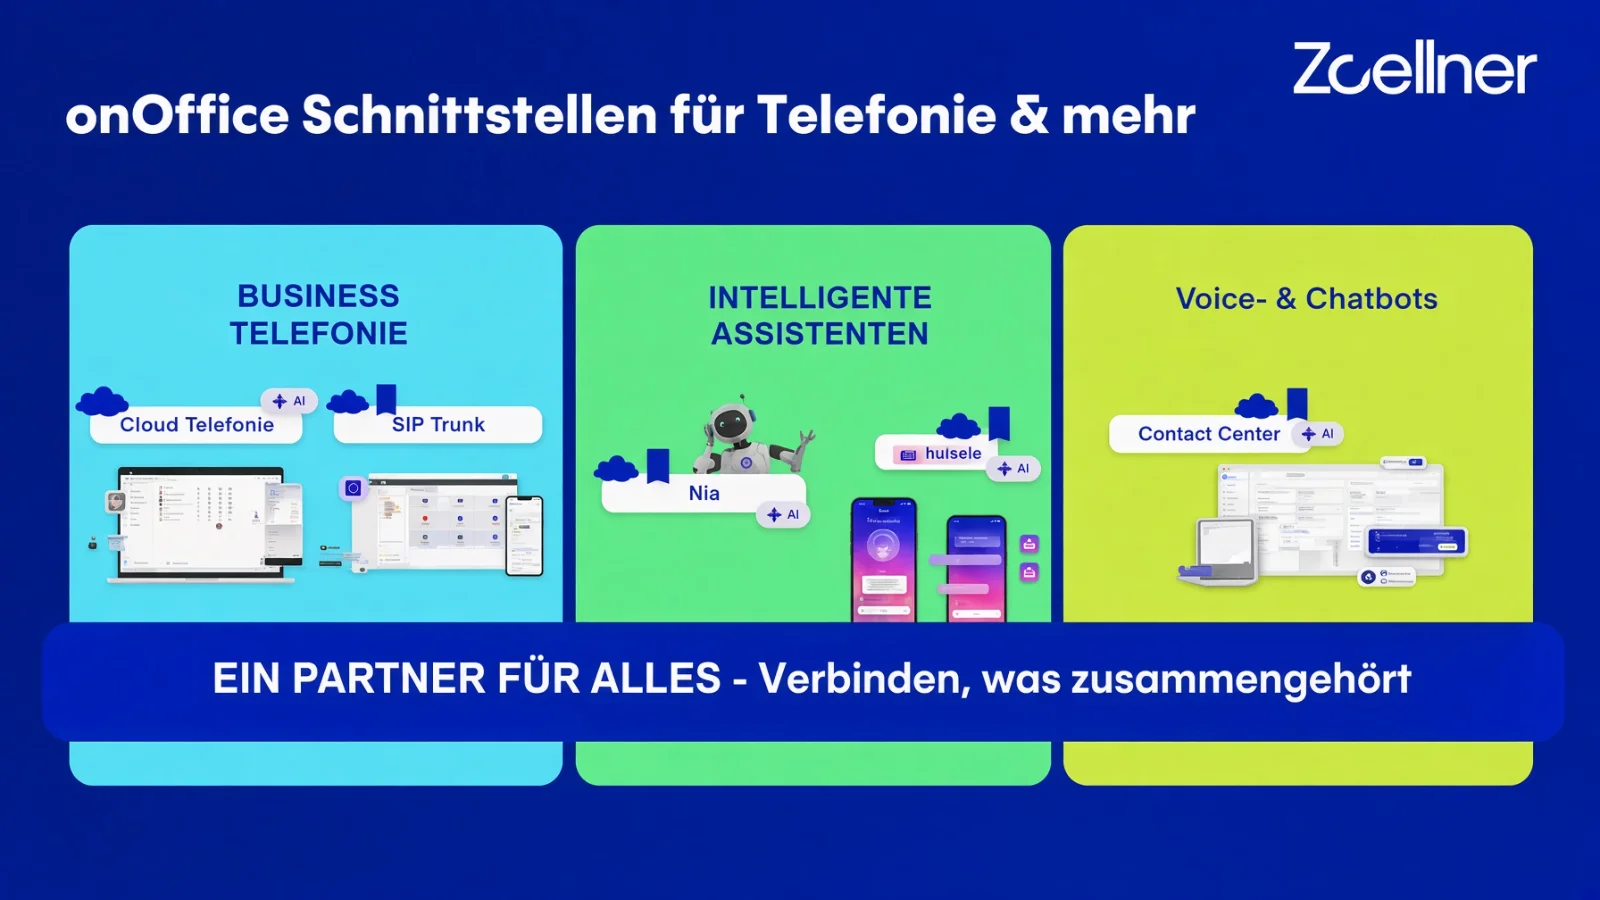
Aus der Praxis: Uwe Ortlepp am Stand
Besonders gefreut hat uns, dass Uwe Ortlepp mit dabei war. Er arbeitet mit onOffice und setzt unseren Voicebot seit Dezember 2025 im Tagesgeschäft ein. Besucher konnten so direkt von einem Anwender erfahren, wie der Voicebot im Maklerbüro funktioniert und was er im Alltag abnimmt.
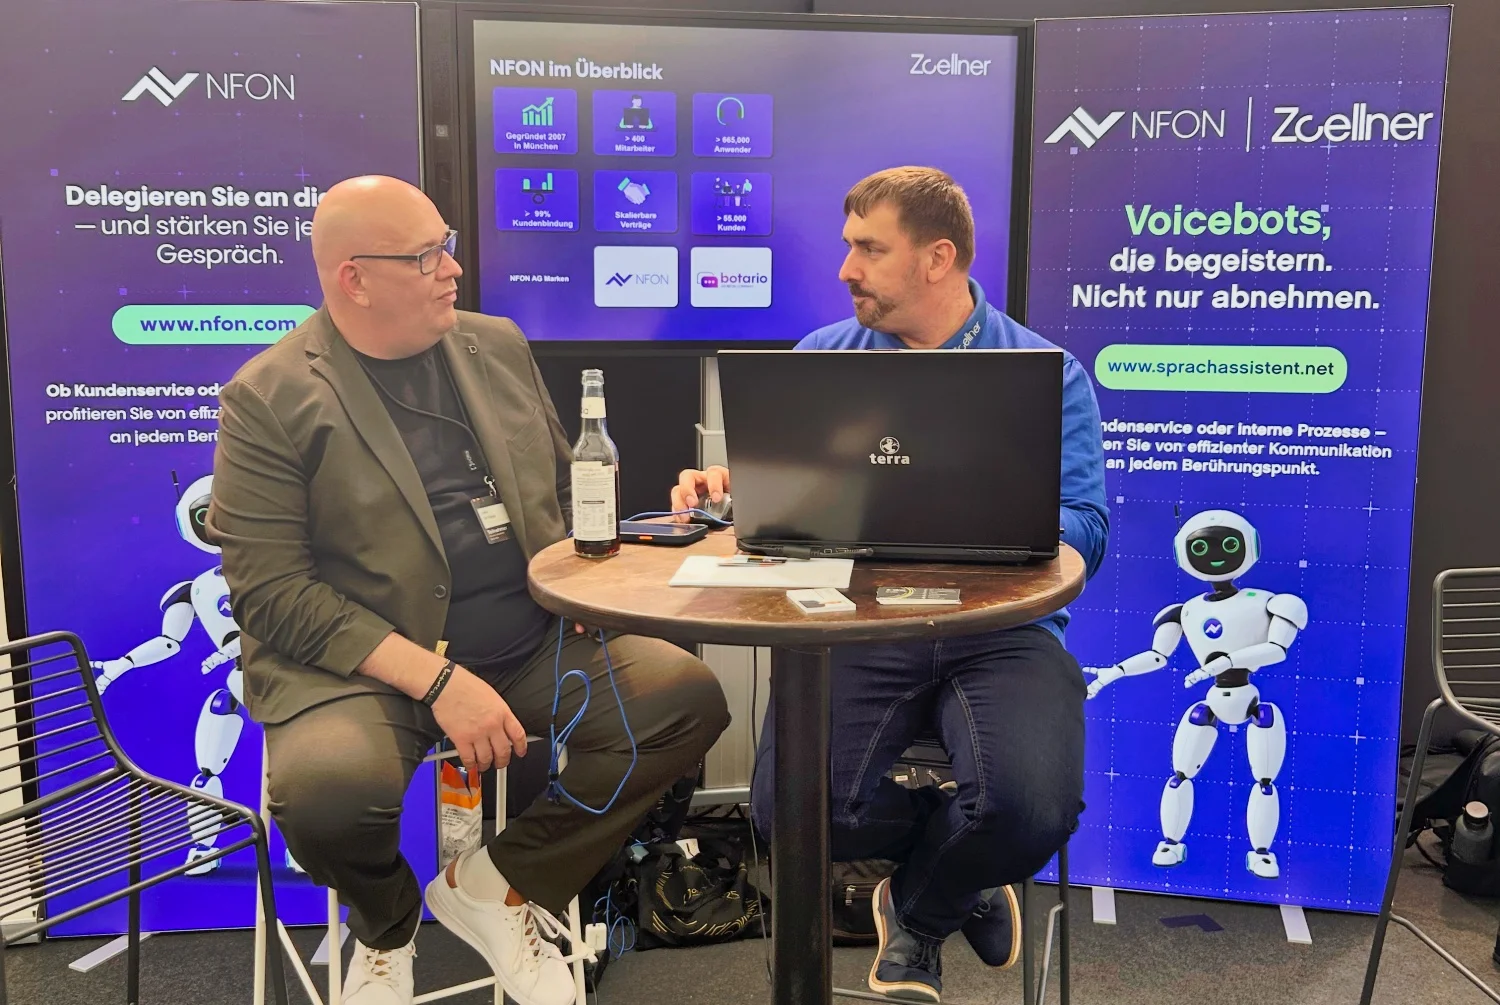
Wir bedanken uns bei onOffice für die Organisation und bei allen Besucherinnen und Besuchern für die vielen guten Gespräche. Die nächsten business-beats finden am 30. April 2027 statt.
Wie Botario und Zöllner Office Unternehmen smarter machen
Digitalisierung, Fachkräftemangel, steigende Kundenerwartungen: Unternehmen stehen heute unter immensem Druck, Prozesse zu optimieren und gleichzeitig besseren Service zu bieten. Die Lösung? Intelligente Assistenten, die rund um die Uhr arbeiten, in Form von Chatbots und Voicebots. Genau hier setzt Botario an: ein innovatives Produkt, auf das Zöllner Office in Dresden und Elsterwerda als Partner setzt.
Was ist Botario?
Botario ist eine leistungsstarke Plattform der NFON-Gruppe, die es Unternehmen ermöglicht, eigene Chatbots und Voicebots einfach zu erstellen, zu verwalten und in bestehende Systeme zu integrieren. Ob für Websites, Messenger-Dienste wie WhatsApp, Facebook oder klassische Telefonie: Botario sorgt dafür, dass Unternehmen auf allen Kanälen präsent sind, und das in mehr als 90 Sprachen.
Das Besondere: Botario setzt auf Low-Code-Technologie, die es auch ohne tiefes Programmierwissen erlaubt, individuelle Bots zu entwickeln. Gleichzeitig bietet die Plattform modernste KI-Features, etwa die Verarbeitung von PDFs, Webseiteninhalten oder Texten, um Antworten noch präziser zu gestalten. Damit werden Bots zum echten digitalen Kollegen, der komplexe Kundenanfragen übernimmt und interne Prozesse spürbar entlastet.
Warum setzt Zöllner Office auf Botario?
Zöllner Office, mit Standorten in Dresden und Elsterwerda, ist seit Jahren verlässlicher Partner für moderne Kommunikationslösungen. Ob Telefonanlagen, Netzwerktechnik oder intelligente Software: Das Unternehmen kennt die Herausforderungen kleiner und mittelständischer Betriebe genau. Zöllner Office ist Wholesale & Entwicklungspartner von NFON / Botario und erweitert sein Portfolio um eine Technologie, die perfekt in die Zeit passt.
„Wir sehen täglich, wie stark der Bedarf nach Automatisierung wächst, quer durch alle Branchen. Botario gibt uns ein Werkzeug an die Hand, das sowohl technisch ausgereift als auch flexibel genug ist, um individuelle Kundenbedürfnisse abzudecken“, erklärt Peter Gemander (Geschäftsführer der Zöllner Büro- & IT-Systeme GmbH).
Zukunftsbranchen für Chat- und Voicebots
Die Einsatzmöglichkeiten für Botario sind enorm. Besonders in Branchen, in denen Servicequalität und Erreichbarkeit entscheidend sind, bietet die Technologie enormes Potenzial:
- GesundheitswesenArztpraxen, Kliniken oder Apotheken können Chatbots einsetzen, um Termine zu vereinbaren, Patienteninformationen bereitzustellen oder häufig gestellte Fragen automatisiert zu beantworten. Voicebots wiederum können Anrufe entgegennehmen und Patienten gezielt weiterleiten, ein echter Zugewinn in Zeiten des Fachkräftemangels.
- Rechtswesen/KanzleienMandanten erwarten heute schnelle Rückmeldungen, selbst außerhalb der Bürozeiten. Bots können Erstinformationen liefern, Mandantenanfragen vorsortieren oder Termine vereinbaren, dabei selbstverständlich DSGVO-konform und unter Wahrung der anwaltlichen Verschwiegenheit.
- Hotellerie und TourismusHier können Chatbots als digitale Concierge dienen, Auskünfte zu Zimmern geben, Buchungen entgegennehmen oder Upselling betreiben. Voicebots ermöglichen es Gästen, bequem per Sprache Sonderwünsche zu äußern oder Services zu buchen, auf Wunsch in mehreren Sprachen.
- E-Commerce und EinzelhandelKundenbetreuung rund um die Uhr, Beratung bei der Produktauswahl oder die Bearbeitung von Rücksendungen: Bots sorgen hier für schnellere Prozesse und zufriedenere Kunden.
- Industrie und LogistikVoicebots können Lieferauskünfte geben oder Statusmeldungen automatisiert durchgeben. Chatbots helfen, Anfragen von Geschäftskunden schneller zu bearbeiten.
Regional verwurzelt, digital vernetzt
Dass Zöllner Office seinen Sitz in Dresden und Elsterwerda hat, ist kein Zufall. Die Region ist ein wachsender Wirtschaftsstandort mit vielen Mittelständlern, die Digitalisierung aktiv vorantreiben. Gerade in Sachsen und Südbrandenburg erkennen immer mehr Unternehmen, dass digitale Assistenten wie die von Botario kein Zukunftstraum mehr sind, sondern die Lösung für aktuelle Herausforderungen.
Mit Botario zeigt Zöllner Office, dass Digitalisierung kein Thema allein für Großkonzerne ist. Auch kleine und mittlere Unternehmen können heute auf KI-basierte Kommunikation setzen: einfach, sicher und individuell.
Fazit: Die Zukunft spricht Bot
Ob per Text oder Stimme: Die Kommunikation der Zukunft wird intelligent, schnell und personalisiert sein. Unternehmen, die frühzeitig auf Lösungen wie Botario setzen, verschaffen sich klare Wettbewerbsvorteile, auch in Dresden, Elsterwerda und der gesamten Region.
Zöllner Office steht dabei als kompetenter Partner zur Seite, für alle, die nicht nur mit der Zeit gehen wollen, sondern ihr einen Schritt voraus sein möchten.
KI-basierte Business-Kommunikation in der Übersicht
Ein zentraler Vorteil von Cloud-Telefonanlagen (Beispiel Cloudya) ist ihre hohe Flexibilität, da sie sich schnell an neue Anforderungen anpassen lassen und ortsunabhängiges Arbeiten ermöglichen.
Ein zentraler Vorteil von Chatbots ist ihre Fähigkeit, Kundenanfragen in Echtzeit zu beantworten, wodurch Wartezeiten reduziert und die Erreichbarkeit Ihres Unternehmens deutlich verbessert werden.
Ein zentraler Vorteil von Voicebots ist ihre Fähigkeit, telefonische Kundenanfragen automatisiert, schnell und rund um die Uhr zu bearbeiten und so den Kundenservice effizient zu entlasten.

Cyberangriffe auf Unternehmen nehmen in unserer digitalisierten Welt weiter zu und verursachen erhebliche Schäden. Die Zahl der digitalen Angriffe auf deutsche Unternehmen ist auch im Jahr 2024 weiter gestiegen: 74 % der Firmen waren von Datendiebstahl betroffen.
Der Gesamtschaden durch Cyberkriminalität beläuft sich mittlerweile auf 178,6 Milliarden Euro, so das Ergebnis einer aktuellen Studie. Informieren Sie sich rechtzeitig und bereiten Sie sich auf mögliche Angriffe vor!
Die Industrie- und Handelskammer Cottbus lädt Sie in Kooperation mit dem BVMW herzlich zur Veranstaltung zum Thema Cybercrime ein. Es erwarten Sie spannende und informative Vorträge zur Problematik und deren Lösungen.
Die Teilnehmerzahl ist begrenzt! Sie erhalten nach der Anmeldung eine Bestätigung per E-Mail.
Anmeldungen sind bis einschließlich 16.04.2025 online möglich.
Programm
12:30 Uhr | Einlass
13:00 Uhr | Beginn der Veranstaltung
- Vortrag von Experten des Landeskriminalamtes zu aktuellen Cybercrime-Trends und -Bedrohungen für Unternehmen
- BTU Cottbus, Dr.-Ing. Wael Alsabbagh: Piraten der IIoT-Systeme: Angriffe und Bedrohungen
- Zöllner Büro- & IT Systeme GmbH: Herr Gemander: Praxisbeispiele: Wie kann ich mich schützen?
(im Anschluss) Networking-Möglichkeiten mit Unternehmen und den IT-Sicherheitsexperten
18:00 Uhr | Ende der Veranstaltung
Thema Cybercrime Praxisbeispiele:
Wie kann ich mich schützen?
Uwe Röder
IHK Cottbus Regionalcenter Elbe-Elster
Betriebsberatung / Existenzgründung / Landwirtschaft
Tel: +49 355 365-3302
E-Mail: uwe.roeder@cottbus.ihk.de
ca. 90km von Dresden
ca. 27km von Elsterwerda
Hier in der Übersicht finden Sie eine kompakte und zugleich fundierte Einführung in die wesentlichen Prinzipien des Cyber-Risikomanagements aus Sicht der Unternehmensleitung.
Das Dokument vermittelt ein Verständnis dafür, dass Cyber-Sicherheit nicht isoliert als IT-Thema betrachtet werden darf, sondern als strategisch relevantes Unternehmensrisiko, das aktiv in das übergeordnete Risikomanagement eingebunden werden muss. Es sensibilisiert für rechtliche Rahmenbedingungen, betont die Bedeutung kontinuierlicher Zusammenarbeit mit Cyber-Sicherheits-Expertinnen und -Experten und unterstreicht die Notwendigkeit geeigneter organisatorischer Strukturen und Ressourcen. Darüber hinaus legt es dar, wie Risikoanalysen und Risikobereitschaft in Abhängigkeit von Geschäftszielen formuliert werden können. Schließlich hebt das Handbuch die Bedeutung eines unternehmensweiten Austauschs sowie die Zusammenarbeit mit externen Akteuren hervor, um die Widerstandsfähigkeit gegenüber Cyber-Bedrohungen nachhaltig zu stärken.
Ein Handbuch für die Unternehmensleitung
 Cyber-Sicherheit nicht nur als IT-Thema, sondern als Baustein des unternehmensweiten Risikomanagements verstehen
Die Unternehmensleitung muss die Cyber-Sicherheit nicht nur als IT-Risiko, sondern als strategisches Unternehmensrisiko verstehen und angehen.
 Rechtliche Auswirkungen von Cyber-Risiken verstehen
Die Unternehmensleitung sollte die rechtlichen Auswirkungen von Cyber-Risiken in Bezug auf die individuellen Anforderungen ihres Unternehmens verstehen.
 Zugang zu Cyber-Sicherheitsexpertise sowie regelmäßigen Austausch sicherstellen
Die Unternehmensleitung sollte einen angemessenen Zugang zu Cyber-Sicherheits-Expertise fordern. Diskussionen über Cyber-Risikomanagement sollten regelmäßig und in angemessenem Umfang auf die Tagesordnung gesetzt werden.
 Umsetzung geeigneter Rahmenbedingungen sowie Ressourcen für das Cyber-Risikomanagement sicherstellen
Die Unternehmensleitung sollte die Erwartung formulieren, dass das Management einen unternehmensweiten Rahmen für das Cyber-Risikomanagement mit adäquater Personalausstattung und angemessenem Budget schafft.
 Risikoanalyse erstellen sowie Definition von Risikobereitschaft in Abhängigkeit von Geschäftszielen und -strategien formulieren
Im Austausch zwischen Unternehmensleitung und Management über Cyber-Sicherheit sollte die Identifizierung und Quantifizierung der finanziellen Kosten in Bezug auf Cyber-Risiken diskutiert werden. Insbesondere sollte die Frage besprochen werden, welche Risiken akzeptiert, gemindert oder übertragen werden sollen, z. B. durch eine Versicherung, sowie spezifische Pläne, die mit jedem Ansatz verbunden sind.
 Unternehmensweite Zusammenarbeit und den Austausch von Best Practice fördern
Die Unternehmensleitung sollte die Zusammenarbeit innerhalb ihrer Branche und mit öffentlichen und privaten Akteuren fördern, um sicherzustellen, dass jede Institution die Resilienz Aller unterstützt.
Quelle: Allianz für Cybersicherheit
Lassen Sie uns Ihr Partner für IT-Sicherheit sein
Die Cybertrends 2025 zeigen, dass die Bedrohungslage komplexer und vielschichtiger wird. Doch mit dem richtigen Partner an Ihrer Seite sind Sie bestens gerüstet. Gemeinsam schnüren wir ein IT-Sicherheitspaket, das genau auf Ihre Bedürfnisse abgestimmt ist.
Burgstraße 1D-04910 ElsterwerdaTel: +49 3533 4807-0Mail: info@buero-zoellner.de
Pillnitzer Landstraße 3201326 DresdenTel: +49 351 287087-50Mail: info@buero-zoellner.de
Ein ergonomischer Bürostuhl ist weit mehr als nur eine Sitzgelegenheit, er beeinflusst maßgeblich die Gesundheit, Produktivität und das Wohlbefinden der Mitarbeiter. Unternehmen, die auf hochwertige Stühle setzen, profitieren nicht nur von motivierten Angestellten, sondern reduzieren auch Ausfälle durch Rückenschmerzen und andere Beschwerden. Aeris Bürostühle bieten eine innovative Lösung, die sich für jede moderne Arbeitsumgebung eignet.
Die Vorteile von Aeris Bürostühlen
- ✓Dynamisches Sitzen für mehr Gesundheit: Die Stühle von Aeris fördern eine natürliche Bewegung während des Sitzens. Dies entlastet die Wirbelsäule, stärkt die Muskulatur und verbessert die Durchblutung.
- ✓Weniger Krankheitsausfälle: Rückenprobleme sind eine der häufigsten Ursachen für Fehlzeiten im Unternehmen. Durch ergonomische Sitzmöbel lassen sich diese Probleme effektiv reduzieren.
- ✓Steigerung der Produktivität: Wer bequemer sitzt und weniger Schmerzen hat, kann sich besser konzentrieren. Dies führt zu mehr Effizienz und einer höheren Arbeitsleistung.
- ✓Modernes Design trifft Funktionalität: Die Bürostühle von Aeris überzeugen nicht nur durch ihre ergonomischen Eigenschaften, sondern auch durch ihr ansprechendes, modernes Design.
- ✓Nachhaltigkeit und Langlebigkeit: Qualität zahlt sich aus. Aeris setzt auf langlebige Materialien und nachhaltige Produktion, eine Investition, die sich langfristig lohnt.
- ✓Flexibilität für verschiedene Arbeitsbereiche: Egal ob Homeoffice, Großraumbüro oder kreative Arbeitsbereiche: Aeris Stühle passen sich unterschiedlichen Bedürfnissen an.
Warum eine Investition in Aeris Bürostühle sinnvoll ist
Gesunde Mitarbeiter sind zufriedener, motivierter und leistungsfähiger. Ein ergonomischer Arbeitsplatz zeigt, dass das Unternehmen in das Wohlbefinden seiner Angestellten investiert. Das steigert nicht nur die Mitarbeiterbindung, sondern auch die Attraktivität als Arbeitgeber.
Wer langfristig denkt, sollte nicht an der falschen Stelle sparen. Hochwertige Bürostühle sind eine Investition, die sich durch reduzierte Krankheitsausfälle und gesteigerte Produktivität schnell auszahlt.
Burgstraße 1D-04910 ElsterwerdaTel: +49 3533 4807-0Mail: info@buero-zoellner.de
Pillnitzer Landstraße 3201326 DresdenTel: +49 351 287087-50Mail: info@buero-zoellner.de
Ergonomische Lösungen für gesundes Sitzen und eine optimale Schreibtischhaltung
Das Arbeiten am PC mag auf den ersten Blick nicht anstrengend erscheinen, doch es belastet unseren Körper erheblich und kann Auslöser für verschiedene Krankheitsbilder sein. Um gesund am Arbeitsplatz zu bleiben, ist es wichtig, auf die richtige Sitzhaltung und ergonomische Bedingungen zu achten.
Mit wenigen Anpassungen können Sie so eine große Wirkung erzielen und Ihre Gesundheit am Arbeitsplatz nachhaltig verbessern. Dazu gehört die korrekte Einstellung Ihres Bürostuhls sowie die optimale Abstimmung der Arbeitshöhe Ihres Schreibtisches. Auch die Ausrichtung des Monitors und die Anordnung der Hilfsmittel spielen eine entscheidende Rolle für eine verbesserte Haltung am Schreibtisch.
In unserer Sprechstunde „Gesundes Sitzen“ bei Zöllner Büro- & IT-Systeme GmbH in unserem Schauraum in Elsterwerda zeigen wir Ihnen, wie Sie Belastungen am Arbeitsplatz effektiv vermeiden können.
Lernen Sie, wie Sie durch einfache Veränderungen in Ihrem Arbeitsumfeld Ihre Haltung verbessern und somit Ihre Gesundheit fördern können. Machen Sie den ersten Schritt zu einem gesünderen Arbeitsalltag: Besuchen Sie unsere Sprechstunde und erfahren Sie, wie Sie gesund am Arbeitsplatz bleiben!
Entscheiden Sie sich für weniger Stromverbrauch: Mit einem Wechsel zu Heat-Free Technology von EPSON!
Aktuell stehen wir vor zahlreichen ökologischen Herausforderungen. Was wir verändern können? Die Art und Weise, wie wir Energie verbrauchen!
Die Epson Heat-Free Technology benötigt beim Druckvorgang keine Wärme und bietet einen geringeren Stromverbrauch. Mit jeder Seite, die wir drucken, können wir also gemeinsam etwas verändern.
Nachhaltige Entscheidungen sind keine Option mehr, sondern ein Muss!
Die Zukunft des Druckens: ohne Wärme und ohne Kompromisse
Unsere Entscheidungen können positive Auswirkungen haben. Entscheiden Sie sich fürs Stromsparen: Über eine der am weitesten verbreiteten Bürotechnologien, das Drucken.
Durch die Wahl der energiesparenden Drucktechnologie von EPSON steigern Sie die Produktivität und reduzieren Kosten, ohne Wärme und ohne Kompromisse.
Jede Seite, die Sie drucken, macht den Unterschied aus.
Die Vorteile der Heat-Free Technology
Tinte und Laser im Vergleich
Um die Tinte auf das Papier zu bringen, benötigen Epson Tintenstrahldrucker keine Wärme. Stattdessen wird Spannung auf ein Piezo-Element ausgeübt, das sich verformt und so die Tinte durch die Düse ausstößt.
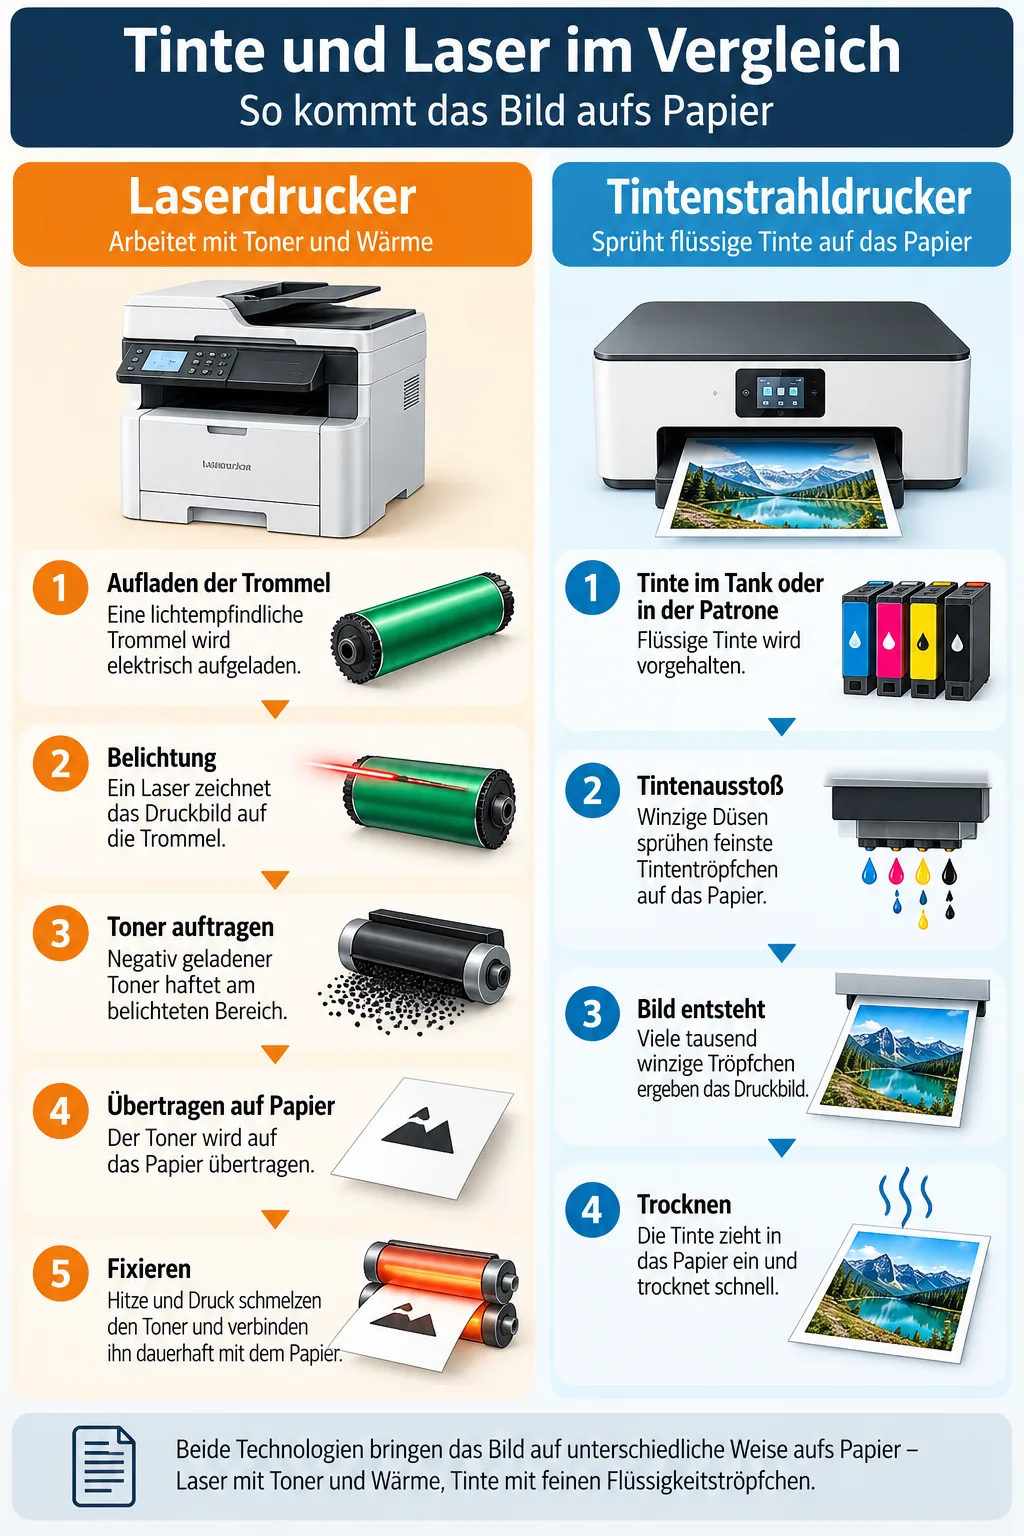
Eine neue Ära des Druckens
So machen Tintenstrahldrucker den Unterschied
Geraten Sie durch Laserdrucker nicht in Rückstand.
Stellen Sie Ihre Druckerflotte jetzt auf moderne Tintenstrahltechnologie um.
- Weitere Informationen finden Sie unter epson.de/heat-free.
- Die Heat-Free Drucktechnologie der Epson Tintenstrahldrucker mit MicroPiezo nutzt weniger Teile, die verschleißen können. Weitere Informationen finden Sie unter epson.de/heat-free, epson.at/heat-free oder epson.ch/heat-free.
- P35, DataMaster Lab, „Inkjet vs Toner Report 2023"
Entdecken Sie die Vorteile eines Epson Tintenstrahldruckers für Unternehmen
Beginnen Sie noch heute mit einer positiven Veränderung. Leistungsfähig, ressourcenschonend und umweltfreundlich! Gerade beim Thema Nachhaltigkeit lohnt es sich für Sie genauer hinzusehen. Die Epson Heat-Free Technology ermöglicht es Ihnen, die Wirtschaftlichkeit des Druckens für Ihr Unternehmen zu verändern. Vor allem in den Punkten Ressourcenschonung und Kostensenkung, ohne dabei auf Qualität und Performance der Ausgabegeräte verzichten zu müssen.
Erfolgreiche Qualifizierung: Sophos Certified Engineer XG Firewall
Mit technischen Trainings und kontinuierlicher Weitebildung bauen wir unsere Kompetenzen weiter aus.
Den Sophos Silver Partnerstatus haben wir uns durch zahlreiche IT-Sicherheitsprojekte, eine enge Zusammenarbeit mit dem Hersteller und natürlich durch unsere Sophos geschulten und lizensierten Experten erarbeitet.
Um unser Team breiter aufzustellen und Ihnen Ihnen die notwendige Fachkompetenz für die Konzeption, Implementierung und den darüberhinausgehenden Support gängiger IT-Sicherheitslösungen anzubieten, haben wir nun einen weiteren zertifizierten Sophos-Engineer an Bord. Wir freuen uns, dass unser langjähriger Mitarbeiter und Experte für den Bereich IT-Service, Sven Schüler, die Qualifizierung zum “Sophos Certified Engineer XG Firewall” erfolgreich gemeistert hat.
Als autorisierter Sophos Partner, verfügen wir über entsprechend ausgebildete Experten im Bereich IT-Sicherheit und unterstützen Sie von der Beratung, über die Konzeption, bis hin zur Implementierung geeigneter IT-Sicherheits-Lösungen.
Unser Sophos-Spezialisten
DER ERSTE EINDRUCK ZÄHLT! Als zertifizierter Partner bieten wir Ihnen mit den Sharp Visual Solutions-Produkten eine breite Palette an professionellen Monitoren und Touch-Screens.
Sie haben nur eine Chance, um einen ersten Eindruck zu hinterlassen.
Die Kunst der Kommunikation: BIG PADS
Die interaktiven Monitorlösungen von Sharp ermöglichen die mühelose Zusammenarbeit, die Kommunikation und den damit verbundenen Austausch. Dank der leicht zu handhabenden und hochsensiblen Touch-Funktion können sich die Nutzer auf ihre Hauptaufgabe, die Präsentation, konzentrieren. Die ansprechenden Applikation-Tools eignen sich für jede Umgebung und fügen sich nahtlos in bestehende Soft- und Hardware ein. Sharp Display Connect ermöglicht eine vielseitige, drahtlose Kommunikation, das Zusammenwirken mit mobilen Geräten und die Verbindung zu entfernten Standorten. Ob im Konferenzraum oder im Klassenzimmer: Sharp verändert die Art, wie Sie lehren, zusammenarbeiten und kommunizieren.
Schon gewusst?
Ein Drittel aller europäischen Mitarbeiter fühlt sich durch veraltete Technik demotiviert.**Studie vom April 2016, durchgeführt durch Censuswide im Auftrag von Sharp Europe
Erschließen Sie 34% mehr Mitarbeitermotivation. Mit interaktiven Lösungen von SHARP und dem My Integrated Office Konzept verändern Sie den Umgang mit Informationen, regen Zusammenarbeit an, motivieren Ihre Mitarbeiter und schaffen Freiraum für neue Ideen.
In jedem Unternehmen steckt ungenutztes Potenzial. Lassen Sie es uns gemeinsam erschließen.
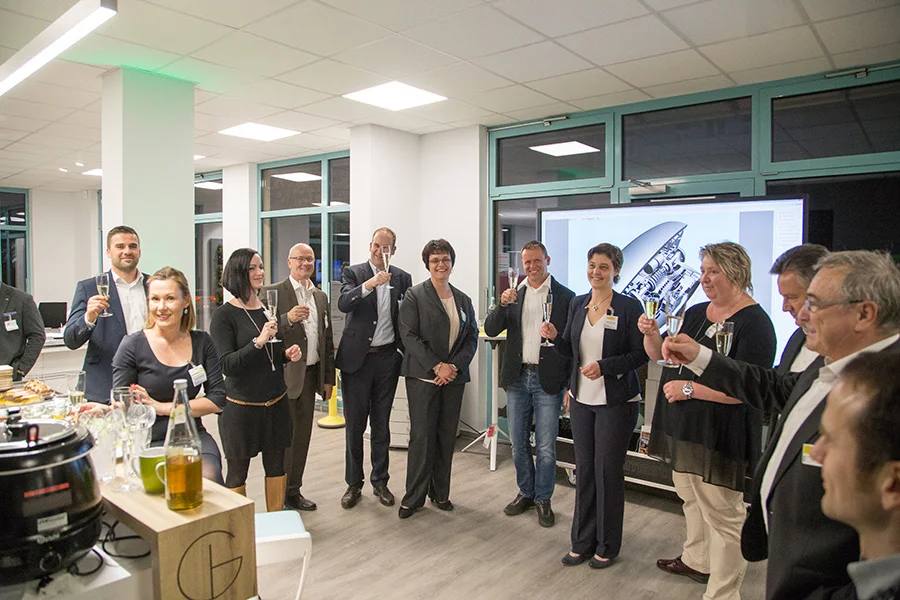
Eröffnung in Dresden ein voller Erfolg
Am 09.11.2017 eröffnete Zöllner einen neuen Showroom in Dresden. Auf ca. 300 m² Fläche präsentiert das Unternehmen hier in den Loschwitz-Arkaden sein 360°-Portfolio.
Die Ausstellung widmet sich ganz dem Thema „360° Service für Ihr Office!“. Besonderes Augenmerk wurde dabei auf die Ansprüche moderner und innovativer Arbeitswelten gelegt. So stehen Design und Ästhetik im Einklang mit Funktionalität, Ergonomie und Technik. Das sorgt für mehr Wohlbefinden, Produktivität und Zugänglichkeit am Arbeitsplatz.
Zahlreiche Kunden aus Industrie, Mittelstand und Behörden folgten am 09. November 2017 der Einladung zur offiziellen Eröffnung, informierten sich in entspannter Atmosphäre über neue Trends in Sachen Büro 4.0 und konnten eine Ausstellung zum Anfassen, Staunen und Testen erleben.
Zöllner setzt auf Innovation
Neben stilvoll ausgewählten Möbeln aus Stahl, der Marke mauser, sorgen innovative Akustikelemente (Woopies), aus echter Schweizer Schafschurwolle, und ein ausgeklügeltes Lichtkonzept von Performance in Lighting für ein tolles Ambiente. Lebendige Pflanzenbilder von Mobilane bewirken ein gesundes Raumklima.
Interaktive Lösungen
Daneben sind es vor allem die interaktiven Lösungen, die im Showroom nicht nur Hingucker sind, sondern künftig den Umgang mit Informationen in der Arbeitswelt verändern werden. Mit den BigPad- und Monitorlösungen von Sharp und Legamaster setzt Zöllner auf nahtlos integrierte Gesamtlösungen, die intuitiv und einfach zu bedienen sind. Digitale Multifunktsionssysteme machen den Arbeitsalltag effizienter und sorgen mit tollen Features und Erweiterungen für maximalen Nutzerkomfort. Eine zukunftssichere Lösung in Sachen Kommunikation bietet Zöllner mit der Cloud-Technologie von NFON, eine Revolution in der Business-Kommunikation.
Sitzen und Stauraum
Getreu nach dem Motto „Wie man sitzt, so fühlt man sich!“ präsentiert Zöllner ein umfassendes und exklusives Sitzmöbel-Sortiment der Marken interstuhl und aeris. Von aktiven, ergonomischen Sitzen bis hin zu hoch exklusiven Designerstücken ist hier für jeden Geschmack etwas dabei.
Ein Zeichen zum Thema „Büro im Wandel“ setzt Zöllner mit einem einzigartigen, elektronischen Rollregalsystem von mauser, welches in Kombination mit der hauseigenen Softwarelösung LagerScout zu einem hochmodernen Stauraumsystem wird. So wird ganz nebenbei 100% mehr Platz auf gleicher Fläche geschaffen und das Suchen und Finden von Dokumenten ein Kinderspiel.
Highlight der Ausstellung
Ein Designklassiker aus den 50er Jahren: Der Tonnentisch von mauser! Ein begehrtes Sammlerstück und nur für kurze Zeit zurück auf die große Bühne der Designmöbel. Nummeriert und limitiert auf 50 Stück. Mit lebenslanger Garantie.
Impressionen der Eröffnung
Möchten auch Sie sich zu den Themen beraten oder sich von einer innovativen Bürolandschaft inspirieren lassen? Dann stehen wir Ihnen gern für eine fachkundige Beratung vor Ort zur Verfügung.
Pillnitzer Landstraße 32Tel.: 0351 287087-50E-Mail: a.gemander@buero-zoellner.de
EU Datenschutz-Grundverordnung (DSGVO) in der Druckumgebung
Alle Unternehmen, die personenbezogene Daten speichern, müssen zum Schutz gegen mögliche Angriffe angemessene Schutz- und Sicherungsmaßnahmen umsetzen. Das gilt auch für physisch gespeicherte Daten. Das bedeutet, Firmen müssen sich auch darüber Gedanken machen, was mit den Daten geschieht, die sie ausdrucken, kopieren, scannen oder faxen.
Versteckte Risiken
Vergessene Kopien am Ausgabefach eines MFP, digitale Informationen, die über Drucker oder MFPs übermittelt werden, Ausdrucke, die unbeaufsichtigt herumliegen oder gar in ungesicherte Recycling-Behälter geworfen werden, all diese Situationen stellen ein Sicherheitsrisiko dar und können auch als Verletzungen des Schutzes personenbezogener Daten gewertet werden.
Mit der Sharp Sicherheitssuite ermöglichen die MFPs von Sharp eine stabile Kontrolle des Informationszugriffs und der Übertragungen sowie der erforderlichen Nachverfolgung:
- Daten- und Informationssicherheit
- Schutz durch Zugriffsrechte
- Netzwerksicherheit
- Faxsicherheit
- Dokumentensicherheit
- Auditprotokollsicherheit
- Optionale Funktionen des Data Security Kits
Datenschutz in der Druckumgebung garantiert mit edo. Mit der modularen Softwarelösung edo zur Steuerung und Verwaltung von Druckern und MFPs setzen Sie Datenschutzanforderungen in der Praxis ganz einfach um: Sicher drucken, keine Papierberge mehr am MFP, verschlüsselte Druckjobs, benutzerdefiniertes Scannen und vieles mehr.
Nimmt Ihr Büro das Thema Datensicherheit ernst?
*Studie vom April 2016, durchgeführt durch Censuswide im Auftrag von Sharp Europe
Wir beraten Sie gern zu Ihren Möglichkeiten und begleiten Sie für einen sicheren Dokumenten-Workflow in Ihrem Unternehmen.
Mehr erfahren
Homeoffice: Bleiben Sie in Verbindung!
Einrichtung und Voraussetzungen: Viele Unternehmen bieten ihren Mitarbeitern, aufgrund der aktuellen Situation, das Arbeiten im Homeoffice an und betreten damit oftmals Neuland. Damit die Mitarbeiter von zu Hause aus auf das Unternehmensnetzwerk zugreifen können und im Kontakt mit Kunden und Kollegen bleiben, müssen einige Vorkehrungen getroffen werden.
Technische Voraussetzungen
Technische Basis ist zum einen die Hardware und zum anderen ein Internetanschluss mit einer sicheren VPN (Virtual Privat Network)-Verbindung. Der Mitarbeiter kann über diesen Zugang wie gewohnt auf Daten und Anwendungen im Firmennetzwerk zugreifen. Dank VPN erfolgt die komplette Datenübertragung über das Internet verschlüsselt und die übermittelten Informationen sind vor fremdem Zugriff geschützt. Als Sophos Partner unterstützen wir Sie gern bei der Einrichtung für die Anbindung Ihrer Mitarbeiter im Homeoffice.

Anbindung an die Telefonanlage
Ist diese Voraussetzung erfüllt, bedarf es noch einer Anbindung an die Telefonanlage des Unternehmens, damit der Mitarbeiter weiterhin über seine Durchwahl erreichbar ist. Mit einer Telefonanlage in der Cloud erfolgt die Sprachkommunikation über die Internetverbindung und der Nutzer ist prinzipiell komplett ortsungebunden. Der Mitarbeiter ist bei Bedarf an jedem Ort mit Internetzugang über seine Unternehmensrufnummer direkt erreichbar.
Mit NFON bleiben Sie miteinander verbunden! NFON steht für schnelle und einfache Installation. Cloudya, die Cloud-Telefonanlage kann innerhalb von 24 Stunden in Betrieb genommen werden und benötigt nur eine geringe Bandbreite, was bedeutet, dass es ideal für die Verwendung mit jedem WiFi ist. Ihre Mitarbeiter können einfach den Browser öffnen, sich mit Username/Passwort anmelden, los telefonieren und erreichbar sein.
Erfolgreiche Qualifizierung
Um unseren Kunden das beste Know-How bieten zu können, wird die Aus- und Weiterbildung unserer Mitarbeiterinnen und Mitarbeitern bei Zöllner groß geschrieben. Um so mehr freuen wir uns, dass unsere langjährige Mitarbeiterin und Expertin für den Bereich Büro- & Objekteinrichtung, Doreen Dietrich, die Prüfung zur “Geprüften ArbeitsplatzExpertin (D)” der Mensch&Büro-Akademie erfolgreich bestanden hat.


Inhalte der Qualifizierung
- Strukturierter Planungsprozess
- Zusammenhang und Inhalt der wichtigsten Regelwerke
- Status Quo der Büroplanung
- Arbeitsplatzplanung
- Stauraumplanung und Wandel hin zur Digitalisierung
- Raumfaktoren und ihre Einflüsse auf die Büroplanung
- Raumplanung
- Grundlagen der Bürobeleuchtung
- Grundlagen der Büroakustik
- Ergonomie (Sitzen, Stehen, Bewegen, Sehen, Psychosoziale Aspekte der Ergonomie)
Investieren Sie nicht erst in Technologie von gestern, sondern direkt in die Zukunft!
Ihnen geht es sicherlich wie vielen anderen Unternehmen. Eine Trennung von Ihrer alten Telefonanlage (ISDN oder analog) fällt Ihnen nicht leicht. Schließlich haben Sie vor 10 Jahren viel Geld dafür investiert. Allerdings ist das Schicksal dieser Altanlagen besiegelt. Spätestens 2022 kündigen alle Netzbetreiber die ISDN- und Analog-Telefonie ab.
Heute schon an Morgen denken!
Statt nun auf den All-IP-Zug aufzuspringen, sind Sie gut beraten, gleich auf eine Cloud-Telefonanlage zu setzen.
Warum? Ganz einfach! Sie investieren in Zukunftstechnik. Cloud-Telefonie macht die Unternehmenskommunikation einfacher und unterstützt auch flexibles Arbeiten im Büro, unterwegs oder im Homeoffice. Der Arbeitsplatz der Zukunft wird viel weniger ortsgebunden sein, als dies heute oft noch der Fall ist. Denken wir nur einmal an die letzten Monate. Hier zeigt sich die Stärke einer Cloud-basierten Telefonielösung besonders deutlich.
Eine Rufnummer, überall erreichbar, ohne großen administrativen Aufwand. Klingt traumhaft oder?
Der ITK-Verantwortliche Ihres Unternehmens kann mit einer Cloud-basierten Telefonanlage innerhalb kürzester Zeit einem Kollegen eine Rufnummer zuordnen, über die er überall auf der Welt erreichbar ist, völlig unabhängig vom Endgerät.
Mit einer georedundanten Server-Infrastruktur in Deutschland ist ein moderner Cloud-Kommunikationsdienst zudem sicher und rechtskonform. So wird im Sinne der EU-Datenschutzgrundverordnung sichergestellt, dass personenbezogene Daten nicht nach außen gelangen, einzelne Gespräche für die Nachweispflicht aber auch aufgezeichnet werden können.
Einfach, intuitiv und sicher.
Das große Plus und wichtigstes Unterscheidungsmerkmal ist die intuitive Einrichtung und Bedienung einer Cloud-Telefonanlage. Im Gegensatz zu einem herkömmlichen TK-System ist sie, sofern redundant und hochverfügbar ausgelegt, sehr viel weniger anfällig für Ausfälle. Alle Funktionen lassen sich über einen Standard-Internet-Browser einrichten und verwalten. Die zentrale Administration ist auf ein Minimum beschränkt und die meisten Funktionen können die Mitarbeiter eigenständig konfigurieren.
Eine herkömmliche Telefon-Anlage hat viele Nachteile. Das zeigt sich vor allem in Situationen deutlich, in denen viele Mitarbeiter aus der Ferne arbeiten. Traditionelle Systeme bieten für diesen Fall wenig Anpassungsmöglichkeiten. Cloud-basierte TK-Anlagen sind dagegen unabhängig von Standort und Endgerät. Setzen Sie also bewusst auf die Telefonie der Zukunft!
Vorteile einer Cloud-Telefonanalage im Überblick
Mit der Cloud-TK-Anlage Cloudya und den Premium-Lösungen von NFON wird Ihre Unternehmenskommunikation so einfach wie nie zuvor.
- Entlastung in der Administration durch reduzierte Workloads via Webzugriff
- Hohe Verfügbarkeit durch eine georedundante Infrastruktur
- Ein ganzheitliches Serviceangebot mit 24/7-Support
- End-to-End-Datensicherheit für Sprachdienste
- HD-Sprachqualität dank VoIP (bandbreitenabhängig)
- Geräteunabhängige App-Bereitstellung für Android, iOS, Mac OS und Windows
- Hohe Flexibilität und Skalierbarkeit mit minutengenauer Abrechnung
Wir haben bereits eine Vielzahl von kleinen und mittleren Unternehmen (KMU) auf dem Weg zur Digitalisierung begleitet und wissen genau, worauf es ankommt. Wenn Sie noch mehr zum Thema erfahren möchten, beraten wir Sie gern ganz individuell in einer Einzelfachberatung.
Die neueste Ergänzung für Cloudya Web App und Desktop App
Dank Cloudya Meet & Share sind One-to-One-Videoanrufe und Bildschirmfreigabe mit jedem innerhalb des gleichen Unternehmens über die Cloudya Web- und Desktop-Apps möglich. Durch die nahtlose Verbindung wird die Zusammenarbeit noch einfacher.
Aus dem Telefonat wird ein Videogespräch
Meet & Share braucht kein zusätzliches Programm und keinen Meeting-Link. Sie telefonieren wie gewohnt über die Cloudya App und schalten bei Bedarf mit einem Klick Kamera oder Bildschirmfreigabe dazu. Das Gespräch läuft dabei ohne Unterbrechung weiter.
So lassen sich Rückfragen zu einem Angebot, einer Tabelle oder einer Zeichnung direkt klären, statt Dateien hin und her zu schicken. Das spart Zeit und vermeidet Missverständnisse.
So funktioniert es
- 1Kollegin oder Kollegen über die Cloudya Web App oder Desktop App anrufen
- 2Während des Gesprächs das Kamera-Symbol antippen, um Video zuzuschalten
- 3Über das Bildschirm-Symbol den eigenen Bildschirm oder ein einzelnes Fenster freigeben
- 4Freigabe und Video jederzeit wieder beenden, das Telefonat läuft weiter
Typische Einsatzbereiche
- Kurze Abstimmungen im Team, auch zwischen Büro und Homeoffice
- Gemeinsame Arbeit an Dokumenten, Präsentationen und Kalkulationen
- Interne Unterstützung, wenn eine Kollegin etwas am Bildschirm zeigen muss
- Einarbeitung neuer Mitarbeiter über mehrere Standorte hinweg
- Meet & Share funktioniert zwischen Cloudya Nutzern innerhalb Ihres Unternehmens.
- Genutzt wird die Cloudya Web App im Browser oder die Cloudya Desktop App für Windows und macOS.
- Videoanrufe sind als One-to-One-Gespräche ausgelegt, also zwischen zwei Personen.
- Für größere Runden mit mehreren Teilnehmern beraten wir Sie gern zu passenden Konferenzlösungen.

Die neueste Ergänzung für Cloudya: Nahtlose, kundenzentrierte CRM-Lösung
Dank CRM Connect können Sie die Cloudya Cloud-Telefonie-Desktop-App mit bis zu 60 verschiedenen CRM-Plattformen integrieren. Zusätzlich ist die Integration mit Outlook- und Apple-Adressbüchern möglich.
- Softwarebasiert, keine Telefonie-Hardware nötig
- Vollständig App-gesteuert, kein On-Premise-Server nötig
- Integration mit bis zu 60 unterschiedlichen CRM-Systemen
- Kontaktsuche direkt aus Cloudya heraus
- Click-to-Dial direkt aus Ihrem CRM-System
- Kostenfreie Outlook- und Apple-Adressbuch-Integration für Cloudya Business Premium-Kunden
Was im Alltag passiert
Ein Kunde ruft an. Noch bevor Sie abheben, sucht Cloudya die Nummer in Ihrem CRM und zeigt den Namen an. Sie wissen also schon beim ersten Klingeln, wer dran ist, und können den Kundendatensatz direkt öffnen. Notizen, offene Angebote oder der letzte Servicefall liegen damit vor Ihnen, während Sie sprechen.
In die andere Richtung geht es genauso schnell: Eine Telefonnummer im CRM oder auf einer Webseite anklicken, und Cloudya wählt. Kein Abtippen, keine Zahlendreher.
Für wen sich CRM Connect lohnt
Besonders viel bringt die Integration überall dort, wo viel telefoniert wird und Kundendaten schnell zur Hand sein müssen: im Vertrieb, im Kundenservice und in der Auftragsannahme. Auch Teams, die auf mehrere Standorte oder ins Homeoffice verteilt sind, profitieren. Weil alles über die Cloudya-App läuft, funktioniert die Verbindung zum CRM an jedem Arbeitsplatz gleich.
Einrichtung
CRM Connect ist eine Software-Erweiterung der Cloudya-Desktop-App. Zusätzliche Hardware oder ein eigener Server sind nicht nötig. Wir prüfen gemeinsam mit Ihnen, ob Ihr CRM-System unterstützt wird, übernehmen die Einrichtung und zeigen Ihrem Team, wie die Funktionen im Alltag genutzt werden.
Beratung zu CRM Connect
Sie möchten wissen, ob Ihr CRM-System unterstützt wird? Rufen Sie uns an, in Elsterwerda unter +49 3533 4807-0 oder in Dresden unter +49 351 287087-50, oder schreiben Sie an info@buero-zoellner.de.
Zuverlässige Cloud-Telefonie in Verbindung mit dem Datev-Rechenzentrum
Als Teil der international agierenden ETL-Gruppe war die ST Treuhand Steuerberatungsgesellschaft mbH in Dresden mit einer großen Herausforderung konfrontiert: Eine veraltete Telefonanlage und begrenzte analoge IT-Ressourcen erschwerten das Wachstum und die Effizienz. Doch mit einer zukunftsorientierten Lösung konnten wir gemeinsam einen Wandel schaffen.
Die Herausforderung
- Manuelle Einrichtung neuer Arbeitsplätze.
- Keine Möglichkeit für mobiles Arbeiten: Die alte Infrastruktur war an feste Standorte gebunden.
- Kommunikationsprobleme durch uneinheitliche Systeme, die den Kundenservice beeinträchtigten.
Die Lösung
NFON Cloud-Telefonie: flexibel, sicher und zukunftssicher.
Mit der Integration von NFON in das DATEV-Rechenzentrum haben wir eine DSGVO-konforme und leistungsstarke Lösung geschaffen:
- Standortunabhängiges Arbeiten: Alle Anrufe sind mobil, per Web oder Desktop möglich.
- Skalierbare und flexible Lösung, die sich den wechselnden Anforderungen anpasst.
- Optimierte Kommunikation dank nahtloser Funktionen, wie der Einbindung der Türsprechanlage.
- Sicher und vollständig in Deutschland gehostet.
Das Ergebnis
Kundenresonanz: Mit NFON können wir Anrufe mühelos und standortunabhängig auf jedem Gerät tätigen. Die Integration von NFON in das DATEV-Rechenzentrum hat unsere Abläufe erheblich optimiert. Unsere Mandanten erreichen wir jetzt mit nur einem Klick, was die Effizienz unserer Kommunikation deutlich steigert. Die Verwaltung der Telefonanlage ist denkbar einfach und die flexible Skalierbarkeit der NFON-Lösung passt sich stets unseren wechselnden Bedürfnissen an. Der NFON-Partner Zöllner hat uns mit seiner fachlichen Expertise umfassend beraten und die Integration in das DATEV-Rechenzentrum kompetent unterstützt.Das Team der ST Treuhand
Wir sind stolz darauf, mit unserer fachlichen Expertise und Beratung die ST Treuhand auf ihrem Weg unterstützt zu haben.
Burgstraße 1D-04910 ElsterwerdaTel: +49 3533 4807-0Mail: info@buero-zoellner.de
Pillnitzer Landstraße 3201326 DresdenTel: +49 351 287087-50Mail: info@buero-zoellner.de
Wenn uns vor 45 Jahren jemand gesagt hätte, dass wir eines Tages auf eine so lange und erfolgreiche Firmengeschichte zurückblicken würden, wir hätten es wohl kaum glauben können. Doch genau das feiern wir heute!
Am 15. Januar 1980 gründete Heinz-Dieter Zöllner mitten in der DDR einen reprografischen Fachbetrieb. Mit viel Engagement und unter besonderen wirtschaftlichen Bedingungen legte er den Grundstein für das, was wir heute sind.
In den Anfangsjahren waren Lichtpaus-, Kopier- und Offset-Druckarbeiten sowie Bauprojektierungen unser Tagesgeschäft. Seitdem haben wir uns kontinuierlich weiterentwickelt und zahlreiche Veränderungen gemeistert.
- Wir sind auch nach 45 Jahren ein familiengeführtes Unternehmen.
- Eigenkapitalfinanziert und bankenunabhängig, stehen wir seit jeher für Stabilität und Zuverlässigkeit.
- Unser Weg zeigt, was mit Mut, Innovation und einem starken Team möglich ist.
Doch wir schauen nicht nur zurück: Anlässlich unseres Jubiläumsjahres haben wir uns noch einiges für euch einfallen lassen! Seid gespannt, wir freuen uns darauf, diesen besonderen Meilenstein mit euch zu feiern.
Ein großer Dank geht an unsere Mitarbeiter, Partner und Kunden, die uns auf diesem Weg begleitet und unterstützt haben. Ohne euch wäre dieser Erfolg nicht möglich gewesen!
Lasst uns gemeinsam in die Zukunft blicken, und auf viele weitere erfolgreiche Jahre!
Dieter Zöllner & Peter Gemander
Mehr zu unserer Geschichte finden Sie in der Unternehmensgeschichte. Tipp: Besucht uns auch bei Facebook oder LinkedIn.
Papierlose Rechnungen sind bereits ein wichtiger Bestandteil des modernen Geschäftsalltags, da sie Abläufe vereinfachen, Kosten senken und Prozesse effizienter gestalten. Ab dem 1. Januar 2025 tritt das Wachstumschancengesetz in Kraft, das den Empfang elektronischer Rechnungen für inländische B2B-Umsätze verbindlich vorschreibt. Unternehmen müssen ihre Buchhaltung und IT-Systeme entsprechend anpassen, um die neuen gesetzlichen Anforderungen zu erfüllen. Ziel der Regelung ist es, den Verwaltungsaufwand zu reduzieren und die Digitalisierung im Geschäftsverkehr voranzutreiben.
Die Teilnahmeplätze sind begrenzt. Eine Anmeldung ist erforderlich.
Warum Sie dieses Event nicht verpassen sollten
Die Einführung der E-Rechnungspflicht bringt tiefgreifende Veränderungen mit sich, die alle Unternehmen betreffen, unabhängig von Größe oder Branche. Wer sich nicht rechtzeitig mit den neuen Anforderungen auseinandersetzt, riskiert ernsthafte Konsequenzen:
- ▶Rechtliche und finanzielle Risiken: Fehlerhafte oder verspätete Rechnungen können zu Bußgeldern, Zahlungsverzögerungen oder sogar zum Verlust von Geschäftspartnern führen.
- ▶Mehraufwand und Stress: Ohne fundiertes Wissen zur E-Rechnungspflicht müssen Unternehmen kurzfristig auf neue Vorgaben reagieren, oft unter hohem Zeitdruck und mit unnötigem Chaos.
- ▶Wettbewerbsnachteil: Während gut vorbereitete Unternehmen effizient arbeiten und von optimierten Prozessen profitieren, kämpfen andere mit Umstellungen, technischen Herausforderungen und möglichen Umsatzverlusten.
- ▶Verpasste Chancen: Die Digitalisierung der Rechnungsstellung ist nicht nur eine Pflicht, sondern auch eine Möglichkeit, Prozesse zu verbessern und Kosten zu senken. Wer sich jetzt informiert, kann langfristig profitieren.
Nutzen Sie die Gelegenheit, sich aus erster Hand von Experten beraten zu lassen, um Ihr Unternehmen zukunftssicher aufzustellen. Dieses Event liefert Ihnen genau das Wissen, das Sie brauchen: verständlich, praxisnah und auf den Punkt. Verpassen Sie es nicht!
Inhalte:
- Gesetzliche Grundlagen, Übergangsfristen für Rechnungen
- Abgrenzung der Begriffe digitale Rechnung und E-Rechnung
- Übersicht über verschiedene E-Rechnungsformate und deren Einsatzszenarien
- E-Rechnung in der Praxis, vom Empfang und weiterverarbeiten
Erfahrungsaustausch, Anregungen und Ideen von anderen Unternehmern zu bekommen, ist einer der wichtigsten Vorteile im BVMW-Netzwerk.
Siehe auch: ▶ Die E-Rechnungspflicht ab 2025
Fragen zur Veranstaltung beantworten wir Ihnen gern unter Tel: +49 351 287087-50 oder per Mail info@buero-zoellner.de
Veranstaltung in Dresden
- Mittwoch
- 12. März 2025
- 14:00 bis 16:00 Uhr
- Zöllner Büro- & IT-Systeme GmbH
- Pillnitzer Landstraße 32
- D-01326 Dresden
Anmeldeschluss ist der 11.03.2025
Die Veranstaltung hat bereits stattgefunden.
Die Welt der Cyberangriffe entwickelt sich stetig weiter, und das in alarmierendem Tempo. Ein aktueller Bericht zeigt, dass wir uns 2025 mit neuen Bedrohungen auseinandersetzen müssen, die gezielt darauf abzielen, Unternehmen und Privatpersonen gleichermaßen zu verunsichern und zu schädigen. Doch keine Sorge: Bei Zöllner Office stehen wir Ihnen mit einem maßgeschneiderten IT-Sicherheitspaket zur Seite, das auf Ihre individuellen Anforderungen zugeschnitten ist. Selbstverständlich mit unserem bewährten 360°-Service!
Die Cyberbedrohungen von morgen
Die Trends für 2025 offenbaren, dass Cyberkriminelle zunehmend auf sogenannte „Nebelkerzen“ setzen. Diese Ablenkungstaktiken zielen darauf ab, Verteidigungsmechanismen zu überlisten, während die eigentlichen Angriffe im Hintergrund stattfinden. Noch besorgniserregender ist die „Demokratisierung“ von Cyberangriffen: Tools, die früher nur erfahrenen Hackern zur Verfügung standen, sind jetzt für eine breitere Öffentlichkeit zugänglich. Dadurch steigt die Anzahl potenzieller Angreifer drastisch an.
Fokus der Angreifer verlagert sich auf die Cloud
Da immer mehr Unternehmen ihre Geräte mit Endpoint Detection and Response (EDR) schützen und die Multi-Faktor-Authentifizierung (MFA) an Bedeutung gewinnt, richten Ransomware-Angreifer ihr Augenmerk zunehmend auf Cloud-Ressourcen. Diese sind häufig nicht durch MFA geschützt. Statt auf Passwörter haben es die Kriminellen nun auf Authentifizierungs-Tokens und Browser-Cookies abgesehen.
Generative KI öffnet Cyberkriminellen Tür und Tor
Durch den Einsatz von Generativer KI (GenKI) werden Werkzeuge und Methoden, die bisher nur professionellen Cyberkriminellen vorbehalten waren, breiter verfügbar. Die Trainingsdaten solcher Plattformen erleichtern es auch weniger erfahrenen Angreifern, beispielsweise Phishing-Köder oder Ransomware-Code zu erstellen. Obwohl diese Angriffe oft weniger erfolgreich sind, erschöpfen sie durch ihre schiere Menge die Ressourcen der Abwehr und schaffen so Raum für gezielte Angriffe durch Profis.
Ablenkungstaktiken nehmen zu
Cyberkriminelle setzen zunehmend auf Ablenkungsmanöver, um ihre Hauptaktivitäten zu verschleiern und die Abwehr zu verwirren. Kleinere Angriffe binden Ressourcen und schwächen die Wirksamkeit von Abwehrsystemen. Selbst in gut gesicherten IT-Umgebungen entsteht so ein Ungleichgewicht zugunsten der Angreifer.
Angriffe auf die Lieferkette gewinnen an Bedeutung
Angriffe auf die Software-Lieferkette haben oft weitreichende Folgen, die über einzelne Unternehmen hinausgehen. Solche Angriffe sind ein zentrales Element moderner Cyber-Strategien, da sie maximalen Druck erzeugen und Lösegeldforderungen Nachdruck verleihen.
Komplexe Angriffe durch LLM-Multiagentensysteme
Cyberkriminelle machen sich auch die Fortschritte bei der Anwendung von Large Language Models (LLMs) zunutze. Durch die Verknüpfung mehrerer Modelle können sie komplexe Aufgaben realisieren. Statt nur einzelne Codezeilen zu generieren, erstellen sie umfangreiche Projekte wie KI-gestützte Websites, Deepfakes oder Videos.
Effizienzsteigerung: Mehr ROI für Cyber-Angriffe
Nach erfolgreicher Infiltration eines Unternehmens verfolgen Angreifer zunehmend eine Mehrzweckstrategie. Neben dem Diebstahl von Kryptowährungen werden beispielsweise auch Cookies oder Ausweisdokumente erbeutet, die für weitere kriminelle Aktivitäten genutzt werden können. Dies erhöht die Rentabilität der Angriffe erheblich.
Ihre IT-Sicherheit: Unser Fokus
In einer Welt, in der Cyberkriminelle immer professioneller werden, ist es wichtiger denn je, dass Sie auf ein robustes Sicherheitssystem vertrauen können. Bei Zöllner Office verstehen wir, dass jedes Unternehmen einzigartige Anforderungen hat. Deshalb entwickeln wir gemeinsam mit Ihnen ein individuelles IT-Sicherheitspaket. Unser Ziel: Ihre Systeme umfassend zu schützen, präventiv, effektiv und nachhaltig.
Siehe auch: Verantwortung der Unternehmensleitung bei Cyber-Risiken
Was unser 360°-Service bietet
Unser ganzheitlicher Ansatz umfasst nicht nur die Bereitstellung modernster Technologien, sondern auch kontinuierliche Betreuung und Schulung Ihrer Mitarbeiter. So sind Sie nicht nur optimal vor Angriffen geschützt, sondern können auch auf neue Bedrohungen flexibel reagieren.
Zu unseren Leistungen gehören unter anderem:
- Risikoanalysen: Identifizierung von Schwachstellen in Ihrer IT-Infrastruktur.
- Maßgeschneiderte Sicherheitslösungen: Von Firewall-Systemen bis hin zu Verschlüsselungstechnologien.
- Schulungen: Sensibilisierung Ihrer Mitarbeiter für aktuelle Bedrohungen wie Phishing oder Social Engineering.
- Regelmäßige Updates: Sicherstellung, dass Ihre Systeme stets auf dem neuesten Stand sind.
Lassen Sie uns Ihr Partner für IT-Sicherheit sein
Die Cybertrends 2025 zeigen, dass die Bedrohungslage komplexer und vielschichtiger wird. Doch mit dem richtigen Partner an Ihrer Seite sind Sie bestens gerüstet. Gemeinsam schnüren wir ein IT-Sicherheitspaket, das genau auf Ihre Bedürfnisse abgestimmt ist.
Burgstraße 1D-04910 ElsterwerdaTel: +49 3533 4807-0Mail: info@buero-zoellner.de
Pillnitzer Landstraße 3201326 DresdenTel: +49 351 287087-50Mail: info@buero-zoellner.de
Quelle: Sophos News, „Cybertrends 2025: Kriminelle Nebelkerzen und demokratisierte Cyberattacken“ (06.12.2024)
Tinte neu denken
LEISTUNGSFÄHIG, RESSOURCENSCHONEND UND ANWENDERFREUNDLICH! Gerade beim Thema Nachhaltigkeit lohnt es sich für Sie genauer hinzusehen, welche Drucktechnologien Ihrem Unternehmen Vorteile bringen. Vordergründig sind hier vor allem die Punkte Ressourcenschonung und Kostensenkung, ohne dabei auf Qualität und Performance der Ausgabegeräte verzichten zu müssen. Tinte neu denken mit EPSON: Der Hersteller bietet hier mit seinen Business-Inkjet-Druckern eine echte Alternative zur Laserdrucktechnologie.
Während in der Vergangenheit Tintenstrahldrucker hauptsächlich im Privatbereich eingesetzt wurden, bringt die hochentwickelte Tintendrucktechnologie heute auch für Unternehmen viele Vorteile. Vor allem in den Punkten Stromverbrauch, Qualität und Haltbarkeit der Drucke, Geschwindigkeit des Ausdrucks und Medienvielfalt ist sie der Lasertechnologie weit überlegen.
Ressourcenschonend
Im Unterschied zu vergleichbaren Laserdruckern sind die WorkForce Pro-Tintenstrahldrucker von Epson praktisch ohne Aufwärmzeit sofort betriebsbereit und verbrauchen um bis zu 96% weniger Strom, als vergleichbare Lasermodelle. Sie verzeichnen daneben eine bessere Abfallbilanz. Dank Tinte aus umweltfreundlichen Tintenbeuteln lassen sich bis zu 94% Müll vermeiden.
Hohe Reichweiten, weniger Wartung und Ausfallzeiten
Wer kennt das nicht: Nur noch schnell den Bericht ausdrucken … und dann: Der Toner ist leer. Mit den WorkForce Pro RIPS Businessdruckern und dem Einsatz hochergiebiger Tinten können Sie bis zu 84.000 Seiten drucken, ohne einmal die Patrone wechseln zu müssen. Zudem haben Tintenstrahldrucker nur wenige Komponenten, die regelmäßig ersetzt werden müssen. Das bedeutet weniger Wartung und geringere Ausfallzeiten.
Hohe Geschwindigkeiten und schnelle erste Seite
Das lange Warten am Kopierer hat ein Ende: Die Epson WorkForce Enterprise erreicht Druckgeschwindigkeiten von bis zu 100 Seiten pro Minute. Die Drucke sind direkt nach dem Ausdruck wisch- und wasserfest und es entfällt die, bei Laserdruckern übliche, Aufwärmzeit bei der ersten Seite.
Effiziente Automatisierung für Unternehmen, Selbstständige und öffentliche Auftraggeber
Sind Sie auf der Suche nach innovativen Lösungen zur Automatisierung Ihrer Geschäftsprozesse? Möchten Sie erfahren, wie KI-Chatbots und Voice-Assistenten Ihre Business-Kommunikation verbessern und Ihre Kundenservice-Strategie revolutionieren können? Dann ist unsere Sprechstunde „KI-basierte Business Kommunikation mit Bots, Voice & Chat“ genau das Richtige für Sie!
Praxisnahe Einblicke in den Einsatz von KI-gestützten Kommunikationslösungen.
In dieser interaktiven KI-Sprechstunde zeigt Ihnen Peter Gemander, wie Unternehmen, Selbstständige und öffentliche Auftraggeber KI-basierte Bots effektiv in der Praxis einsetzen können. Lernen Sie, wie Chatbots und Voice-Technologien Ihre Kundenkommunikation, Prozessautomatisierung und digitale Transformation vorantreiben.
Einsatzbereiche von KI-basierten Bots in der Praxis:
Fragen zur Veranstaltung beantworten wir Ihnen gern unter Tel: +49 3533 4807-0 oder per Mail info@buero-zoellner.de
Events
Sprechstunde “Gesundes Sitzen”
Einzelfachberatung
Künstliche Intelligenz (KI) hat sich von einem Trendthema zu einem unverzichtbaren Bestandteil moderner Geschäftsprozesse entwickelt. Immer mehr Unternehmen setzen auf KI, um effizienter und wirtschaftlicher zu arbeiten. Laut Bitkom nutzt bereits jedes fünfte Unternehmen in Deutschland KI, Tendenz steigend. KI gilt heute als Schlüsseltechnologie, um wettbewerbsfähig zu bleiben und Innovationen voranzutreiben.
Vorteile von KI-Systemen im Unternehmen
KI automatisiert repetitive Routineaufgaben und erhöht so die Produktivität. Prozesse laufen schneller und fehlerfrei ab, was Mitarbeitern wertvolle Zeit spart. Wiederkehrende Abläufe, von der Datenverarbeitung bis zum Kundenservice, können durch KI rund um die Uhr erledigt werden.
Durch optimierte Abläufe und bessere Ressourcennutzung senken KI-Systeme die Betriebskosten. Studien zeigen, dass Unternehmen mit KI ihre Kosten um bis zu 30 % reduzieren können, und dabei gleichzeitig Zeit gewinnen. Effizientere Prozesse bedeuten weniger manuelle Arbeit, weniger Fehler und schnelleres Ergebnis.
KI ermöglicht personalisierte und stets verfügbare Kundeninteraktionen. Chatbots und Voicebots (sprachgesteuerte Assistenten) beantworten Kundenanfragen sofort und 24/7, was die Kundenzufriedenheit und -bindung erhöht. Kunden erhalten schnelle, konsistente Antworten, während Service-Teams entlastet werden und sich komplexeren Anliegen widmen können.
KI-gestützte Analysen können enorme Datenmengen in Sekunden auswerten und Muster erkennen. Unternehmen gewinnen dadurch wertvolle Erkenntnisse aus ihren Daten und treffen fundiertere Entscheidungen. Ob in der Marktforschung oder im Tagesgeschäft, datengetriebene KI-Systeme unterstützen dabei, Trends frühzeitig zu erkennen und strategisch klüger zu handeln.
Siehe auch: Vorteile von Voicebots
Zöllner Büro-& IT Systeme GmbH: Ihr kompetenter Partner für KI-Lösungen
Zöllner Büro-& IT Systeme GmbH versteht die Relevanz von KI im Business und unterstützt Sie bei der Einführung intelligenter Systeme. Wir setzen dabei auf ein starkes Partnernetzwerk etablierter Anbieter, etwa Botario (Spezialist für Voicebots und Chatbots) und NFON (führender Anbieter von Cloud-Telefonanlagen), um Ihnen maßgeschneiderte KI-Lösungen zu bieten. Diese Partnerschaften stehen für Qualität, Zuverlässigkeit und passgenaue Lösungen. Durch unseren 360°-Service in vertrauensvoller Kooperation verschaffen wir Ihnen mehr Zeit für Ihr Kerngeschäft.
Mit den KI-Lösungen von Zöllner Büro-& IT Systeme GmbH und seinen Partnern lassen sich moderne Technologien wie Sprachassistenten oder intelligente Cloud-Kommunikationssysteme nahtlos in Ihre Abläufe integrieren. Sie profitieren von automatisierten Prozessen, besseren Kundenerlebnissen und einer zukunftsfähigen IT-Infrastruktur. Vertrauen Sie auf unsere Kompetenz und Erfahrung, gemeinsam machen wir Ihr Unternehmen effizienter, kundenorientierter und bereit für die digitale Zukunft.
KI-basierte Business-Kommunikation in der Übersicht
Telefonanlagen
Ein zentraler Vorteil von Cloud-Telefonanlagen (Beispiel Cloudya) ist ihre hohe Flexibilität, da sie sich schnell an neue Anforderungen anpassen lassen und ortsunabhängiges Arbeiten ermöglichen.
→Mehr erfahren
Chatbots
Ein zentraler Vorteil von Chatbots ist ihre Fähigkeit, Kundenanfragen in Echtzeit zu beantworten, wodurch Wartezeiten reduziert und die Erreichbarkeit Ihres Unternehmens deutlich verbessert werden.
→Mehr erfahren
Voicebots
Ein zentraler Vorteil von Voicebots ist ihre Fähigkeit, telefonische Kundenanfragen automatisiert, schnell und rund um die Uhr zu bearbeiten, und so den Kundenservice effizient zu entlasten.
→Mehr erfahrenBeiträge zum Thema
In einer zunehmend digitalen und serviceorientierten Geschäftswelt sind schnelle, präzise und jederzeit verfügbare Kommunikationskanäle entscheidend für die Wettbewerbsfähigkeit. Voicebots, also KI-gestützte, sprachgesteuerte Dialogsysteme, eröffnen Unternehmen genau diese Möglichkeiten: Sie automatisieren Telefongespräche, erkennen Anliegen in Echtzeit und reagieren intelligent, rund um die Uhr.
Siehe auch: Vorteile von Voicebots und Anwendungsbeispiele für die Immobilienwirtschaft
Effizienz durch Automatisierung
Voicebots übernehmen zuverlässig sich wiederholende Anfragen, etwa zur Terminvereinbarung, Rechnungsstellung oder Produktauskunft. Unternehmen profitieren doppelt: Die Bearbeitungszeit wird drastisch reduziert, gleichzeitig wird das Personal spürbar entlastet. Dies führt zu kürzeren Wartezeiten, besserer Erreichbarkeit und höherer Kundenzufriedenheit, selbst bei hohem Anrufvolumen oder außerhalb der Geschäftszeiten.
Botario: KI-Kommunikation auf höchstem Niveau
Mit botario, einer KI-Plattform der NFON-Gruppe, steht Unternehmen ein leistungsstarkes und skalierbares Ökosystem für Voice- und Chatbots zur Verfügung. Botario unterstützt mehrsprachige Sprachverarbeitung und lässt sich tief in bestehende Systeme wie CRM, ERP oder Support-Tools integrieren. Dank deutscher Rechenzentren ist dabei höchste DSGVO-Konformität garantiert. Ob im Gesundheitswesen, im öffentlichen Dienst, in der Logistik oder im E-Commerce, Voicebots von botario haben sich branchenübergreifend bewährt. Sie ermöglichen eine serviceorientierte, automatisierte Kundenkommunikation, die nicht nur entlastet, sondern nachhaltig begeistert.
Die Lösung für professionelle Kommunikation: Ihr intelligenter Sprachassistent
In vielen Betrieben entscheidet ein einziges Telefonat über Auftrag oder Absage. Ein Voicebot sorgt dafür, dass Sie erreichbar bleiben, ohne dass Ihr Team ständig im Stress ist.
24/7 Erreichbarkeit
Ihr Voicebot schläft nie. Er nimmt Anrufe auch nachts, am Wochenende oder an Feiertagen entgegen und erfasst alle wichtigen Informationen.
Team-Entlastung
Weniger Routine, mehr Zeit fürs Wesentliche. Der Bot filtert Standardfragen und verbindet nur komplexe Fälle an Ihre Mitarbeiter weiter.
Mehr Umsatz
Kein Lead geht mehr verloren. Jeder Anrufer wird bedient, qualifiziert und bei Bedarf direkt terminiert. Keine „Besetzt“-Zeichen mehr.
Lösungen für jeden Anruf
Unsere Voicebots sind modular aufgebaut. Wählen Sie die Funktionen, die Ihr Unternehmen wirklich braucht, von der einfachen Zentrale bis zum komplexen Kundenservice.
Intelligente Telefonzentrale
Der Bot nimmt jeden Anruf sofort an, begrüßt den Anrufer professionell und erfragt das Anliegen. Basierend auf den Antworten wird der Anruf an die richtige Abteilung oder den richtigen Ansprechpartner weitergeleitet.
Termin-Management
Vereinbaren Sie Termine vollautomatisch. Der Bot greift direkt auf Ihren Kalender zu, schlägt freie Zeiten vor und trägt Buchungen ein. Doppelbuchungen werden vermieden.
FAQ & Auskunft
Entlasten Sie Ihr Team von wiederkehrenden Fragen. Öffnungszeiten, Preise, Statusabfragen oder Anfahrtsbeschreibungen beantwortet der Bot souverän und geduldig.
Lead-Qualifizierung
Nicht jeder Anruf ist ein Kunde. Der Bot qualifiziert Anfragen vor: Budget, Zeitrahmen und Bedarf werden abgefragt, bevor ein Vertriebsmitarbeiter Zeit investiert.
Was die Module je Branche leisten
Die vier Bausteine sind überall gleich. Unterschiedlich ist, welche Anliegen am Telefon ankommen und welche Systeme dahinter hängen. Fünf Zuschnitte aus unserer Arbeit:
Wohnungswirtschaft und Genossenschaften
Havarie, Schadensmeldung, Beschwerde, Wohnungssuche: die Anliegen wiederholen sich, kommen aber selten zu Bürozeiten. Bei der WBG Schwarzheide eG mit rund 1.720 Mieteinheiten nimmt der Voicebot „Moni“ Anrufe rund um die Uhr entgegen und erfasst Schadensmeldungen bereits beim Erstkontakt strukturiert, auf Basis der bestehenden NFON Cloudtelefonie, ohne neue Telefonanlage. Bei einer Genossenschaft mit über 200 Mitarbeitenden laufen sieben Prozesstypen automatisiert. Entscheidend ist die Vorqualifizierung: das Service-Team liest morgens strukturierte Meldungen statt Rückrufzettel abzuarbeiten.
Immobilienmakler und Verwaltung
Besichtigungsanfragen kommen abends und am Wochenende, und wer nicht abnimmt, verliert den Interessenten an das nächste Angebot. Die Kette Voicebot → Timum → onOffice nimmt die Anfrage an, prüft freie Zeiten im Kalender und legt den Termin samt Kontaktdaten im CRM ab. Der Interessent bekommt seine Bestätigung im Gespräch, das Backoffice muss nichts nachtragen. Für Mietanfragen lässt sich derselbe Ablauf mit einer Vorqualifizierung verbinden, sodass nur passende Anfragen im Postfach landen.
Handwerk und Notdienst
Im Handwerk ist das Telefon oft besetzt, weil niemand im Büro sitzt, die Monteure sind beim Kunden. Der Voicebot nimmt Aufträge auch außerhalb der Geschäftszeiten auf, erfasst Adresse, Gewerk und Dringlichkeit und trennt den echten Notfall von der Anfrage, die bis Montag warten kann. Notdienstanrufe werden priorisiert weitergeleitet, alles andere landet als vollständiger Datensatz in der Auftragserfassung. Terminvorschläge lassen sich mit dem Kalender der Techniker abstimmen.
Gesundheits- und Sozialwesen
In Praxen und Einrichtungen bindet die Telefonzentrale Personal, das am Patienten gebraucht wird. Terminvereinbarung, Rezeptbestellung und Auskunft zu Öffnungszeiten laufen automatisiert, während die Notfallerkennung dringliche Anrufe unmittelbar an den diensthabenden Arzt durchstellt. Weil hier besonders sensible Daten anfallen, ist die technische Grundlage relevant: botario wird von über 100 Unternehmen aus Branchen mit strengsten Datenschutzstandards eingesetzt.
Kanzleien, Steuerberatung und Verwaltung
Mandatsanfragen brauchen Struktur, bevor jemand Zeit investiert. Der Bot erfasst Anliegen, Rechtsgebiet und Fristbezug, koordiniert Termine mit dem zuständigen Fachanwalt und qualifiziert Erstberatungen vor. Vertrauliche Angaben werden dabei DSGVO-konform aufgenommen. In der öffentlichen Verwaltung greift derselbe Ansatz bei Standardauskünften, die heute die Hälfte der Gespräche ausmachen.
Welche Lösung passt zu Ihnen?
Lassen Sie uns gemeinsam analysieren, wo in Ihrem Unternehmen das größte Potenzial liegt.
→Beratungstermin vereinbarenNahtlose Integration
Verbinden, was zusammengehört.
botario kann über flexible APIs mit beliebig vielen Drittsystemen verbunden werden. Ob Dateneintrag ins HR-System, Zugriff auf Informationen im ERP oder CRM oder das Auslösen externer Workflows, sofern Ihr System über eine Schnittstelle verfügt, kann botario damit interagieren.
Über 100 Unternehmen aus Branchen mit strengsten Datenschutzstandards setzen bereits auf botario.
Wie eine Einführung abläuft
Anrufe verstehen
Wir sehen uns an, welche Anliegen tatsächlich anrufen, welche davon sich wiederholen und wo Anrufe heute verloren gehen. Daraus entsteht die Liste der Prozesse, die der Bot übernimmt, meist deutlich kürzer als zunächst gedacht.
Anbinden statt ersetzen
Der Bot setzt auf die vorhandene Telefonie auf, bei NFON Cloudya ohne Wechsel der Anlage. Kalender, CRM und Ticketsystem werden über Schnittstellen verbunden, damit Daten dort landen, wo Ihr Team ohnehin arbeitet.
Nachschärfen im Betrieb
Nach dem Start hören wir uns an, wo Gespräche abbrechen oder Anrufer nachfragen, und passen Formulierungen und Übergaberegeln an. Was der Bot nicht sicher beantwortet, geht an einen Menschen, das ist Absicht, nicht Notlösung.
Als NFON Entwicklungspartner betreuen wir Technik und Sprachlogik aus einer Hand. Ansprechpartner bleibt derselbe, ob es um eine Rufnummer, eine Schnittstelle oder eine neue Frage im Dialog geht.
Zöllner Office: Ihr Partner für smarte Sprachautomatisierung
Als offizieller Partner von NFON und botario ist Zöllner Office Ihr zuverlässiger Ansprechpartner, wenn es um den strategischen Einsatz von Voicebots geht. Wir beraten Sie ganzheitlich, von der Konzeption über die technische Umsetzung bis zur laufenden Optimierung. Dabei bringen wir unser Know-how in den Bereichen Cloud-Telefonanlagen, IT-Systemintegration und Kundenkommunikation ein, um für Sie die passende KI-Lösung maßgeschneidert zu realisieren.
Profitieren Sie von intelligenter Automatisierung, und gestalten Sie Ihre Kundenkommunikation zukunftsfähig mit Voicebots von botario. Zöllner Office unterstützt Sie dabei, persönlich, kompetent, lösungsorientiert.
Sie wünschen eine Beratung?
Sie möchten sich gern von uns beraten lassen? Kontaktieren Sie uns per E-Mail info@buero-zoellner.de. Gern rufen wir Sie kostenfrei zurück.
Häufig gestellte Fragen
Alles, was Sie über den Start mit Voicebots wissen müssen.
{{ f.a }}
Weitere KI-Lösungen
KI Anwendungen
Entdecken Sie, wie Künstliche Intelligenz Büroprozesse revolutioniert. Erfahren Sie, wie Sie mit KI effizienter, schneller und zukunftssicher arbeiten. Jetzt informieren oder kostenlos beraten lassen!
→Mehr erfahrenTelefonanlagen
Ein zentraler Vorteil von Cloud-Telefonanlagen (Beispiel Cloudya) ist ihre hohe Flexibilität, da sie sich schnell an neue Anforderungen anpassen lassen und ortsunabhängiges Arbeiten ermöglichen.
→Mehr erfahrenChatbots
Ein zentraler Vorteil von Chatbots ist ihre Fähigkeit, Kundenanfragen in Echtzeit zu beantworten, wodurch Wartezeiten reduziert und die Erreichbarkeit Ihres Unternehmens deutlich verbessert werden.
→Mehr erfahrenÜber uns
Wir bieten ganzheitliche Lösungen für moderne Bürowelten, angefangen von Büro- und Geschäftsbedarf, Büro- und Objekteinrichtung bis hin zu Technik, IT- und Telekommunikation. Mit kompetenter Beratung optimieren wir Ihre Prozesse und gestalten sie nachhaltig effizienter, immer persönlich, zuverlässig und passgenau.
„Wir sind Querdenker, agieren flexibel, handeln pragmatisch und kundenorientiert. Ganzheitliche Lösungen und Konzepte, um Arbeitsabläufe einfacher und nachhaltiger zu gestalten, sind seit Jahren unser Antrieb und unsere Leidenschaft.“
Warum Sie sich für uns entscheiden sollten
Unsere Mission
Zöllner bietet Ihnen 360° Service für Ihr Office. Mit unseren ganzheitlichen Lösungskonzepten gestalten wir Ihre Prozesse nachhaltiger und effizienter.
Wir kümmern uns darum, damit Sie mehr Zeit für Ihr Kerngeschäft haben.
Wir investieren: in unsere Mitarbeiter
Unsere Mitarbeiter stellen dabei das Herz der Organisation dar. Sie sind es, die täglich mit unseren Kunden in Kontakt stehen und es uns als Unternehmen ermöglichen, Tag für Tag neue Herausforderungen zu meistern und mit unseren Aufgaben zu wachsen. Deshalb bieten wir unseren Mitarbeitern die bestmöglichen, individuellen Entwicklungschancen. Mit kontinuierlichen Weiterbildungen und Zusatzqualifikationen fördern wir die persönliche Entwicklung eines jeden einzelnen und erweitern regelmäßig unsere fachliche Expertise.
Der Europäische Sozialfonds (ESF) ist Europas wichtigstes Instrument zur Förderung der Beschäftigung. Er fördert die Chancengleichheit auf dem Arbeitsmarkt, unterstützt die Menschen beim Zugang zu besseren Arbeitsplätzen und bei der beruflichen Bildung und Qualifizierung.
Weitere Informationen finden Sie unter esf.brandenburg.de und europa.eu.
Die regelmäßigen Maßnahmen zur Weiterbildung werden gefördert durch das Ministerium für Wirtschaft, Arbeit und Energie (MWAE) aus Mitteln des Europäischen Sozialfonds (ESF) und des Landes Brandenburg.
Unternehmensgeschichte
Zöllner hat eine traditionsreiche Unternehmensgeschichte. Wir sind seit 40 Jahren ein etablierter Partner der Branche und dafür bekannt, lösungsorientiert, pragmatisch und zuverlässig zu agieren. Wir sind sehr stolz auf unsere Leistungen und die Menschen, die uns hierher begleitet haben.
Am 15.01.1980 wird das Unternehmen Zöllner als reprographischer Fachbetrieb in Elsterwerda gegründet. In den Jahren von 1980 - 1990 werden neben Lichtpaus-, Kopier- und Offsetdruckarbeiten auch Bauprojektierungsarbeiten ausgeführt. Die erforderliche Ausrüstung wird in der Regel aus Beständen der volkseigenen Betriebe gekauft, in Eigenleistung instandgesetzt und gewartet. Damit wird die Firma Zöllner das einzige Privatunternehmen im ehemaligen Bezirk Cottbus, mit einer derartig modernen Kopiertechnik. Viele namhafte Unternehmen aus der Umgebung, bis nach Dresden, sind Stammkunden. Nach der Wende wird das Unternehmen Mitglied im Repro-Fachverband.
Es wird ein neues Betriebsgebäude gebaut und die Technik nach und nach auf den neusten Stand gebracht. Neben Lichtpausmaschinen zählt auch eine Gestetner Offsetdruckmaschine zum Maschinenpark. Als Erweiterung der Leistungen beginnt der Handel mit Lichtpaus- und Kopierpapier sowie der Vertrieb bzw. der Service von Kopier- und Lichtpausmaschinen. In den folgenden Jahren wird das Handelssortiment immer weiter ausgebaut, bis schließlich der gesamte reprographische Bereich verkauft wird und sich das Unternehmen als reines Handels- und Dienstleistungsunternehmen mit den Bereichen Büromaterial, Büromöbel und Bürotechnik profiliert.
Am 14.12.1992 wird das Einzelunternehmen in eine GmbH, mit den Gesellschaftern und Geschäftsführern Helgard Gemander und Dieter Zöllner, umgewandelt. Der Betriebssitz in der Siedlungsstraße wird in den folgenden Jahren mehrfach erweitert.
Zöllner ist das erste Unternehmen mit direktem Anschluss der Warenwirtschaft an das Büroversorgungszentrum Langenlonsheim und Mitgliedschaft in der Büroring e.G., der Genossenschaft für die Bürowirtschaft. Peter Gemander nimmt seine Tätigkeit im Unternehmen auf.
Zöllner erhält den „Classic Award in Gold“ als bestgeführtes Unternehmen der Branche. Es folgt die Markteinführung der ersten eigenen Softwarelösung „easy order“ zur Vereinfachung des C-Artikel-Managements.
Übernahme des Unternehmensstandortes KOS Schwarzheide und damit Ausbau des Geschäftsfeldes für Kopier- und Drucklösungen. Für die technische Abteilung wird am heutigen Firmensitz die erste Halle gekauft.
Zöllner wird der erste Ausbildungsbetrieb für die Ausbildung zum IT-Systemelektroniker in der Region Elbe-Elster.
Brandenburgs Ministerpräsident Matthias Platzeck weiht unsere Rebuild-Produktionsstrecke für Sharp-Kopiersysteme ein.
Erwerb, umfassende Rekonstruktion sowie Neubau unserer Geschäftsräume auf dem heutigen Firmengelände in der Burgstraße 1 in Elsterwerda mit anschließendem Bezug. Gemeinschaftsprojekt mit ARCUSOFT: AWODIS, eine digitale Archivierungssoftware, geht in den Vertrieb.
Die Nachfolgeregelung des Unternehmens wird mit Peter Gemander als weiterer geschäftsführender Gesellschafter gesichert. Zöllner erlangt im gleichen Jahr das Audit DIN EN ISO 9001 FF und führt ein aktives Qualitätsmanagement ein.
Die Abteilung Softwareentwicklung wird in den kommenden Jahren neu strukturiert und unsere eigenen Softwarelösungen LagerScout und InventarScout entstehen. Das Unternehmen gründet und beteiligt sich an dem Unternehmen edo GmbH & Co. KG (Softwareentwicklung und Vertrieb MPS-Software). Im Jahr 2014 wird auf Basis des easy-order- Konzeptes die Software eLager entwickelt und vermarktet.
Am 1. September 2017 tritt Ariane Gemander in das Unternehmen ein. Sie verantwortet die Finanzbuchhaltung und das Rechnungswesen.
Am 9. November 2017 eröffnet Zöllner in den Loschwitz-Arkaden an der Pillnitzer Landstraße 32 einen Showroom mit rund 300 m² Ausstellungsfläche. Zu sehen sind Stahlmöbel von mauser, Sitzmöbel von interstuhl und aeris, BigPad- und Monitorlösungen von Sharp und Legamaster sowie die Cloudtelefonie von NFON. Ein elektronisches Rollregal von mauser wird mit der eigenen Software LagerScout zum digitalen Stauraumsystem.
Doreen Dietrich, langjährige Fachfrau für Büro- und Objekteinrichtung, besteht die Prüfung zur „Geprüften ArbeitsplatzExpertin (D)“ der Mensch&Büro-Akademie. Die Qualifizierung reicht von Raum- und Stauraumplanung über Beleuchtung und Akustik bis zur Ergonomie.
Ein Sophos Certified Engineer verstärkt das Team. Bei der Telefonie kommen mit Cloudya Meet & Share und Cloudya CRM Connect neue Funktionen der NFON Cloudanlage ins Angebot.
Im Januar feiert Zöllner 45 Jahre Firmengeschichte. Das Unternehmen ist weiter in Familienhand, finanziert sich aus Eigenkapital und ist von Banken unabhängig. In der IHK-Zeitschrift FORUM (Ausgabe 7-8/2025) erklärt Peter Gemander, wie kleine und mittlere Betriebe sich gegen Ransomware wappnen. Für den Schutz rund um die Uhr arbeitet Zöllner mit Sophos Managed Detection and Response zusammen.
Zöllner wird Wholesale- und Entwicklungspartner von NFON für die KI-Plattform Botario. Damit kommen Chatbots und Voicebots ins Portfolio, etwa für Arztpraxen, Kanzleien, Hotels und Händler. Im Herbst ist das Team auf der KI-Konferenz Brains on Silicon in Dresden.
Am 14. und 15. September stellt Zöllner gemeinsam mit NFON auf der zweiten Brains on Silicon im Internationalen Congress Center Dresden aus. Viele Besucher kommen aus Verwaltung und Halbleiterindustrie und wollen vor allem wissen, wo ihre Daten verarbeitet werden. Die Schnittstellen zu CRM- und ERP-Systemen entwickeln Programmierer im eigenen Haus. Am 24. September pitcht Peter Gemander beim futureSAX-Innovationsforum New Work & KI in Bautzen eine Telefonanlage, in der KI-Assistenten Anrufe annehmen und Anliegen vorsortieren.
KI verändert die Cyberbedrohungslage dramatisch
Angreifer werden schneller und professioneller. Ist Ihre Abwehr darauf vorbereitet?
Wie schützen Sie Ihr Unternehmen vor KI-gestützten Bedrohungen, die sich schneller und raffinierter entwickeln, als herkömmliche Cyberabwehr reagieren kann?
Am 21. Oktober führten zwei kritische Sicherheitslücken in PHP zu einem großflächigen Sicherheitsvorfall. KI spielte bei der Entdeckung und Analyse der Schwachstellen eine wichtige Rolle. Die Folgen waren erheblich: Behörden, Krankenhäuser und Unternehmen nahmen teilweise vorsorglich ihre Websites vom Netz, um mögliche Angriffe zu verhindern.
KI macht Cyberangriffe schneller, großflächiger und professioneller. Sind Sie bereit?
Warum ganzheitliche Cyberabwehr entscheidend ist
Es reicht nicht mehr aus, bestehende Sicherheitslösungen einfach um weitere Insellösungen zu ergänzen. Um KI-gestützte Bedrohungen zu stoppen, braucht es Abwehrsysteme, die zusammenarbeiten, Daten und Sicherheitskomponenten vernetzen und als Einheit reagieren.
Ihre Tools sind nicht unbedingt das Problem – sondern die Lücken dazwischen.
Wenn KI die Geschwindigkeit und das Ausmaß von Angriffen erhöht, schließt ein weiteres Produkt diese Lücken nicht automatisch. Im Gegenteil: Isoliert arbeitende Lösungen können die Komplexität erhöhen, statt eine koordinierte Abwehr zu ermöglichen.
Sophos Fusion und Sophos MDR: Was ist der Unterschied?
Fusion ist die Technik, MDR sind die Menschen.
Sophos Fusion sorgt dafür, dass alle Schutzlösungen zusammenarbeiten und automatisch reagieren. Sophos MDR ist ein Expertenteam, das rund um die Uhr auf Ihre IT schaut und dort eingreift, wo Automatik allein nicht reicht. Beides ergänzt sich: Die MDR-Analysten arbeiten mit den Daten aus Fusion und legen fest, wie weit das System selbstständig handeln darf.
Das System Sophos MDR
Der Service
Sophos Fusion: Alle Schutzkomponenten arbeiten als Einheit
Sophos Fusion ist die Weiterentwicklung von Sophos Central. Es verbindet alle Sophos-Lösungen in Ihrem Unternehmen, von Endpoint über Firewall bis E-Mail, zu einem gemeinsamen Abwehrsystem. Jede Komponente teilt ihre Erkenntnisse in Echtzeit mit allen anderen.
Fusion ist kein Zusatzprodukt und braucht keine eigene Lizenz. Sobald Sie eine Sophos-Lösung einsetzen, sind Sie Teil des Systems. Jede weitere Lösung macht den Schutz stärker.
So funktioniert das im Ernstfall
Ihre Vorteile mit Sophos Fusion
Unsere Sicherheitslösungen im Überblick
Jede Lösung schützt einen bestimmten Bereich Ihrer IT. Über Sophos Fusion arbeiten alle zusammen. Wir beraten Sie, welche Bausteine Ihr Unternehmen wirklich braucht, und setzen sie für Sie um.
Moderner Virenschutz für PCs, Laptops und Server. Er erkennt Schadsoftware und Ransomware mit KI, stoppt Verschlüsselungsversuche und stellt betroffene Dateien wieder her.
Erweitert den Endpoint-Schutz um Erkennung und Untersuchung. Es zeichnet auf, was auf den Geräten passiert, damit verdächtiges Verhalten erkannt, nachvollzogen und gezielt gestoppt werden kann.
Führt die Meldungen von Endpoint, Firewall, E-Mail, Cloud und Benutzerkonten zusammen. Aus vielen Einzelwarnungen entsteht ein zusammenhängendes Bild des Angriffs.
Sammelt die Protokolldaten Ihrer gesamten IT, auch von Systemen anderer Hersteller, an einer Stelle und macht sie durchsuchbar und auswertbar.
Sicherheitsexperten überwachen Ihre IT rund um die Uhr, greifen bei einem Angriff sofort ein und beseitigen die Bedrohung für Sie.
Sichert den Übergang zwischen Ihrem Firmennetz und dem Internet. Sie prüft den Datenverkehr, blockiert Angriffe und verbindet Standorte und Homeoffice sicher per VPN.
Schützt Mitarbeitende unabhängig vom Arbeitsort: mit gesichertem Browser, kontrolliertem Zugriff auf Firmenanwendungen (Zero Trust) und Schutz vor gefährlichen Websites.
Filtert Phishing, Spam, schädliche Anhänge und Links, bevor sie im Postfach landen. Erkennt auch Betrugsversuche wie gefälschte Zahlungsanweisungen der Geschäftsführung.
Zentral verwaltete WLAN-Access-Points, die Gäste- und Firmennetz sauber trennen und nur vertrauenswürdige Geräte ins Netz lassen.
Ransomware ist eines der größten Risiken für Unternehmen
Warum Unternehmen proaktive Maßnahmen ergreifen müssen
Die Folgen eines erfolgreichen Cyberangriffs können verheerend sein:
Um diesen Risiken entgegenzuwirken, ist eine professionelle IT-Sicherheitsstrategie unverzichtbar. Unternehmen müssen sich gegen Angriffe schützen und ihre Server, Netzwerke und E-Mail-Kommunikation absichern.
Sophos Managed Detection and Response
Um den wachsenden Bedrohungen effektiv zu begegnen, bietet Zöllner Office in Zusammenarbeit mit Sophos eine der besten Lösungen für umfassenden Schutz: Sophos Managed Detection and Response (MDR).
Was ist Sophos MDR?
Sophos MDR ist ein einzigartiger Service von globalen Cybersecurity-Experten, die IT-Umgebungen rund um die Uhr überwachen, Bedrohungen sofort erkennen, analysieren und in der Lage sind, diese auch zu beseitigen.
Das MDR-SOC (Security Operation Center) kombiniert dabei modernste Technologien mit erfahrenen Analystenteams um Bedrohungen proaktiv zu erkennen und abzuwehren.
Die Vorteile von Sophos MDR für Ihr Unternehmen
Haftungsrisiken eines Geschäftsführers bei Cyberangriffen und DSGVO
Mögliche Sanktionen und Folgen
Worauf Sie jetzt achten sollten
Eine widerstandsfähige Cyberabwehr muss mit KI-beschleunigten Bedrohungen Schritt halten und sowohl KI-gestützte als auch manuell gesteuerte Angriffe erkennen und stoppen können – bevor sie Ihren Geschäftsbetrieb beeinträchtigen.
Wie wir Sie unterstützen
Gemeinsam prüfen wir, ob Ihre bestehenden Sicherheitslösungen auf die Geschwindigkeit und Professionalität heutiger Angriffe ausgelegt sind – und ob sie Bedrohungen rechtzeitig erkennen und abwehren können.
Zöllner Office analysiert mit eigenen Cyber-Security Architekten und Ingenieuren die Ist-Situation Ihrer IT-Infrastruktur und berät Sie zu dem daraus resultieren Handlungsbedarf auf Basis des aktuellen Stands der Technik. Wir decken Ihre Schwachstellen auf und geben Handlungsempfehlungen, die Sie sofort umsetzen können, um einen bestmöglichen Schutz vor Cyberbedrohungen zu erhalten.
Kontaktieren Sie mich – gemeinsam finden wir heraus, wie gut Ihre Cyberabwehr aufgestellt ist.
Cyberabwehr prüfen lassenLassen Sie uns gemeinsam Ihre IT-Sicherheit stärken!
Kontaktieren Sie uns noch heute und erfahren Sie, wie wir Ihr Unternehmen vor Cyber-Bedrohungen schützen können.
Zöllner Office, Ihr Partner für professionelle Cyber-Security.
Wir sind ein erfahrener IT-Service-Dienstleister für mittelständische Kunden und kümmern uns um die komplette IT-Infrastruktur inklusive Telefonanlage. Neben der persönlichen Beratung und Konzeption gehören dazu auch die Beschaffung und Bereitstellung hochwertiger Hard- und Software sowie die Betreuung des laufenden Systems.
Von der detaillierten Analyse, Beratung, Planung bis zur Realisierung stehen Ihnen unsere erfahrenen Spezialisten kompetent zur Seite. Gemeinsam erarbeiten wir mit Ihnen individuelle IT-Service-Konzepte und unterstützen Sie langfristig als Servicepartner.
IT-Sicherheit
Der umfassende Schutz Ihrer IT-Infrastruktur ist essenziell. Durch Angriffe aus dem Netz können sensiblen Daten und Anwendungen gefährdet sein, die für Ihre Organisation von hoher Bedeutung sind. Wir analysieren Ihre IT-Sicherheitsstruktur und erstellen ein Konzept damit die IT-Sicherheit sichergestellt ist. Dabei decken wir Schwachstellen auf und schließen Sie durch High-End Security-Lösungen.
Managed IT-Service
Ihre IT ist ein Tool, das Sie in Ihren täglichen Aufgaben zuverlässig unterstützt. Ein Ausfall wäre fatal. Die Folgen: Arbeitsausfälle, hohe Kosten, Image-Schäden. Die ständige Überwachung und Aktualisierung Ihrer IT-Infrastruktur sowie die Datensicherung und Dokumentation nehmen jedoch viel Zeit und Kapital in Anspruch.
Die Lösung: Managed IT-Service! Damit Ihre IT-Prozesse reibungslos laufen und Sie störungsfrei und sicher arbeiten können, bieten wir Ihnen ein individuell auf Sie abgestimmtes IT-Service-Konzept. Wir kümmern uns vor Ort oder Remote um Ihre IT-Prozesse und helfen im Störungsfall. Dank Remote-Management-Tool können wir proaktiv handeln, noch bevor es in Ihrer IT zu Problemen kommt.
Wir haben die Lösung vor Ihrem Problem!
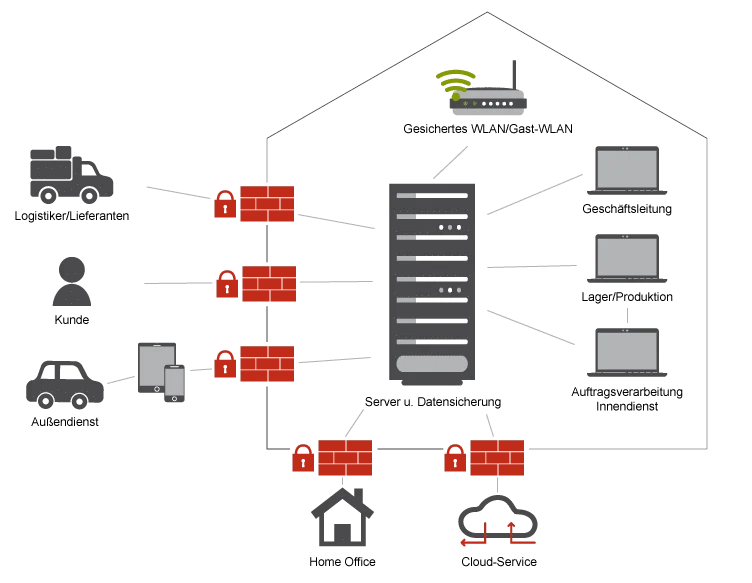
IT-Infrastruktur
Wir übernehmen die Planung und Realisierung Ihrer IT-Infrastruktur und tragen dafür Sorge, dass Ihre IT-Systeme für alle Nutzer- und Nutzergruppen reibungslos und zuverlässig funktionieren. Das bedeutet z.B. alle eingebundenen Rechner, Server und Geräte, die dazugehörige Betriebssoftware, Netzwerk, Cloud etc.
Gemeinsam erarbeiten wir eine auf Sie abgestimmte IT-Infrastruktur und bieten Ihnen langfristige Unterstützung als IT-Partner an.
Hard- und Software
Ihr Vorteil: Alles aus einer Hand. Für die Realisierung Ihrer IT-Projekte stehen wir Ihnen selbstverständlich auch bei der Auswahl passender Hardware kompetent und fachgerecht zur Seite.
Als langjähriger Partner der Wortmann AG bieten wir Ihnen hier Produkte Made in Germany: Die Eigenmarke TERRA umfasst Tablets, Notebooks, PCs, Workstations, Server, Storages, ThinClients und LCDs. Natürlich bieten wir Ihnen auch Produkte anderer namhafter Hersteller sowie Cloud Services an.

Fernwartung
Für die Fernwartung nutzen wir die Software pcvisit. Damit können wir Ihnen bei technischen Problemen direkt auf Ihrem Computer helfen.
Die Verbindung wird verschlüsselt übertragen. Der Datenschutz bleibt dabei gewährleistet. Sie starten die Fernwartung selbst und können die Verbindung jederzeit wieder beenden.
Ein dauerhafter Zugriff auf Ihren Computer wird durch das Kunden-Modul nicht eingerichtet.
Wir freuen uns auf Ihre Nachricht!
Möchten Sie Verwaltungskosten senken, Ihre Arbeitsprozesse beschleunigen und die Papierflut in Ihrem Unternehmen dauerhaft reduzieren? Wollen Sie Ihre geschäftsrelevanten Dokumente sicher digital archivieren und gleichzeitig dafür sorgen, dass wichtige Informationen jederzeit und ortsunabhängig verfügbar sind?
Was bedeutet Dokumentenmanagement wirklich?
Dokumentenmanagement beschreibt die strukturierte Erfassung, Verwaltung, Speicherung und Bereitstellung von Dokumenten in digitaler Form. Es ersetzt das klassische Papierarchiv und ermöglicht einen schnellen, gezielten Zugriff auf alle relevanten Unterlagen, ob Angebote, Rechnungen, Verträge oder technische Zeichnungen.
Die DMS-Lösung: DokuBit
DokuBit ist mehr als nur ein digitales Archiv: Es vereint drei zentrale Funktionen in einer integrierten Softwarelösung:
Ihre Vorteile mit DokuBit
Mit DokuBit managen, archivieren und bearbeiten Sie Ihre Dokumente einfach, sicher und jederzeit nachvollziehbar. Die Software ist modular aufgebaut und lässt sich problemlos in Ihre bestehenden Systeme integrieren. Das bedeutet für Sie:
- ✓Deutlich weniger Papierverbrauch
- ✓Zeit- und Kostenersparnis
- ✓Hohe Benutzerfreundlichkeit
- ✓Plattformunabhängiger Zugriff
- ✓Optimiert für mittelständische Unternehmen
- ✓Hervorragendes Preis-Leistungs-Verhältnis
Die E-Rechnung beim Dokumentenmanagement
Die E-Rechnung (elektronische Rechnung) gehört ganz selbstverständlich zum Dokumentenmanagement, weil sie ein integraler Bestandteil moderner, digitaler Geschäftsprozesse ist. Hier sind die wichtigsten Gründe dafür:
Die E-Rechnung ist ein geschäftsrelevantes Dokument
Wie jede Rechnung unterliegt auch die E-Rechnung rechtlichen und steuerlichen Anforderungen. Sie muss ordnungsgemäß archiviert, revisionssicher aufbewahrt und im Bedarfsfall schnell auffindbar sein, genau das leistet ein Dokumentenmanagementsystem (DMS).
Automatisierung und Workflow
Ein gutes DMS kann E-Rechnungen automatisch:
- empfangen (z. B. über ZUGFeRD oder XRechnung),
- auslesen (per OCR oder strukturierte Datenformate),
- prüfen (gegen Bestellungen, Lieferungen etc.),
- freigeben (über digitale Workflows),
- und schließlich archivieren (rechtskonform und digital).
Dadurch wird der gesamte Rechnungsprozess schneller, transparenter und fehlerfreier.
Gesetzliche Anforderungen
Gerade in Deutschland und der EU wird die E-Rechnung zunehmend zur Pflicht, etwa im öffentlichen Auftragswesen. Ohne ein strukturiertes Dokumentenmanagement sind Unternehmen nicht in der Lage, diese Anforderungen effizient umzusetzen.
Integration in bestehende Prozesse
Ein DMS verbindet die E-Rechnung nahtlos mit anderen Geschäftsprozessen:
- Buchhaltung (DATEV, ERP-Systeme),
- Einkauf (Bestellbezug, Lieferantenkommunikation),
- Controlling (Transparenz über offene Posten und Budgets).
Die E-Rechnung ist kein Sonderfall, sondern ein fester Bestandteil des digitalen Dokumentenflusses. Sie gehört daher untrennbar zum Dokumentenmanagement, sowohl aus technischer, organisatorischer als auch aus rechtlicher Sicht. Weitere Informationen zum Thema E-Rechnung finden Sie hier: E-Rechnungspflicht ab 2025
Senden Sie uns eine Nachricht!
Wir beraten Sie gern!
Mit uns treffen Sie beim Thema Bürotechnik die richtige Wahl! Wir bieten Ihnen verschiedene Optionen und intelligente Lösungen, die Ihre Arbeitsprozesse vereinfachen. Neben klassischen, technischen Geräten, wie Druck-, Scan- und Kopiertechnik oder interaktive Präsentationstechnik, beraten wir Sie zu cleveren Scan-Lösungen sowie ganzheitlichen, integrierten Managed Print Service Konzepten.
Damit Sie wirtschaftlich und funktional die besten Ergebnisse erreichen und Ihre Bürotechnik auf dem neuesten Stand bleibt, beraten wir Sie kompetent und setzen professionell um. Mit unserem Rundum-Service erhalten Sie von der individuellen Fachberatung über die Finanzierung bis hin zum Kundendienst alles, was Sie für eine sorgenfreien Büroalltag benötigen.
Das ist Ihre Chance auf mehr Nachhaltigkeit!
Erfahren Sie, wie Sie mit Epson Business-Tintenstrahldrucker mehr Nachhaltigkeit erreichen können!
Mehr erfahrenDruck-, Scan- und Kopierlösungen
Egal, ob Arbeitsplatzgerät oder eine ganze Geräteflotte, wir analysieren Ihre Prozesse und finden die passende Lösung für Sie. Als zertifizierter Partner für Multifunktionsgeräte, Drucker, Kopierer, Scanner, Plotter und Nachverarbeitungssysteme führen wir eine breite Auswahl an Produkten namhafter Hersteller. Darüber hinaus halten wir eine große Auswahl runderneuerter (refurbished) Systeme aus unserer Green-Line-Serie bereit, generalüberholt und zu einem top Preis-Leistungs-Verhältnis und zuverlässig wie ein Neugerät.
Wir haben die Technik, die zu Ihnen passt!
Egal, ob Drucker oder Multifunktionsgerät, Standard- oder Großformat, Tinte oder Laser, bei uns erhalten Sie nicht nur die passenden Geräte, sondern auch das Zubehör und die Verbrauchmaterialien. Als zertifizierter Partner der Hersteller Epson und Sharp beraten wir Sie individuell vor dem Kauf und unterstützen Sie bei der Installation und Wartung über den Kaufabschluss hinaus. Wir bieten Ihnen unseren Rundum-Service mit attraktiven Wartungsverträgen und Finanzierungsmöglichkeiten.
Modular, einfach und individuell.
Vereinfachen Sie unternehmensweit die Bedienung und Administration Ihrer Multifunktionsgeräte und erleichtern Sie sich tägliche Arbeitsabläufe mit einer Vielzahl von komfortablen Werkzeugen. Managed Print Service wird endlich einfach! Dank modularem Aufbau bieten wir Ihnen eine passgenaue und individuelle MPS-Lösung.

Einfach Scannen, fertig!
Kosten und Aufwand entstehen vor allem bei der Verwaltung und Weiterverarbeitung von Dokumenten. Wir zeigen Ihnen, wie Sie Dokumente optimal scannen und genau da erfassen, wo Sie sie brauchen. Mit unseren integrierten Scanlösungen optimieren Sie Ihre Prozesse, erleichtern Ihren Arbeitsalltag und schaffen Ordnung. Natürlich erhalten Sie bei uns auch die passende Hardware. So sparen Sie Zeit und Kosten.
Drucken ohne Wärme
Epson Business-Tintenstrahldrucker bringen die Tinte per Piezo-Element aufs Papier, ganz ohne Hitze. Es gibt keine Aufwärmphase, die erste Seite liegt schneller im Ausgabefach. Laserdrucker verbrauchen zum Drucken etwa achtmal mehr Strom. Weniger Verschleißteile bedeuten außerdem weniger Wartung und weniger Ausfallzeiten.
Persönlicher Service: kompetent und zuverlässig
Wenn´s mal klemmt, sind wir zur Stelle. Unsere werksgeschulten Servicetechniker kümmern sich stets um den reibungslosen Betrieb Ihrer Bürotechnik. Professionalität und Kompetenz stehen an erster Stelle. Unsere Partner, führende Hard- und Softwarehersteller, schulen unsere technischen Mitarbeiter regelmäßig. Das garantiert eine fortlaufend hohe Service-Qualität bei Installation, Wartung und Reparatur.
Kontaktieren Sie uns. Wir beraten Sie gern.
Optimieren Sie Ihre Arbeitsumgebung für mehr Mitarbeitermotivation und Produktivität.
Ein ergonomisch gestaltetes Büro ist entscheidend für die Steigerung der Leistungsfähigkeit und Motivation Ihrer Mitarbeiter. Da die meisten Menschen einen Großteil ihres Tages am Arbeitsplatz verbringen ist es wichtig, diesen Raum optimal auszurichten.
Bei Zöllner Büro-& IT Systeme, Ihrem Experten für individuelle Büro- und Objekteinrichtungen, finden Sie eine umfangreiche Auswahl an modernen und innovativen Produkten von renommierten Herstellern. Entdecken Sie bei uns alles, was Sie benötigen, um Ihren Arbeitsplatz nicht nur funktional, sondern auch komfortabel zu gestalten.
Kompetente Beratung, maßgeschneiderte Planung und schnelle Realisierung für Ihre Büroeinrichtung.
Unsere Experten bieten Ihnen fachmännische und persönliche Beratung für Ihre Büroeinrichtung. Wir planen nach Maß und berücksichtigen dabei Ihre individuellen Anforderungen. Unser Service beinhaltet auch die fachgerechte und schnelle Montage Ihrer neuen Büromöbel.
Ergonomie, Gesundheit & Wohlbefinden
Ergonomie am Arbeitsplatz. Mehr Bewegung für Ihre Gesundheit!
Bewegungsmangel und starre Sitzhaltungen sind häufige Ursachen für Rückenleiden. Moderne Büroplanung kann diesem Problem aktiv entgegenwirken. Ergonomische Arbeitsplatzgestaltung fördert nachhaltig Ihre Leistungsfähigkeit und Gesundheit.
Mit unseren Lösungen schaffen Sie gesunde Arbeitswelten. Dynamische Sitzmöbel und ergonomische Steh-Sitz-Lösungen bekannter Marken unterstützen mehr Bewegung im Alltag und beugen aktiv Beschwerden vor.
Wir beraten Sie gern ausführlich zu diesem Thema.
Akustische Lösungen für mehr Flexibilität!
Moderne Büroarbeitsplätze fordern mehr Raum für Kreativität, Flexibilität und viel Platz für Kommunikation. In den offen gestalteten Bürolandschaften kommt jedoch häufig ein Problem besonders zum Tragen: Lärm. Die Auswirkungen von Lärm werden jedoch häufig unterschätzt.
Um die akustische Raumsituation zu verbessern, setzen wir schallabsorbierende Elemente aus echter Schweizer Schafschurwolle ein: WOOPIES! Diese Innovation kann noch viel mehr als „nur“ den Lärm schlucken!
Optimale Arbeitsplatzbeleuchtung für mehr Wohlbefinden!
Eine schlechte Arbeitsplatzbeleuchtung beeinflusst unsere Motivation, Konzentration und Leistungsfähigkeit negativ. Müdigkeit, Konzentrationsmangel oder Kopfschmerzen sind die Folgen. Doch was ist optimal?
Aus ergonomischer Sicht ist gesunder Mix aus Tageslicht, indirekter und direkter Beleuchtung plus Arbeitsplatzleuchte empfehlenswert. Ein so optimiertes Lichtkonzept trägt erheblich zum Wohlbefinden der Mitarbeiter bei und wirkt sich positiv auf die Leistungsbereitschaft aus.
Professionelle Einrichtungsleistungen
Maßgeschneiderte Konzepte für Ihren Arbeitsplatz
Wir bieten individuelle Lösungen für repräsentative Empfänge, ergonomische Büromöbel und Konferenzräume. Erhalten Sie individuelle Konzepte mit hochwertigen Produkten, perfekt abgestimmt auf Ihre Bedürfnisse und Vorstellungen.
Beratung für effektive Arbeitsräume
Wir orientieren uns an den Bedürfnissen und Wünschen unserer Kunden. In einer ganzheitlichen Beratung legen wir besonderen Wert auf Ergonomie, Akustik, Licht, Nachhaltigkeit, Wirtschaftlichkeit und der Einhaltung gesetzlicher Vorgaben. Gemeinsam mit Ihnen erarbeiten wir maßgeschneiderte Lösungsvorschläge.
Lieferung und Montage
Unsere Montageprofis liefern schnell, zuverlässig und stellen Ihre Einrichtung fachgerecht auf. Dank umfassender Kenntnisse, fachgerechter Schulung und langjähriger Routine werden wir höchsten Ansprüchen gerecht.

Planung nach Maß!
Wir beraten Sie ausgiebig vor Ort oder in unseren Ausstellungsräumen und entwickeln anschließend ein auf Sie zugeschnittenes Einrichtungskonzept nach Ihren individuellen Ideen und Anforderungen.
- ✓Beratung und Aufmaß vor Ort
- ✓Analyse vorhandener Einrichtungen und Arbeitsabläufe
- ✓Grundriss-Planungen
- ✓Vollständige 3D-Raumplanungen
- ✓Visualisierung in fotorealistischer Qualität
Wir freuen uns auf Ihre Nachricht!
Bei uns erhalten Sie alles für den täglichen Büro- und Geschäftsbedarf. Wählen Sie aus über 50.000 Artikeln, die direkt ab Lager lieferbar sind. Klassisch per Katalogbestellung oder über unseren Online-Shop. Die Lieferung erfolgt innerhalb von 24 Stunden (Verfügbarkeit vorausgesetzt).
Für eine reibungslose Büroorganisation bieten wir Ihnen ein umfangreiches Sortiment: Von Schreibtischzubehör über Büromaschinen, Toner und Papiere bis hin zu EDV-Zubehör und Hygieneartikeln. Abgerundet wird unser Angebot mit preisgünstigen Eigenmarkenprodukten, natürlich ohne dabei auf Qualität zu verzichten! Vorteile, die sich auszahlen.
Kundenservice wird bei uns groß geschrieben. Wir begleiten Sie von der Bestellung bis zur Lieferung immer persönlich und zuverlässig.
Wir sind büroprofi!
Was uns so besonders macht? Persönliche Betreuung, Top-Service und eine Auswahl, die nichts zu wünschen übrig lässt. Lassen Sie sich überzeugen!
- ✓Persönliche Betreuung für Sie durch persönliche Ansprechpartner
- ✓Wir sind echte Menschen und Unternehmer mit Verantwortung, genau wie Sie
- ✓Zuverlässiger und partnerschaftlicher Umgang
- ✓In der Region für die Region, für Sie vor Ort!
Online-Shop
Bestellen Sie bequem über unseren Onlineshop. 24 Stunden täglich, 365 Tage im Jahr.
- ✓Lieferservice schnell & zuverlässig
- ✓Top verpackt & kommissioniert
- ✓Sonderbeschaffung & Beratung
- ✓Faire Preise und attraktive Angebote
- ✓Schreibtischbelieferung
- ✓Top-Markenartikel oder unsere Eigenmarke Q-Connect
- ✓Alles fürs Büro aus einer Hand, vom Kopierpapier bis zu den Kaffeebohnen
- ✓Benutzer-/Kostenstellenverwaltung inkl. individueller Benutzerrechte
- ✓Digitaler Blätterkatalog
Registrieren & profitieren
Als registrierter Benutzer profitieren Sie von vielen Zusatzfunktionen und aktuellen Angeboten.
- ✓Einfachere Bestellverfolgung
- ✓Schnellerer Bestellvorgang
- ✓Merk- und Vergleichslisten
- ✓Anlegen und Verwalten eines eigenen Adressbuchs
- ✓Überblick über all Ihre Bestellungen
- ✓Schneller Zugriff auf gespeicherte Produkte in Ihrem Warenkorb
Kontaktieren Sie uns. Wir beraten Sie gern.
In der heutigen Geschäftswelt ist der direkte Kontakt mit Kunden über verschiedene Kanäle ein entscheidender Wettbewerbsfaktor. Chatbots bieten hier eine moderne Lösung, um Kundenanfragen in Echtzeit zu beantworten, Wartezeiten zu minimieren und Serviceprozesse zu optimieren.
Effizienz und Skalierbarkeit durch Automatisierung
Ein wesentlicher Vorteil von Chatbots liegt in ihrer Fähigkeit, Wiederholungsanfragen automatisiert und schnell zu bearbeiten. Sie können einfache Fragen zu Produkten, Dienstleistungen oder Terminen beantworten und so häufige, zeitintensive Aufgaben abdecken. Dies führt zu einer spürbaren Entlastung der Kundendienstmitarbeiter und ermöglicht es ihnen, sich auf komplexere Anliegen zu konzentrieren. Darüber hinaus lässt sich der Chatbot problemlos skalieren, egal ob bei einem plötzlichen Anstieg des Anfragevolumens oder bei der Erweiterung des Geschäftsbereichs.
Botario: Intuitive Chatbot-Lösungen aus einer Hand
Die Plattform botario, als Teil der NFON-Gruppe, steht für innovative und leistungsstarke Chatbot-Lösungen. Dank einer intuitiven Drag-and-Drop-Oberfläche können Chatbots ohne umfangreiche Programmierkenntnisse erstellt und individuell an die Bedürfnisse des Unternehmens angepasst werden.
Botario bietet dabei nicht nur ein reaktionsschnelles und mehrsprachiges System, sondern auch nahtlose Integrationen in bestehende IT-Strukturen wie CRM- oder ERP-Systeme. So kann der Chatbot beispielsweise personalisierte Antworten anhand von Kundendaten liefern und damit die Kundenzufriedenheit weiter steigern. Die Umsetzung erfolgt unter höchsten Datenschutzstandards, dank deutschem Hosting und On-Premise-Optionen, die auch bei sensiblen Daten höchste Sicherheit garantieren.
Zöllner Office: Ihr kompetenter Ansprechpartner für Chatbots
Als offizieller Partner von NFON und Botario ist Zöllner Office der ideale Ansprechpartner, wenn es um die Implementierung intelligenter Chatbot-Lösungen in Ihrem Unternehmen geht. Wir beraten und unterstützen Sie bei der Konzeption, Integration und kontinuierlichen Optimierung Ihrer Kommunikationsprozesse. Mit unserem Know-how über moderne Cloud-Telefonanlagen und IT-Systemintegration realisieren wir Lösungen, die passgenau auf Ihre Geschäftsanforderungen abgestimmt sind.
Die Einführung eines Chatbots eröffnet Ihrem Unternehmen die Chance, Prozesse zu automatisieren, den Kundenservice nachhaltig zu verbessern und dabei Kosten und Ressourcen effizient einzusetzen. Mit den Chatbot-Lösungen von Botario und der Unterstützung von Zöllner Office sind Sie bestens gerüstet für die Herausforderungen der digitalen Kommunikation, heute und in der Zukunft.
KI Anwendungen
Entdecken Sie, wie Künstliche Intelligenz Büroprozesse revolutioniert. Erfahren Sie, wie Sie mit KI effizienter, schneller und zukunftssicher arbeiten. Jetzt informieren oder kostenlos beraten lassen!
→Mehr erfahrenCloud-Telefonanlagen
Ein zentraler Vorteil von Cloud-Telefonanlagen (Beispiel Cloudya) ist ihre hohe Flexibilität, da sie sich schnell an neue Anforderungen anpassen lassen und ortsunabhängiges Arbeiten ermöglichen.
→Mehr erfahrenVoicebots
Ein zentraler Vorteil von Voicebots ist ihre Fähigkeit, telefonische Kundenanfragen automatisiert, schnell und rund um die Uhr zu bearbeiten, und so den Kundenservice effizient zu entlasten.
→Mehr erfahrenSie wünschen eine Beratung?
Sie möchten sich gern von uns beraten lassen? Kontaktieren Sie uns per E-Mail info@buero-zoellner.de. Gern rufen wir Sie kostenfrei zurück.
Datenschutzerklärung
1. Datenschutz auf einen Blick
Allgemeine Hinweise
Die folgenden Hinweise geben einen einfachen Überblick darüber, was mit Ihren personenbezogenen Daten passiert, wenn Sie diese Website besuchen. Personenbezogene Daten sind alle Daten, mit denen Sie persönlich identifiziert werden können. Ausführliche Informationen zum Thema Datenschutz entnehmen Sie unserer unter diesem Text aufgeführten Datenschutzerklärung.
Datenerfassung auf dieser Website
Wer ist verantwortlich für die Datenerfassung auf dieser Website?
Die Datenverarbeitung auf dieser Website erfolgt durch den Websitebetreiber. Dessen Kontaktdaten können Sie dem Abschnitt „Hinweis zur verantwortlichen Stelle“ in dieser Datenschutzerklärung entnehmen.
Wie erfassen wir Ihre Daten?
Ihre Daten werden zum einen dadurch erhoben, dass Sie uns diese mitteilen. Hierbei kann es sich z. B. um Daten handeln, die Sie in ein Kontaktformular eingeben.
Andere Daten werden automatisch oder nach Ihrer Einwilligung beim Besuch der Website durch unsere IT-Systeme erfasst. Das sind vor allem technische Daten (z. B. Internetbrowser, Betriebssystem oder Uhrzeit des Seitenaufrufs). Die Erfassung dieser Daten erfolgt automatisch, sobald Sie diese Website betreten.
Wofür nutzen wir Ihre Daten?
Ein Teil der Daten wird erhoben, um eine fehlerfreie Bereitstellung der Website zu gewährleisten. Andere Daten können zur Analyse Ihres Nutzerverhaltens verwendet werden. Sofern über die Website Verträge geschlossen oder angebahnt werden können, werden die übermittelten Daten auch für Vertragsangebote, Bestellungen oder sonstige Auftragsanfragen verarbeitet.
Welche Rechte haben Sie bezüglich Ihrer Daten?
Sie haben jederzeit das Recht, unentgeltlich Auskunft über Herkunft, Empfänger und Zweck Ihrer gespeicherten personenbezogenen Daten zu erhalten. Sie haben außerdem ein Recht, die Berichtigung oder Löschung dieser Daten zu verlangen. Wenn Sie eine Einwilligung zur Datenverarbeitung erteilt haben, können Sie diese Einwilligung jederzeit für die Zukunft widerrufen. Außerdem haben Sie das Recht, unter bestimmten Umständen die Einschränkung der Verarbeitung Ihrer personenbezogenen Daten zu verlangen. Des Weiteren steht Ihnen ein Beschwerderecht bei der zuständigen Aufsichtsbehörde zu.
Hierzu sowie zu weiteren Fragen zum Thema Datenschutz können Sie sich jederzeit an uns wenden.
Analyse-Tools und Tools von Drittanbietern
Beim Besuch dieser Website kann Ihr Surf-Verhalten statistisch ausgewertet werden. Das geschieht vor allem mit sogenannten Analyseprogrammen.
Detaillierte Informationen zu diesen Analyseprogrammen finden Sie in der folgenden Datenschutzerklärung.
2. Hosting
Wir hosten die Inhalte unserer Website bei folgendem Anbieter:
IONOS
Anbieter ist die IONOS SE, Elgendorfer Str. 57, 56410 Montabaur (nachfolgend IONOS). Wenn Sie unsere Website besuchen, erfasst IONOS verschiedene Logfiles inklusive Ihrer IP-Adressen. Details entnehmen Sie der Datenschutzerklärung von IONOS: https://www.ionos.de/terms-gtc/terms-privacy.
Die Verwendung von IONOS erfolgt auf Grundlage von Art. 6 Abs. 1 lit. f DSGVO. Wir haben ein berechtigtes Interesse an einer möglichst zuverlässigen Darstellung unserer Website. Sofern eine entsprechende Einwilligung abgefragt wurde, erfolgt die Verarbeitung ausschließlich auf Grundlage von Art. 6 Abs. 1 lit. a DSGVO und § 25 Abs. 1 TDDDG, soweit die Einwilligung die Speicherung von Cookies oder den Zugriff auf Informationen im Endgerät des Nutzers (z. B. Device-Fingerprinting) im Sinne des TDDDG umfasst. Die Einwilligung ist jederzeit widerrufbar.
Auftragsverarbeitung
Wir haben einen Vertrag über Auftragsverarbeitung (AVV) zur Nutzung des oben genannten Dienstes geschlossen. Hierbei handelt es sich um einen datenschutzrechtlich vorgeschriebenen Vertrag, der gewährleistet, dass dieser die personenbezogenen Daten unserer Websitebesucher nur nach unseren Weisungen und unter Einhaltung der DSGVO verarbeitet.
3. Allgemeine Hinweise und Pflichtinformationen
Datenschutz
Die Betreiber dieser Seiten nehmen den Schutz Ihrer persönlichen Daten sehr ernst. Wir behandeln Ihre personenbezogenen Daten vertraulich und entsprechend den gesetzlichen Datenschutzvorschriften sowie dieser Datenschutzerklärung.
Wenn Sie diese Website benutzen, werden verschiedene personenbezogene Daten erhoben. Personenbezogene Daten sind Daten, mit denen Sie persönlich identifiziert werden können. Die vorliegende Datenschutzerklärung erläutert, welche Daten wir erheben und wofür wir sie nutzen. Sie erläutert auch, wie und zu welchem Zweck das geschieht.
Wir weisen darauf hin, dass die Datenübertragung im Internet (z. B. bei der Kommunikation per E-Mail) Sicherheitslücken aufweisen kann. Ein lückenloser Schutz der Daten vor dem Zugriff durch Dritte ist nicht möglich.
Hinweis zur verantwortlichen Stelle
Die verantwortliche Stelle für die Datenverarbeitung auf dieser Website ist:
Zöllner Büro- & IT-Systeme GmbH
Burgstraße 1
04910 Elsterwerda
Vertreten durch:
Peter Gemander
Kontakt:
Telefon: +49 3533 4807-0
Telefax: +49 3533 4807-20
E-Mail: info@buero-zoellner.de
Speicherdauer
Soweit innerhalb dieser Datenschutzerklärung keine speziellere Speicherdauer genannt wurde, verbleiben Ihre personenbezogenen Daten bei uns, bis der Zweck für die Datenverarbeitung entfällt. Wenn Sie ein berechtigtes Löschersuchen geltend machen oder eine Einwilligung zur Datenverarbeitung widerrufen, werden Ihre Daten gelöscht, sofern wir keine anderen rechtlich zulässigen Gründe für die Speicherung Ihrer personenbezogenen Daten haben (z. B. steuer- oder handelsrechtliche Aufbewahrungsfristen); im letztgenannten Fall erfolgt die Löschung nach Fortfall dieser Gründe.
Allgemeine Hinweise zu den Rechtsgrundlagen der Datenverarbeitung auf dieser Website
Sofern Sie in die Datenverarbeitung eingewilligt haben, verarbeiten wir Ihre personenbezogenen Daten auf Grundlage von Art. 6 Abs. 1 lit. a DSGVO bzw. Art. 9 Abs. 2 lit. a DSGVO, sofern besondere Datenkategorien nach Art. 9 Abs. 1 DSGVO verarbeitet werden. Im Falle einer ausdrücklichen Einwilligung in die Übertragung personenbezogener Daten in Drittstaaten erfolgt die Datenverarbeitung außerdem auf Grundlage von Art. 49 Abs. 1 lit. a DSGVO. Sofern Sie in die Speicherung von Cookies oder in den Zugriff auf Informationen in Ihr Endgerät (z. B. via Device-Fingerprinting) eingewilligt haben, erfolgt die Datenverarbeitung zusätzlich auf Grundlage von § 25 Abs. 1 TDDDG. Die Einwilligung ist jederzeit widerrufbar. Sind Ihre Daten zur Vertragserfüllung oder zur Durchführung vorvertraglicher Maßnahmen erforderlich, verarbeiten wir Ihre Daten auf Grundlage des Art. 6 Abs. 1 lit. b DSGVO. Des Weiteren verarbeiten wir Ihre Daten, sofern diese zur Erfüllung einer rechtlichen Verpflichtung erforderlich sind, auf Grundlage von Art. 6 Abs. 1 lit. c DSGVO. Die Datenverarbeitung kann ferner auf Grundlage unseres berechtigten Interesses nach Art. 6 Abs. 1 lit. f DSGVO erfolgen. Über die jeweils im Einzelfall einschlägigen Rechtsgrundlagen wird in den folgenden Absätzen dieser Datenschutzerklärung informiert.
Datenschutzbeauftragter
Wir haben einen Datenschutzbeauftragten benannt.
Gesetzlich vorgeschriebener Datenschutzbeauftragte
Wir haben für unser Unternehmen einen Datenschutzbeauftragten bestellt:
IfDDS GmbH, Strehlener Str. 14 in 01069 Dresden.
E-Mail: datenschutz@buero-zoellner.de
Empfänger von personenbezogenen Daten
Im Rahmen unserer Geschäftstätigkeit arbeiten wir mit verschiedenen externen Stellen zusammen. Dabei ist teilweise auch eine Übermittlung von personenbezogenen Daten an diese externen Stellen erforderlich. Wir geben personenbezogene Daten nur dann an externe Stellen weiter, wenn dies im Rahmen einer Vertragserfüllung erforderlich ist, wenn wir gesetzlich hierzu verpflichtet sind (z. B. Weitergabe von Daten an Steuerbehörden), wenn wir ein berechtigtes Interesse nach Art. 6 Abs. 1 lit. f DSGVO an der Weitergabe haben oder wenn eine sonstige Rechtsgrundlage die Datenweitergabe erlaubt. Beim Einsatz von Auftragsverarbeitern geben wir personenbezogene Daten unserer Kunden nur auf Grundlage eines gültigen Vertrags über Auftragsverarbeitung weiter. Im Falle einer gemeinsamen Verarbeitung wird ein Vertrag über gemeinsame Verarbeitung geschlossen.
Widerruf Ihrer Einwilligung zur Datenverarbeitung
Viele Datenverarbeitungsvorgänge sind nur mit Ihrer ausdrücklichen Einwilligung möglich. Sie können eine bereits erteilte Einwilligung jederzeit widerrufen. Die Rechtmäßigkeit der bis zum Widerruf erfolgten Datenverarbeitung bleibt vom Widerruf unberührt.
Widerspruchsrecht gegen die Datenerhebung in besonderen Fällen sowie gegen Direktwerbung (Art. 21 DSGVO)
WENN DIE DATENVERARBEITUNG AUF GRUNDLAGE VON ART. 6 ABS. 1 LIT. E ODER F DSGVO ERFOLGT, HABEN SIE JEDERZEIT DAS RECHT, AUS GRÜNDEN, DIE SICH AUS IHRER BESONDEREN SITUATION ERGEBEN, GEGEN DIE VERARBEITUNG IHRER PERSONENBEZOGENEN DATEN WIDERSPRUCH EINZULEGEN; DIES GILT AUCH FÜR EIN AUF DIESE BESTIMMUNGEN GESTÜTZTES PROFILING. DIE JEWEILIGE RECHTSGRUNDLAGE, AUF DENEN EINE VERARBEITUNG BERUHT, ENTNEHMEN SIE DIESER DATENSCHUTZERKLÄRUNG. WENN SIE WIDERSPRUCH EINLEGEN, WERDEN WIR IHRE BETROFFENEN PERSONENBEZOGENEN DATEN NICHT MEHR VERARBEITEN, ES SEI DENN, WIR KÖNNEN ZWINGENDE SCHUTZWÜRDIGE GRÜNDE FÜR DIE VERARBEITUNG NACHWEISEN, DIE IHRE INTERESSEN, RECHTE UND FREIHEITEN ÜBERWIEGEN ODER DIE VERARBEITUNG DIENT DER GELTENDMACHUNG, AUSÜBUNG ODER VERTEIDIGUNG VON RECHTSANSPRÜCHEN (WIDERSPRUCH NACH ART. 21 ABS. 1 DSGVO).
WERDEN IHRE PERSONENBEZOGENEN DATEN VERARBEITET, UM DIREKTWERBUNG ZU BETREIBEN, SO HABEN SIE DAS RECHT, JEDERZEIT WIDERSPRUCH GEGEN DIE VERARBEITUNG SIE BETREFFENDER PERSONENBEZOGENER DATEN ZUM ZWECKE DERARTIGER WERBUNG EINZULEGEN; DIES GILT AUCH FÜR DAS PROFILING, SOWEIT ES MIT SOLCHER DIREKTWERBUNG IN VERBINDUNG STEHT. WENN SIE WIDERSPRECHEN, WERDEN IHRE PERSONENBEZOGENEN DATEN ANSCHLIESSEND NICHT MEHR ZUM ZWECKE DER DIREKTWERBUNG VERWENDET (WIDERSPRUCH NACH ART. 21 ABS. 2 DSGVO).
Beschwerderecht bei der zuständigen Aufsichtsbehörde
Im Falle von Verstößen gegen die DSGVO steht den Betroffenen ein Beschwerderecht bei einer Aufsichtsbehörde, insbesondere in dem Mitgliedstaat ihres gewöhnlichen Aufenthalts, ihres Arbeitsplatzes oder des Orts des mutmaßlichen Verstoßes zu. Das Beschwerderecht besteht unbeschadet anderweitiger verwaltungsrechtlicher oder gerichtlicher Rechtsbehelfe.
Recht auf Datenübertragbarkeit
Sie haben das Recht, Daten, die wir auf Grundlage Ihrer Einwilligung oder in Erfüllung eines Vertrags automatisiert verarbeiten, an sich oder an einen Dritten in einem gängigen, maschinenlesbaren Format aushändigen zu lassen. Sofern Sie die direkte Übertragung der Daten an einen anderen Verantwortlichen verlangen, erfolgt dies nur, soweit es technisch machbar ist.
Auskunft, Berichtigung und Löschung
Sie haben im Rahmen der geltenden gesetzlichen Bestimmungen jederzeit das Recht auf unentgeltliche Auskunft über Ihre gespeicherten personenbezogenen Daten, deren Herkunft und Empfänger und den Zweck der Datenverarbeitung und ggf. ein Recht auf Berichtigung oder Löschung dieser Daten. Hierzu sowie zu weiteren Fragen zum Thema personenbezogene Daten können Sie sich jederzeit an uns wenden.
Recht auf Einschränkung der Verarbeitung
Sie haben das Recht, die Einschränkung der Verarbeitung Ihrer personenbezogenen Daten zu verlangen. Hierzu können Sie sich jederzeit an uns wenden. Das Recht auf Einschränkung der Verarbeitung besteht in folgenden Fällen:
- Wenn Sie die Richtigkeit Ihrer bei uns gespeicherten personenbezogenen Daten bestreiten, benötigen wir in der Regel Zeit, um dies zu überprüfen. Für die Dauer der Prüfung haben Sie das Recht, die Einschränkung der Verarbeitung Ihrer personenbezogenen Daten zu verlangen.
- Wenn die Verarbeitung Ihrer personenbezogenen Daten unrechtmäßig geschah/geschieht, können Sie statt der Löschung die Einschränkung der Datenverarbeitung verlangen.
- Wenn wir Ihre personenbezogenen Daten nicht mehr benötigen, Sie sie jedoch zur Ausübung, Verteidigung oder Geltendmachung von Rechtsansprüchen benötigen, haben Sie das Recht, statt der Löschung die Einschränkung der Verarbeitung Ihrer personenbezogenen Daten zu verlangen.
- Wenn Sie einen Widerspruch nach Art. 21 Abs. 1 DSGVO eingelegt haben, muss eine Abwägung zwischen Ihren und unseren Interessen vorgenommen werden. Solange noch nicht feststeht, wessen Interessen überwiegen, haben Sie das Recht, die Einschränkung der Verarbeitung Ihrer personenbezogenen Daten zu verlangen.
Wenn Sie die Verarbeitung Ihrer personenbezogenen Daten eingeschränkt haben, dürfen diese Daten – von ihrer Speicherung abgesehen – nur mit Ihrer Einwilligung oder zur Geltendmachung, Ausübung oder Verteidigung von Rechtsansprüchen oder zum Schutz der Rechte einer anderen natürlichen oder juristischen Person oder aus Gründen eines wichtigen öffentlichen Interesses der Europäischen Union oder eines Mitgliedstaats verarbeitet werden.
SSL- bzw. TLS-Verschlüsselung
Diese Seite nutzt aus Sicherheitsgründen und zum Schutz der Übertragung vertraulicher Inhalte, wie zum Beispiel Bestellungen oder Anfragen, die Sie an uns als Seitenbetreiber senden, eine SSL- bzw. TLS-Verschlüsselung. Eine verschlüsselte Verbindung erkennen Sie daran, dass die Adresszeile des Browsers von „http://“ auf „https://“ wechselt und an dem Schloss-Symbol in Ihrer Browserzeile.
Wenn die SSL- bzw. TLS-Verschlüsselung aktiviert ist, können die Daten, die Sie an uns übermitteln, nicht von Dritten mitgelesen werden.
4. Datenerfassung auf dieser Website
Server-Log-Dateien
Der Provider der Seiten erhebt und speichert automatisch Informationen in so genannten Server-Log-Dateien, die Ihr Browser automatisch an uns übermittelt. Dies sind:
- Browsertyp und Browserversion
- verwendetes Betriebssystem
- Referrer URL
- Hostname des zugreifenden Rechners
- Uhrzeit der Serveranfrage
- IP-Adresse
Eine Zusammenführung dieser Daten mit anderen Datenquellen wird nicht vorgenommen.
Die Erfassung dieser Daten erfolgt auf Grundlage von Art. 6 Abs. 1 lit. f DSGVO. Der Websitebetreiber hat ein berechtigtes Interesse an der technisch fehlerfreien Darstellung und der Optimierung seiner Website – hierzu müssen die Server-Log-Files erfasst werden.
Kontaktformular
Wenn Sie uns per Kontaktformular Anfragen zukommen lassen, werden Ihre Angaben aus dem Anfrageformular inklusive der von Ihnen dort angegebenen Kontaktdaten zwecks Bearbeitung der Anfrage und für den Fall von Anschlussfragen bei uns gespeichert. Diese Daten geben wir nicht ohne Ihre Einwilligung weiter.
Die Verarbeitung dieser Daten erfolgt auf Grundlage von Art. 6 Abs. 1 lit. b DSGVO, sofern Ihre Anfrage mit der Erfüllung eines Vertrags zusammenhängt oder zur Durchführung vorvertraglicher Maßnahmen erforderlich ist. In allen übrigen Fällen beruht die Verarbeitung auf unserem berechtigten Interesse an der effektiven Bearbeitung der an uns gerichteten Anfragen (Art. 6 Abs. 1 lit. f DSGVO) oder auf Ihrer Einwilligung (Art. 6 Abs. 1 lit. a DSGVO) sofern diese abgefragt wurde; die Einwilligung ist jederzeit widerrufbar.
Die von Ihnen im Kontaktformular eingegebenen Daten verbleiben bei uns, bis Sie uns zur Löschung auffordern, Ihre Einwilligung zur Speicherung widerrufen oder der Zweck für die Datenspeicherung entfällt (z. B. nach abgeschlossener Bearbeitung Ihrer Anfrage). Zwingende gesetzliche Bestimmungen – insbesondere Aufbewahrungsfristen – bleiben unberührt.
Support-Formular und Ticketsystem
Für Service- und Supportanfragen stellen wir auf unserer Website ein Support-Formular bereit. Die dort eingegebenen Angaben werden verschlüsselt (TLS/HTTPS) an unser Ticketsystem übermittelt und dort als Supportanfrage (Ticket) gespeichert. Wir nutzen dafür die Software Zammad, die wir selbst auf einem Server der IONOS SE, Elgendorfer Str. 57, 56410 Montabaur, betreiben. Mit IONOS haben wir einen Vertrag über Auftragsverarbeitung (AVV) geschlossen; IONOS verarbeitet die Daten nur nach unseren Weisungen und unter Einhaltung der DSGVO. Eine Weitergabe an den Hersteller der Software oder an sonstige Dritte findet nicht statt.
Verarbeitet werden: Vorname, Nachname, E-Mail-Adresse, Firma, gewählter Produktbereich, Betreff und Nachricht sowie freiwillig Telefonnummer, Anlagen- bzw. Gerätenummer und von Ihnen hochgeladene Dateianhänge. Ohne die Pflichtangaben können wir Ihre Anfrage nicht bearbeiten. Über das Ticketsystem erhalten Sie außerdem E-Mails zum Bearbeitungsstand Ihrer Anfrage.
Die Verarbeitung erfolgt auf Grundlage von Art. 6 Abs. 1 lit. b DSGVO, sofern Ihre Anfrage mit der Erfüllung eines Vertrags zusammenhängt oder zur Durchführung vorvertraglicher Maßnahmen erforderlich ist. In allen übrigen Fällen beruht die Verarbeitung auf unserem berechtigten Interesse an der effektiven Bearbeitung der an uns gerichteten Anfragen (Art. 6 Abs. 1 lit. f DSGVO).
Zum Schutz vor Missbrauch und automatisierten Spam-Einsendungen verwenden wir eine einfache Rechenaufgabe und ein für Menschen unsichtbares Prüffeld. Zusätzlich wird Ihre IP-Adresse kurzzeitig gespeichert, um die Anzahl der Einsendungen pro Minute zu begrenzen; sie wird anschließend automatisch gelöscht. Hierfür werden keine Cookies gesetzt und keine Dienste Dritter eingebunden. Rechtsgrundlage ist unser berechtigtes Interesse an einem sicheren Betrieb der Website (Art. 6 Abs. 1 lit. f DSGVO).
Die Daten im Ticketsystem werden gelöscht, sobald sie für die Bearbeitung Ihres Anliegens nicht mehr erforderlich sind, spätestens drei Jahre nach Abschluss des Tickets, sofern keine gesetzlichen Aufbewahrungspflichten (insbesondere handels- und steuerrechtliche Fristen) entgegenstehen. Sie können der Speicherung jederzeit widersprechen bzw. die Löschung verlangen.
Anfrage per E-Mail, Telefon oder Telefax
Wenn Sie uns per E-Mail, Telefon oder Telefax kontaktieren, wird Ihre Anfrage inklusive aller daraus hervorgehenden personenbezogenen Daten (Name, Anfrage) zum Zwecke der Bearbeitung Ihres Anliegens bei uns gespeichert und verarbeitet. Diese Daten geben wir nicht ohne Ihre Einwilligung weiter.
Die Verarbeitung dieser Daten erfolgt auf Grundlage von Art. 6 Abs. 1 lit. b DSGVO, sofern Ihre Anfrage mit der Erfüllung eines Vertrags zusammenhängt oder zur Durchführung vorvertraglicher Maßnahmen erforderlich ist. In allen übrigen Fällen beruht die Verarbeitung auf unserem berechtigten Interesse an der effektiven Bearbeitung der an uns gerichteten Anfragen (Art. 6 Abs. 1 lit. f DSGVO) oder auf Ihrer Einwilligung (Art. 6 Abs. 1 lit. a DSGVO) sofern diese abgefragt wurde; die Einwilligung ist jederzeit widerrufbar.
Die von Ihnen an uns per Kontaktanfragen übersandten Daten verbleiben bei uns, bis Sie uns zur Löschung auffordern, Ihre Einwilligung zur Speicherung widerrufen oder der Zweck für die Datenspeicherung entfällt (z. B. nach abgeschlossener Bearbeitung Ihres Anliegens). Zwingende gesetzliche Bestimmungen – insbesondere gesetzliche Aufbewahrungsfristen – bleiben unberührt.
5. Soziale Medien
Auf dieser Website sind Elemente des sozialen Netzwerks Facebook integriert. Anbieter dieses Dienstes ist die Meta Platforms Ireland Limited, Merrion Road, Dublin 4, D04 X2K5, Irland. Die erfassten Daten werden nach Aussage von Facebook jedoch auch in die USA und in andere Drittländer übertragen.
Eine Übersicht über die Facebook Social-Media-Elemente finden Sie hier: https://developers.facebook.com/docs/plugins/?locale=de_DE.
Wenn das Social-Media-Element aktiv ist, wird eine direkte Verbindung zwischen Ihrem Endgerät und dem Facebook-Server hergestellt. Facebook erhält dadurch die Information, dass Sie mit Ihrer IP-Adresse diese Website besucht haben. Wenn Sie den Facebook „Like-Button“ anklicken, während Sie in Ihrem Facebook-Account eingeloggt sind, können Sie die Inhalte dieser Website auf Ihrem Facebook-Profil verlinken. Dadurch kann Facebook den Besuch dieser Website Ihrem Benutzerkonto zuordnen. Wir weisen darauf hin, dass wir als Anbieter der Seiten keine Kenntnis vom Inhalt der übermittelten Daten sowie deren Nutzung durch Facebook erhalten. Weitere Informationen hierzu finden Sie in der Datenschutzerklärung von Facebook unter: https://de-de.facebook.com/privacy/explanation.
Die Nutzung dieses Dienstes erfolgt auf Grundlage Ihrer Einwilligung nach Art. 6 Abs. 1 lit. a DSGVO und § 25 Abs. 1 TDDDG. Die Einwilligung ist jederzeit widerrufbar.
Soweit mit Hilfe des hier beschriebenen Tools personenbezogene Daten auf unserer Website erfasst und an Facebook weitergeleitet werden, sind wir und die Meta Platforms Ireland Limited, Merrion Road Dublin 4, Dublin, D04 X2K5, Irland gemeinsam für diese Datenverarbeitung verantwortlich (Art. 26 DSGVO). Die gemeinsame Verantwortlichkeit beschränkt sich dabei ausschließlich auf die Erfassung der Daten und deren Weitergabe an Facebook. Die nach der Weiterleitung erfolgende Verarbeitung durch Facebook ist nicht Teil der gemeinsamen Verantwortung. Die uns gemeinsam obliegenden Verpflichtungen wurden in einer Vereinbarung über gemeinsame Verarbeitung festgehalten. Den Wortlaut der Vereinbarung finden Sie unter: https://www.facebook.com/legal/controller_addendum. Laut dieser Vereinbarung sind wir für die Erteilung der Datenschutzinformationen beim Einsatz des Facebook-Tools und für die datenschutzrechtlich sichere Implementierung des Tools auf unserer Website verantwortlich. Für die Datensicherheit der Facebook-Produkte ist Facebook verantwortlich. Betroffenenrechte (z. B. Auskunftsersuchen) hinsichtlich der bei Facebook verarbeiteten Daten können Sie direkt bei Facebook geltend machen. Wenn Sie die Betroffenenrechte bei uns geltend machen, sind wir verpflichtet, diese an Facebook weiterzuleiten.
Die Datenübertragung in die USA wird auf die Standardvertragsklauseln der EU-Kommission gestützt. Details finden Sie hier: https://www.facebook.com/legal/EU_data_transfer_addendum, https://de-de.facebook.com/help/566994660333381 und https://www.facebook.com/policy.php.
Das Unternehmen verfügt über eine Zertifizierung nach dem „EU-US Data Privacy Framework“ (DPF). Der DPF ist ein Übereinkommen zwischen der Europäischen Union und den USA, der die Einhaltung europäischer Datenschutzstandards bei Datenverarbeitungen in den USA gewährleisten soll. Jedes nach dem DPF zertifizierte Unternehmen verpflichtet sich, diese Datenschutzstandards einzuhalten. Weitere Informationen hierzu erhalten Sie vom Anbieter unter folgendem Link: https://www.dataprivacyframework.gov/participant/4452.
Diese Website nutzt Elemente des Netzwerks LinkedIn. Anbieter ist die LinkedIn Ireland Unlimited Company, Wilton Plaza, Wilton Place, Dublin 2, Irland.
Bei jedem Abruf einer Seite dieser Website, die Elemente von LinkedIn enthält, wird eine Verbindung zu Servern von LinkedIn aufgebaut. LinkedIn wird darüber informiert, dass Sie diese Website mit Ihrer IP-Adresse besucht haben. Wenn Sie den „Recommend-Button“ von LinkedIn anklicken und in Ihrem Account bei LinkedIn eingeloggt sind, ist es LinkedIn möglich, Ihren Besuch auf dieser Website Ihnen und Ihrem Benutzerkonto zuzuordnen. Wir weisen darauf hin, dass wir als Anbieter der Seiten keine Kenntnis vom Inhalt der übermittelten Daten sowie deren Nutzung durch LinkedIn haben.
Die Nutzung dieses Dienstes erfolgt auf Grundlage Ihrer Einwilligung nach Art. 6 Abs. 1 lit. a DSGVO und § 25 Abs. 1 TDDDG. Die Einwilligung ist jederzeit widerrufbar.
Die Datenübertragung in die USA wird auf die Standardvertragsklauseln der EU-Kommission gestützt. Details finden Sie hier: https://www.linkedin.com/help/linkedin/answer/a1343190/datenubertragung-aus-der-eu-dem-ewr-und-der-schweiz?lang=de
Weitere Informationen hierzu finden Sie in der Datenschutzerklärung von LinkedIn unter: https://www.linkedin.com/legal/privacy-policy.
Das Unternehmen verfügt über eine Zertifizierung nach dem „EU-US Data Privacy Framework“ (DPF). Der DPF ist ein Übereinkommen zwischen der Europäischen Union und den USA, der die Einhaltung europäischer Datenschutzstandards bei Datenverarbeitungen in den USA gewährleisten soll. Jedes nach dem DPF zertifizierte Unternehmen verpflichtet sich, diese Datenschutzstandards einzuhalten. Weitere Informationen hierzu erhalten Sie vom Anbieter unter folgendem Link: https://www.dataprivacyframework.gov/participant/5448.
YouTube
Auf dieser Website verlinken wir auf unseren YouTube-Kanal. Anbieter ist die Google Ireland Limited, Gordon House, Barrow Street, Dublin 4, Irland.
Wir binden auf dieser Website keine YouTube-Videos und keine YouTube-Plugins ein. Beim bloßen Besuch unserer Seiten werden deshalb keine Daten an YouTube übertragen. Erst wenn Sie auf das YouTube-Symbol klicken, öffnet sich die Seite von YouTube in einem neuen Fenster. Ab diesem Zeitpunkt verarbeitet Google Ihre Daten, etwa Ihre IP-Adresse und Angaben zu Ihrem Browser. Sind Sie bei YouTube oder Google angemeldet, kann Google den Besuch Ihrem Konto zuordnen. Auf diese Verarbeitung haben wir keinen Einfluss.
Google verarbeitet Daten auch in den USA. Google ist nach dem EU-US Data Privacy Framework (DPF) zertifiziert. Weitere Informationen finden Sie in der Datenschutzerklärung von Google: https://policies.google.com/privacy?hl=de.
6. Analyse-Tools und Werbung
Diese Website setzt keine Analyse-, Tracking- oder Werbe-Tools ein. Es werden keine Nutzungsprofile erstellt und keine Cookies zu Analyse- oder Werbezwecken gespeichert.
7. Plugins und Tools
YouTube mit erweitertem Datenschutz
Diese Website bindet Videos der Website YouTube ein. Betreiber der Website ist die Google Ireland Limited („Google”), Gordon House, Barrow Street, Dublin 4, Irland.
Wenn Sie eine dieser Website besuchen, auf denen YouTube eingebunden ist, wird eine Verbindung zu den Servern von YouTube hergestellt. Dabei wird dem YouTube-Server mitgeteilt, welche unserer Seiten Sie besucht haben. Wenn Sie in Ihrem YouTube-Account eingeloggt sind, ermöglichen Sie YouTube, Ihr Surfverhalten direkt Ihrem persönlichen Profil zuzuordnen. Dies können Sie verhindern, indem Sie sich aus Ihrem YouTube-Account ausloggen.
Wir nutzen YouTube im erweiterten Datenschutzmodus. Videos, die im erweiterten Datenschutzmodus abgespielt werden, werden nach Aussage von YouTube nicht zur Personalisierung des Surfens auf YouTube eingesetzt. Anzeigen, die im erweiterten Datenschutzmodus ausgespielt werden, sind ebenfalls nicht personalisiert. Im erweiterten Datenschutzmodus werden keine Cookies gesetzt. Stattdessen werden jedoch sogenannte Local Storage Elemente im Browser des Users gespeichert, die ähnlich wie Cookies personenbezogene Daten beinhalten und zur Wiedererkennung eingesetzt werden können. Details zum erweiterten Datenschutzmodus finden Sie hier: https://support.google.com/youtube/answer/171780.
Gegebenenfalls können nach der Aktivierung eines YouTube-Videos weitere Datenverarbeitungsvorgänge ausgelöst werden, auf die wir keinen Einfluss haben.
Die Nutzung von YouTube erfolgt im Interesse einer ansprechenden Darstellung unserer Online-Angebote. Dies stellt ein berechtigtes Interesse im Sinne von Art. 6 Abs. 1 lit. f DSGVO dar. Sofern eine entsprechende Einwilligung abgefragt wurde, erfolgt die Verarbeitung ausschließlich auf Grundlage von Art. 6 Abs. 1 lit. a DSGVO und § 25 Abs. 1 TDDDG, soweit die Einwilligung die Speicherung von Cookies oder den Zugriff auf Informationen im Endgerät des Nutzers (z. B. Device-Fingerprinting) im Sinne des TDDDG umfasst. Die Einwilligung ist jederzeit widerrufbar.
Weitere Informationen über Datenschutz bei YouTube finden Sie in deren Datenschutzerklärung unter: https://policies.google.com/privacy?hl=de.
Das Unternehmen verfügt über eine Zertifizierung nach dem „EU-US Data Privacy Framework“ (DPF). Der DPF ist ein Übereinkommen zwischen der Europäischen Union und den USA, der die Einhaltung europäischer Datenschutzstandards bei Datenverarbeitungen in den USA gewährleisten soll. Jedes nach dem DPF zertifizierte Unternehmen verpflichtet sich, diese Datenschutzstandards einzuhalten. Weitere Informationen hierzu erhalten Sie vom Anbieter unter folgendem Link: https://www.dataprivacyframework.gov/participant/5780.
Google Fonts (lokales Hosting)
Diese Seite nutzt zur einheitlichen Darstellung von Schriftarten so genannte Google Fonts, die von Google bereitgestellt werden. Die Google Fonts sind lokal installiert. Eine Verbindung zu Servern von Google findet dabei nicht statt.
Weitere Informationen zu Google Fonts finden Sie unter https://developers.google.com/fonts/faq und in der Datenschutzerklärung von Google: https://policies.google.com/privacy?hl=de.
8. eCommerce und Zahlungsanbieter
Verarbeiten von Kunden- und Vertragsdaten
Wir erheben, verarbeiten und nutzen personenbezogene Kunden- und Vertragsdaten zur Begründung, inhaltlichen Ausgestaltung und Änderung unserer Vertragsbeziehungen. Personenbezogene Daten über die Inanspruchnahme dieser Website (Nutzungsdaten) erheben, verarbeiten und nutzen wir nur, soweit dies erforderlich ist, um dem Nutzer die Inanspruchnahme des Dienstes zu ermöglichen oder abzurechnen. Rechtsgrundlage hierfür ist Art. 6 Abs. 1 lit. b DSGVO.
Die erhobenen Kundendaten werden nach Abschluss des Auftrags oder Beendigung der Geschäftsbeziehung und Ablauf der ggf. bestehenden gesetzlichen Aufbewahrungsfristen gelöscht. Gesetzliche Aufbewahrungsfristen bleiben unberührt.
9. Audio- und Videokonferenzen
Datenverarbeitung
Für die Kommunikation mit unseren Kunden setzen wir unter anderen Online-Konferenz-Tools ein. Die im Einzelnen von uns genutzten Tools sind unten aufgelistet. Wenn Sie mit uns per Video- oder Audiokonferenz via Internet kommunizieren, werden Ihre personenbezogenen Daten von uns und dem Anbieter des jeweiligen Konferenz-Tools erfasst und verarbeitet.
Die Konferenz-Tools erfassen dabei alle Daten, die Sie zur Nutzung der Tools bereitstellen/einsetzen (E-Mail-Adresse und/oder Ihre Telefonnummer). Ferner verarbeiten die Konferenz-Tools die Dauer der Konferenz, Beginn und Ende (Zeit) der Teilnahme an der Konferenz, Anzahl der Teilnehmer und sonstige „Kontextinformationen“ im Zusammenhang mit dem Kommunikationsvorgang (Metadaten).
Des Weiteren verarbeitet der Anbieter des Tools alle technischen Daten, die zur Abwicklung der Online-Kommunikation erforderlich sind. Dies umfasst insbesondere IP-Adressen, MAC-Adressen, Geräte-IDs, Gerätetyp, Betriebssystemtyp und -version, Client-Version, Kameratyp, Mikrofon oder Lautsprecher sowie die Art der Verbindung.
Sofern innerhalb des Tools Inhalte ausgetauscht, hochgeladen oder in sonstiger Weise bereitgestellt werden, werden diese ebenfalls auf den Servern der Tool-Anbieter gespeichert. Zu solchen Inhalten zählen insbesondere Cloud-Aufzeichnungen, Chat-/ Sofortnachrichten, Voicemails hochgeladene Fotos und Videos, Dateien, Whiteboards und andere Informationen, die während der Nutzung des Dienstes geteilt werden.
Bitte beachten Sie, dass wir nicht vollumfänglich Einfluss auf die Datenverarbeitungsvorgänge der verwendeten Tools haben. Unsere Möglichkeiten richten sich maßgeblich nach der Unternehmenspolitik des jeweiligen Anbieters. Weitere Hinweise zur Datenverarbeitung durch die Konferenztools entnehmen Sie den Datenschutzerklärungen der jeweils eingesetzten Tools, die wir unter diesem Text aufgeführt haben.
Zweck und Rechtsgrundlagen
Die Konferenz-Tools werden genutzt, um mit angehenden oder bestehenden Vertragspartnern zu kommunizieren oder bestimmte Leistungen gegenüber unseren Kunden anzubieten (Art. 6 Abs. 1 lit. b DSGVO). Des Weiteren dient der Einsatz der Tools der allgemeinen Vereinfachung und Beschleunigung der Kommunikation mit uns bzw. unserem Unternehmen (berechtigtes Interesse im Sinne von Art. 6 Abs. 1 lit. f DSGVO). Soweit eine Einwilligung abgefragt wurde, erfolgt der Einsatz der betreffenden Tools auf Grundlage dieser Einwilligung; die Einwilligung ist jederzeit mit Wirkung für die Zukunft widerrufbar.
Speicherdauer
Die unmittelbar von uns über die Video- und Konferenz-Tools erfassten Daten werden von unseren Systemen gelöscht, sobald Sie uns zur Löschung auffordern, Ihre Einwilligung zur Speicherung widerrufen oder der Zweck für die Datenspeicherung entfällt. Gespeicherte Cookies verbleiben auf Ihrem Endgerät, bis Sie sie löschen. Zwingende gesetzliche Aufbewahrungsfristen bleiben unberührt.
Auf die Speicherdauer Ihrer Daten, die von den Betreibern der Konferenz-Tools zu eigenen Zwecken gespeichert werden, haben wir keinen Einfluss. Für Einzelheiten dazu informieren Sie sich bitte direkt bei den Betreibern der Konferenz-Tools.
Eingesetzte Konferenz-Tools
Wir setzen folgende Konferenz-Tools ein:
Microsoft Teams
Wir nutzen Microsoft Teams. Anbieter ist die Microsoft Ireland Operations Limited, One Microsoft Place, South County Business Park, Leopardstown, Dublin 18, Irland. Details zur Datenverarbeitung entnehmen Sie der Datenschutzerklärung von Microsoft Teams: https://privacy.microsoft.com/de-de/privacystatement.
Das Unternehmen verfügt über eine Zertifizierung nach dem „EU-US Data Privacy Framework“ (DPF). Der DPF ist ein Übereinkommen zwischen der Europäischen Union und den USA, der die Einhaltung europäischer Datenschutzstandards bei Datenverarbeitungen in den USA gewährleisten soll. Jedes nach dem DPF zertifizierte Unternehmen verpflichtet sich, diese Datenschutzstandards einzuhalten. Weitere Informationen hierzu erhalten Sie vom Anbieter unter folgendem Link: https://www.dataprivacyframework.gov/participant/6474.
Auftragsverarbeitung
Wir haben einen Vertrag über Auftragsverarbeitung (AVV) zur Nutzung des oben genannten Dienstes geschlossen. Hierbei handelt es sich um einen datenschutzrechtlich vorgeschriebenen Vertrag, der gewährleistet, dass dieser die personenbezogenen Daten unserer Websitebesucher nur nach unseren Weisungen und unter Einhaltung der DSGVO verarbeitet.
10. Eigene Dienste
Umgang mit Bewerberdaten
Wir bieten Ihnen die Möglichkeit, sich bei uns zu bewerben (z. B. per E-Mail, postalisch oder via Online-Bewerberformular). Im Folgenden informieren wir Sie über Umfang, Zweck und Verwendung Ihrer im Rahmen des Bewerbungsprozesses erhobenen personenbezogenen Daten. Wir versichern, dass die Erhebung, Verarbeitung und Nutzung Ihrer Daten in Übereinstimmung mit geltendem Datenschutzrecht und allen weiteren gesetzlichen Bestimmungen erfolgt und Ihre Daten streng vertraulich behandelt werden.
Umfang und Zweck der Datenerhebung
Wenn Sie uns eine Bewerbung zukommen lassen, verarbeiten wir Ihre damit verbundenen personenbezogenen Daten (z. B. Kontakt- und Kommunikationsdaten, Bewerbungsunterlagen, Notizen im Rahmen von Bewerbungsgesprächen etc.), soweit dies zur Entscheidung über die Begründung eines Beschäftigungsverhältnisses erforderlich ist. Rechtsgrundlage hierfür ist § 26 BDSG nach deutschem Recht (Anbahnung eines Beschäftigungsverhältnisses), Art. 6 Abs. 1 lit. b DSGVO (allgemeine Vertragsanbahnung) und – sofern Sie eine Einwilligung erteilt haben – Art. 6 Abs. 1 lit. a DSGVO. Die Einwilligung ist jederzeit widerrufbar. Ihre personenbezogenen Daten werden innerhalb unseres Unternehmens ausschließlich an Personen weitergegeben, die an der Bearbeitung Ihrer Bewerbung beteiligt sind.
Sofern die Bewerbung erfolgreich ist, werden die von Ihnen eingereichten Daten auf Grundlage von § 26 BDSG und Art. 6 Abs. 1 lit. b DSGVO zum Zwecke der Durchführung des Beschäftigungsverhältnisses in unseren Datenverarbeitungssystemen gespeichert.
Im Rahmen des Bewerbungsverfahrens führen wir unter Umständen auch eine Internetrecherche Ihrer Person durch. Dies umfasst vor allem die Google-Suche, Linkedin und Xing. Rechtsgrundlage für diese Art der Verarbeitung ist unser berechtigtes Interesse uns ein Gesamteindruck von öffentlich zugänglichen Informationen gemäß Art. 6 Abs. 1 lit. f DSGVO über Sie zu verschaffen.
Aufbewahrungsdauer der Daten
Sofern wir Ihnen kein Stellenangebot machen können, Sie ein Stellenangebot ablehnen oder Ihre Bewerbung zurückziehen, behalten wir uns das Recht vor, die von Ihnen übermittelten Daten auf Grundlage unserer berechtigten Interessen (Art. 6 Abs. 1 lit. f DSGVO) bis zu 6 Monate ab der Beendigung des Bewerbungsverfahrens (Ablehnung oder Zurückziehung der Bewerbung) bei uns aufzubewahren. Anschließend werden die Daten gelöscht und die physischen Bewerbungsunterlagen vernichtet. Die Aufbewahrung dient insbesondere Nachweiszwecken im Falle eines Rechtsstreits. Sofern ersichtlich ist, dass die Daten nach Ablauf der 6-Monatsfrist erforderlich sein werden (z. B. aufgrund eines drohenden oder anhängigen Rechtsstreits), findet eine Löschung erst statt, wenn der Zweck für die weitergehende Aufbewahrung entfällt.
Eine längere Aufbewahrung kann außerdem stattfinden, wenn Sie eine entsprechende Einwilligung (Art. 6 Abs. 1 lit. a DSGVO) erteilt haben oder wenn gesetzliche Aufbewahrungspflichten der Löschung entgegenstehen.
Aufnahme in den Bewerber-Pool
Sofern wir Ihnen kein Stellenangebot machen, besteht ggf. die Möglichkeit, Sie in unseren Bewerber-Pool aufzunehmen. Im Falle der Aufnahme werden alle Dokumente und Angaben aus der Bewerbung in den Bewerber-Pool übernommen, um Sie im Falle von passenden Vakanzen zu kontaktieren.
Die Aufnahme in den Bewerber-Pool geschieht ausschließlich auf Grundlage Ihrer ausdrücklichen Einwilligung (Art. 6 Abs. 1 lit. a DSGVO). Die Abgabe der Einwilligung ist freiwillig und steht in keinem Bezug zum laufenden Bewerbungsverfahren. Der Betroffene kann seine Einwilligung jederzeit widerrufen. In diesem Falle werden die Daten aus dem Bewerber-Pool unwiderruflich gelöscht, sofern keine gesetzlichen Aufbewahrungsgründe vorliegen.
Die Daten aus dem Bewerber-Pool werden spätestens zwei Jahre nach Erteilung der Einwilligung unwiderruflich gelöscht.
Impressum
04910 Elsterwerda
Registergericht: Amtsgericht Cottbus
Registernummer: HRB 2365
DE813770994
Haftungsausschluss (Disclaimer)
Haftung für Inhalte
Als Diensteanbieter sind wir gemäß § 7 Abs. 1 Digitale-Dienste-Gesetz (DDG) für eigene Inhalte auf diesen Seiten nach den allgemeinen Gesetzen verantwortlich. Nach den §§ 8 bis 10 DDG sind wir als Diensteanbieter jedoch nicht verpflichtet, übermittelte oder gespeicherte fremde Informationen zu überwachen oder aktiv nach Umständen zu forschen, die auf eine rechtswidrige Tätigkeit hinweisen. Verpflichtungen zur Entfernung oder Sperrung der Nutzung von Informationen nach den allgemeinen Gesetzen bleiben hiervon unberührt. Eine Haftung ist jedoch erst ab dem Zeitpunkt der Kenntnis einer konkreten Rechtsverletzung möglich. Sobald uns entsprechende Rechtsverletzungen bekannt werden, entfernen wir diese Inhalte unverzüglich.
Haftung für Links
Unser Angebot enthält Links zu externen Webseiten Dritter, auf deren Inhalte wir keinen Einfluss haben. Deshalb können wir für diese fremden Inhalte auch keine Gewähr übernehmen. Für die Inhalte der verlinkten Seiten ist stets der jeweilige Anbieter oder Betreiber der Seiten verantwortlich. Die verlinkten Seiten wurden zum Zeitpunkt der Verlinkung auf mögliche Rechtsverstöße überprüft. Rechtswidrige Inhalte waren zum Zeitpunkt der Verlinkung nicht erkennbar.
Eine permanente inhaltliche Kontrolle der verlinkten Seiten ist jedoch ohne konkrete Anhaltspunkte einer Rechtsverletzung nicht zumutbar. Bei Bekanntwerden von Rechtsverletzungen werden wir derartige Links umgehend entfernen.
Urheberrecht
Die durch die Seitenbetreiber erstellten Inhalte und Werke auf diesen Seiten unterliegen dem deutschen Urheberrecht. Die Vervielfältigung, Bearbeitung, Verbreitung und jede Art der Verwertung außerhalb der Grenzen des Urheberrechtes bedürfen der schriftlichen Zustimmung des jeweiligen Autors bzw. Erstellers. Downloads und Kopien dieser Seite sind nur für den privaten, nicht kommerziellen Gebrauch gestattet.
Soweit die Inhalte auf dieser Seite nicht vom Betreiber erstellt wurden, werden die Urheberrechte Dritter beachtet. Insbesondere werden Inhalte Dritter als solche gekennzeichnet. Sollten Sie trotzdem auf eine Urheberrechtsverletzung aufmerksam werden, bitten wir um einen entsprechenden Hinweis. Bei Bekanntwerden von Rechtsverletzungen werden wir derartige Inhalte umgehend entfernen.
Quellenangaben für die verwendeten Bilder und Grafiken
- Slide 1: © bnenin, stock.adobe.com (197235973)
- Slide 2: © Klarsicht Fotografie Ronald Schemmel
- Inhalt: © 4Max, stock.adobe.com (111780776)
- Slide 2: © pressmaster, stock.adobe.com (138793834)
- Inhalt: © deagreez, stock.adobe.com (164193843)
- Titel: © kantver, stock.adobe.com (108406975)
- Titel: © Rostislav Sedlacek, stock.adobe.com (104153388)
- © Bojan89 von Getty Images via Canva.com
- © arturmarciniecphotos via Canva.com
- Slider 1: Designed by Kues / Freepik
- Slider 2: Designed by Asierromero / Freepik
- Titel: © master1305 / Freepik
- Titel: © SFIO CRACHO, stock.adobe.com
- Grafik: © Freepik.com
- Titel und Inhalt: © NFON AG
- © Tarabamba/depositphotos.com
- Managed IT-Service: © rawpixel.com/freepik
- IT-Infrastruktur Illustration: © macrovector_official/freepik, © macrovector/freepik, © freepik
- Hard- und Software: © Wortmann
- Sophos Protection Icons: © Sophos
- Slide: Bild von Peter Fischer auf Pixabay, © EPSON Deutschland GmbH
- Inhalt: © EPSON Deutschland GmbH, © Sharp, edo GmbH & Co. KG
- Titel: © edo GmbH & Co. KG, © Sharp Electronics Europe
- Inhalt: © edo GmbH & Co. KG
- Titel: © HeGraDe, stock.adobe.com (64509685)
- Titel: © vege, stock.adobe.com (82678405)
- Inhalt: © arcusoft Ingenieurgesellschaft für Archivierung und Software mbH
- Titel: © svl861, stock.adobe.com (117695593)
- Slide: © arsdigital, stock.adobe.com (47531524), © aeris GmbH
- Inhalt: © Interstuhl Büromöbel GmbH & Co. KG, © Peter Atkins, stock.adobe.com (25103822), © Klarsicht Fotografie Ronald Schemmel (3), © REISS Büromöbel GmbH, © Klarsicht Fotografie Ronald Schemmel, © mauser einrichtungssysteme GmbH & Co. KG
- Slide: © Klarsicht Fotografie Ronald Schemmel
- Inhalt: © Jacob Emendoerfer Nachf. Baur Vliesstoffe GmbH
- Titel: © Klarsicht Fotografie Ronald Schemmel
- Titel und Inhalt: © Sharp Electronics Europe
- Titel: © Telefónica Deutschland
- Titel: © Robert Kneschke, stock.adobe.com (108689726)
- © NFON AG
- Daten-Kodierung: © designbyihor@gmail.com/depositphotos.com
- Buchhalter mit E-Rechnungs-Software am Computer im Büro: © AndreyPopov/depositphotos.com
- I. Geltungsbereich
- II. Lieferbeschränkungen
- III. Angebot und Vertragsschluss
- IV. Preise / Versandkosten und sonstige Kosten
- V. Lieferzeiten
- VI. Zahlung des Kaufpreises
- VII. Abnahmeverzug
- VIII. Gefahrenübergang
- IX. Selbstlieferungsvorbehalt
- X. Mängelhaftungsrecht
- XI. Eigentumsvorbehalt
- XII. Garantie
- XIII. Gerichtsstand und Schlussbestimmung
I. Geltungsbereich
(1) Die Allgemeinen Geschäftsbedingungen gelten gegenüber Unternehmern gemäß § 14 BGB. Diese AGB gelten auch für juristische Personen des öffentlichen Rechts oder öffentlich- rechtliches Sondervermögen im Sinne des § 310 Abs. I Satz 1 BGB.
(2) Die Allgemeinen Geschäftsbedingungen gelten ausschließlich. Entgegenstehende oder von diesen Allgemeinen Geschäftsbedingungen abweichende Bedingungen des Kunden werden nicht anerkannt, es sei denn, wir hätten ausdrücklich schriftlich ihrer Geltung zugestimmt oder etwas anderes schriftlich vereinbart. Die Bedingungen gelten gegenüber Unternehmern auch dann, wenn wir in Kenntnis entgegenstehender oder von unseren Verkaufsbedingungen abweichenden Bedingungen des Kunden die Lieferung vorbehaltlos ausführen.
II. Lieferbeschränkungen
(1) Die Firma Zöllner liefert nur innerhalb Deutschlands.
(2) Die Firma Zöller liefert nur an Unternehmen die bei Abschluss des Rechtsgeschäftes in Ausübung ihrer gewerblichen oder selbstständigen beruflichen Tätigkeit handeln.
III. Angebot und Vertragsschluss
(1) Die Präsentationen von Waren im Katalog oder Internet stellen noch kein verbindliches Vertragsangebot der Firma Zöllner dar, sofern Sie nicht zum Inhalt einer vertraglichen Vereinbarung werden. Der Vertrag zwischen dem Kunden und der Firma Zöllner kommt erst durch einen Auftrag des Kunden und dessen Annahme durch die Firma Zöllner zustande.
(2) Der Kunde kann das Kaufangebot schriftlich, per Fax, per E-Mail, telefonisch oder über das im Onlineshop integrierte Online – Bestellformular abgegeben. Im Fall der Annahme versendet die Firma Zöllner eine Auftragsbestätigung per Email oder Fax. Das Absenden der bestellten Ware an den Kunden steht einer ausdrücklichen Annahmeerklärung gleich.
IV. Preise / Versandkosten und sonstige Kosten
(1) Die Preise sind Nettopreise. Die in Werbemitteln angegebenen Preise betreffen den Zeitpunkt der Herausgabe des Werbemittels. Preisänderungen bleiben vorbehalten.
(2) Zusätzlich fallen Versandkosten an, soweit ein kostenloser Versand nicht ausdrücklich angegeben oder vereinbart wird.
(3) Bei Bestellungen unter 60,00 € netto wird ein zusätzlicher Mindermengenzuschlag von 5,50 € netto pro Auftrag berechnet.
(4) Pro Auftrag wird eine Umwelt- und Energiepauschale von 3,10 € netto berechnet.
V. Lieferzeiten
(1) Die Firma Zöllner hält ein großes Sortiment an der angebotenen Ware lagernd vorrätig. Soweit nicht in den Produktbeschreibungen angeben, erfolgt die Lieferung von Lagerware innerhalb von 3 Werktagen.
(2) Die Lieferfrist beginnt wie folgt:
- Bei Vorkasse am Tag nach Zahlungseingang
- Bei Rechnungskauf am Tag nach Vertragsschluss
Die Frist endet mit Ablauf des jeweils unter Ziffer 1 genannten Werktages. Fällt der Tag der Frist auf einen Samstag, Sonntag oder einen staatlich anerkannten allgemeinen Feiertag, so tritt an die Stelle eines solchen Tages der nächste Werktag.
(3) Bei einer Bestellung mehrerer Waren mit unterschiedlichen Lieferfristen ist die Firma Zöllner berechtigt, die bestellte Ware entsprechend den angegeben Lieferfristen zu versenden. Wünscht der Kunde eine einheitliche Lieferung, so setzt der Kunde Zöllner hierüber vor Vertragsschluss in Kenntnis. Maßgeblich für die einheitliche Lieferung ist dabei die längste Lieferfrist der zu versenden Einzelware.
VI. Zahlung des Kaufpreises
(1) Die Firma Zöllner liefert nur gegen Vorkasse, soweit nicht ausdrücklich und schriftlich etwas anderes vereinbart wurde.
(2) Für sämtliche Zahlungen gilt, dass diese erst dann erfolgt sind, soweit die Firma Zöllner über diese verfügen kann.
(3) Gerät der Kunde in Zahlungsverzug, ist Zöllner berechtigt nach Ablauf einer angemessen Nachfrist, unter Androhung nach fristlosem Ablauf dieser Frist vom Vertrag zurückzutreten oder Schadensersatz statt der Leistung zu verlangen, Schadensersatz in Höhe von 20 % des Nettokaupreises zu beanspruchen. Dieses gilt nicht, sofern der Kunde nachweist, dass ein Schaden überhaupt nicht oder nicht in der Höhe entstanden ist. Zöllner bleibt es vorbehalten, an Stelle der Schadensersatzpauschale einen nachgewiesenen höheren Schaden geltend zu machen.
VII. Abnahmeverzug
Wenn der Käufer nach Ablauf einer schriftlich zu setzenden angemessenen Nachfrist, unter Androhung nach fristlosen Ablauf dieser Frist vom Vertrag zurückzutreten oder Schadensersatz statt der Leistung zu verlangen die Kaufsache nicht abnimmt, kann Zöllner Schadensersatz anstatt der Leistung in Höhe von 20 % des Nettokaufpreises beanspruchen, sofern der Kunde nicht nachweist, dass ein Schaden überhaupt nicht oder nicht in der Höhe entstanden ist. Zöllner bleibt es vorbehalten, an Stelle der Schadensersatzpauschale einen nachgewiesenen höheren Schaden geltend zu machen.
VIII. Gefahrenübergang
Ist der Kunde eine juristische Person des öffentlichen Rechtes, ein öffentliches Sondervermögen oder ein Unternehmer, der bei Abschluss des Vertrages in Ausübung einer gewerblichen oder selbständigen beruflichen Tätigkeit handelt, geht die Gefahr des zufälligen Untergangs und der zufälligen Verschlechterung der Ware mit Übergabe, beim Versendungskauf mit der Auslieferung der Ware an den Spediteur, den Frachtführer oder der sonst zur Ausführung der Versendung bestimmten Person oder Anstalt auf den Kunden über.
IX. Selbstlieferungsvorbehalt
1. Gewährleistungsrecht
(1) Die Gewährleistungsrechte des Kunden richten sich vorbehaltlich folgender Absätze nach den gesetzlichen Vorschriften. Hiervon unberührt bleiben Ansprüche auf Schadensersatz und Aufwendungsersatz. Hierfür gilt Ziffer 2.
(2) Für alle während der Gewährleistungszeit bestehenden Mängel gelten nach unserer Wahl die gesetzlichen Ansprüche auf Nacherfüllung (Mangelbeseitigung oder Neulieferung). Liegen die gesetzlichen Voraussetzungen vor, besteht ein Anspruch auf Minderung oder Sie können vom Kaufvertrag zurücktreten.
(3) Die Gewährleistung erstreckt sich nicht auf normalen Verschleiß, Abnutzung, äußere Einflüsse oder Bedienungs- und Anwendungsfehler. Die Gewährleistung erlischt, wenn der Kunde die geliefert Ware verändert, durch Dritte ändern lässt, unsachgemäß handhabt oder zweckentfremdet benutzt, es sei denn der Kunde führt den Nachweis, dass die zu gewährleistenden Mängel weder insgesamt noch teilweise durch solche Änderungen verursacht worden sind und dass die Mängelbeseitigung durch die Änderung nicht erschwert wird.
(4) Für Ansprüche auf Nacherfüllung oder Wertminderung wegen eines Sachmangels gilt eine Verjährungsfrist von einem Jahr ab Übergabe der Sache. Im Falle einer Nacherfüllung beginnt die Verjährung nicht von neuem.
(5) Nach einer Mängelrüge ist die Firma Zöllner berechtigt, die angegebenen Mängel prüfen zu lassen.
(6) Der Kunde muss dieser seinen nach § 377 HGB geschuldeten Untersuchungs- und Rügeobliegenheiten ordnungsgemäß nachkommen. Erkannte und erkennbare Mängel sind schriftlich zu rügen. Unterbleibt eine Rüge, gilt die Ware als vertragsgemäß anerkannt, es sei denn, der Fehler war auch bei der Prüfung mit zumutbarer Sorgfalt nicht erkennbar.
2. Haftung
(1) Die Firma Zöllner haftet für sich, seine gesetzlichen Vertreter und seine Erfüllungsgehilfen uneingeschränkt für Schäden an Leben, Körper und Gesundheit, die auf eine fahrlässige oder vorsätzliche Pflichtverletzung beruhen sowie bei einfacher Fahrlässigkeit für solche Schäden, die aus einer Verletzung von Vertragspflichten, deren Einhaltung für die Erreichung des Vertragszwecks von besonderer Bedeutung sind ( Kardinalpflichten), etwa solcher, die der Kaufvertrag dem Kunden nach seinem Inhalt und Zweck gerade auferlegen will oder deren Erfüllung die ordnungsgemäße Durchführung des Kaufvertrages überhaupt erst ermöglicht und auf deren Einhaltung der Kunde regelmäßig vertraut und vertrauen darf, herrühren unbeschränkt.
(2) Sofern die Firma Zöllner fahrlässig eine vertragswesentliche Pflicht (Kardinalpflicht) verletzt hat, ist die Ersatzpflicht für Sachschäden auf den vorhersehbaren, typischerweise entstehenden Durchschnittsschaden begrenzt.
(3) Ansprüche aus einer vom Verkäufer gegebenen Garantie für die Beschaffenheit einer Sache und aus dem ProdHG bleiben unberührt.
XI. Eigentumsvorbehalt
(1) Alle gelieferten Gegenstände bleiben bis zur vollständigen Erfüllung aller Forderungen aus sämtlichen Verträgen im Eigentum von Zöllner. Übersteigt der realisierbare Wert der Sicherheiten die Zöllner zustehen, die Höhe aller gesicherten Ansprüche um mehr als 10 %, so werden wir auf Wunsch einen entsprechenden Teil der Sicherheiten freigeben. Es wird vermutet, dass die Freigabevoraussetzung erfüllt ist, wenn der Schätzwert der Sicherheiten 150 % des Wertes der gesicherten Ansprüche erreicht oder übersteigt. Zöllner steht das Wahlrecht bei der Freigabe zwischen verschiedenen Sicherheiten zu.
(2) Der Kunde ist zur Weiterveräußerung der Ware nur im ordnungsgemäßen Geschäftsbetrieb berechtigt. Zu anderen Verfügungen über diese Ware, insbesondere zu Verpfändungen oder Sicherungsübereignungen ist der Kunde nicht befugt. Zöllner kann dieses Recht widerrufen und gelieferte Ware zurücknehmen, wenn der Käufer in Zahlungsverzug kommt, Antrag auf Eröffnung des Insolvenzverfahrens stellt. In der Rücknahme der Ware durch Zöllner liegt kein Rücktritt vom Vertrag, sofern dieses nicht ausdrücklich schriftlich erklärt wird. Zöllner kann die Ware sodann frei verkaufen. Der Verkaufserlös ist auf die Verkaufskosten anzurechnen.
(3) Im Falle einer Pfändung der Vorbehaltsware oder sonstigen Maßnahmen Dritter, muss der Kunde Zöllner unverzüglich benachrichtigen und die für eine Intervention notwendigen Unterlagen zur Verfügung stellen und Auskünfte erteilen, soweit ein berechtigtes Interesse durch Zöllner glaubhaft gemacht wird.
XII. Garantie
Soweit eine Garantie gegeben wird, ist dieses in der Produktbeschreibung des jeweiligen Artikels vermerkt. Die Einzelheiten finden Sie in den erwähnten Garantiebedingungen. Wir weisen darauf hin, dass die gesetzlichen Rechte durch eine Garantie nicht eingeschränkt werden.
XIII. Gerichtsstand Schlussbestimmung
(1) Sofern der Kunde Unternehmer ist, ist Erfüllungsort für Lieferung und Zahlung sowie sämtliche sich zwischen dem Verkäufer und dem Kunden ergebenden Streitigkeiten aus den zwischen dem Verkäufer und dem Kunden geschlossenen Kaufverträgen der Firmensitz des Verkäufers; der Verkäufer ist jedoch berechtigt, den Kunden auch an dessen Wohnsitzgericht zu verklagen.
(2) Sollten einzelne Bestimmungen dieser AGB unwirksam sein, so wird durch die Unwirksamkeit dieser Bestimmungen die Wirksamkeit der übrigen Bestimmungen nicht berührt. An die Stelle der unwirksamen Klausel tritt der Gesetzestext.
Stand: Dezember 2015
Stellenangebote
Aktuelle Stellen bei der Zöllner Büro- & IT-Systeme GmbH in Elsterwerda und Dresden.


IT-Systemtechniker / Fachinformatiker Systemintegration (m/w/d)
Über uns
Die Zöllner Büro- & IT-Systeme GmbH ist ein inhabergeführtes Unternehmen und seit mehr als 45 Jahren Anbieter ganzheitlicher Lösungen für moderne Bürowelten. Unser Stammsitz ist in Elsterwerda; in Dresden betreiben wir einen Schauraum. Wir verbinden IT-Service, Cybersicherheit und Telekommunikation mit weiteren Büro- und Softwarelösungen, persönlich, praxisnah und aus einer Hand. Unser IT-Bereich wächst: Besonders bauen wir unsere Leistungen in der Cybersicherheit mit Sophos und in der modernen Businesskommunikation mit NFON aus. Zum breiten Portfolio gehören außerdem KI-gestützte Lösungen für die Unternehmenskommunikation.
Ihre Aufgabe
Zur Verstärkung unseres IT- und Technikteams suchen wir eine erfahrene, serviceorientierte Persönlichkeit, die unsere Kunden im laufenden IT-Betrieb unterstützt und bei der Einführung sowie Betreuung moderner IT-Lösungen mitarbeitet. Die Stelle ist in Teilzeit zu besetzen. Auch erfahrene Fachkräfte im Ruhestand, die ihr Wissen weiterhin praxisnah einbringen möchten, sind ausdrücklich willkommen.
Ihre Aufgaben
- Betreuung und Unterstützung unserer Kunden bei technischen IT-Fragen, vor Ort, telefonisch und per Fernzugriff
- First- und Second-Level-Support sowie Helpdesk-Unterstützung für Anwender und Unternehmen
- Installation, Konfiguration und Betreuung von Clients, Servern, Netzwerken und weiteren IT-Komponenten
- Bei Bedarf Unterstützung unserer Kunden bei Microsoft-365- und Cloud-Lösungen sowie in hybriden IT-Umgebungen
- Unterstützung bei der proaktiven Betreuung von IT-Umgebungen, einschließlich Überwachung, Aktualisierungen, Datensicherung und Dokumentation
- Mitarbeit bei Analyse, Konzeption, Umsetzung und laufender Betreuung von IT-Sicherheitslösungen, insbesondere mit Sophos; dabei arbeiten Sie mit unseren Sophos-zertifizierten Spezialisten zusammen
- Unterstützung bei Planung, Einrichtung und Betreuung von NFON-Cloud-Telefonanlagen, insbesondere Cloudya, sowie weiterer Kommunikationslösungen
- Fehleranalyse und Behebung von Störungen sowie Dokumentation der durchgeführten Arbeiten
- Mitarbeit an IT-Projekten, von der Bestandsaufnahme über die Lösungsplanung bis zur Umsetzung
- Beratung unserer Kunden zu praxistauglichen IT-Lösungen und sicheren Betriebsabläufen
Das bringen Sie mit
- Eine abgeschlossene Ausbildung als Fachinformatiker/in für Systemintegration oder eine vergleichbare Qualifikation; alternativ einschlägige praktische Berufserfahrung
- Berufserfahrung in der Betreuung von IT-Systemen und Anwendern
- Gute Kenntnisse in Windows-Umgebungen sowie in Client-, Server- und Netzwerktechnik
- Interesse an IT-Sicherheit; Kenntnisse mit Sophos sind willkommen
- Interesse an Microsoft-365- und Cloud-Lösungen; Vorkenntnisse sind willkommen, aber keine Voraussetzung
- Erfahrung mit Telefonanlagen oder VoIP, idealerweise NFON, ist von Vorteil
- Eine selbstständige, sorgfältige und lösungsorientierte Arbeitsweise
- Freude am Kundenkontakt, gute Kommunikationsfähigkeit und Teamgeist
- Führerschein Klasse B und Bereitschaft zu gelegentlichen Kundenterminen in der Region
Das bieten wir
- Eine vielseitige Teilzeitaufgabe mit einem planbaren, gemeinsam abzustimmenden Stundenumfang
- Eine langfristige Perspektive in einem gesunden, inhabergeführten mittelständischen Unternehmen
- Eigenverantwortliches Arbeiten und direkten Kundenkontakt
- Ein erfahrenes, kollegiales Team und kurze Entscheidungswege
- Abwechslungsreiche Aufgaben in IT-Service, Cybersicherheit und moderner Kommunikationstechnik
- Möglichkeiten zur fachlichen Weiterbildung, insbesondere in den Bereichen Sophos und NFON
- Eine strukturierte Einarbeitung und einen praxisnahen Wissenstransfer
Arbeitsort und Umfang
Arbeitsort: Stammsitz Elsterwerda sowie gelegentliche Einsätze bei Kunden in der Region.
Arbeitszeit: Teilzeit / halbtags; der genaue Umfang und die Verteilung der Arbeitszeit werden gemeinsam vereinbart.
Interesse?
Dann freuen wir uns darauf, Sie kennenzulernen. Bitte senden Sie Ihre Bewerbung oder zunächst eine kurze Vorstellung Ihrer Erfahrung an:
04910 ElsterwerdaAnsprechpartner: Peter Gemander, GeschäftsführungTelefon: 03533 4807-12E-Mail: bewerbung@buero-zoellner.deWeb: www.zoellner-office.de
Online bewerben
Felder mit * sind Pflichtfelder. Ihre Unterlagen gehen direkt an bewerbung@buero-zoellner.de.
Support & Ticketsystem
Über unser Ticketsystem melden Kunden technische Störungen und Fragen zu ihren Systemen, damit wir sie direkt an das zuständige Support-Team weitergeben können. Bestandskunden können außerdem im Service Portal Verbrauchsmaterial bestellen und Zählerstände melden. Für die Fernwartung laden Sie weiter unten die nötige Software herunter.
Sie haben bereits ein Ticket erstellt? Hier sehen Sie den aktuellen Stand der Bearbeitung.
Ticketstatus ansehenWie können wir Ihnen helfen?
Beschreiben Sie Ihr Anliegen. Ihre Anfrage wird direkt als Ticket an das zuständige Team weitergeleitet. Felder mit * sind Pflichtfelder.
Service Portal
Hier kann man Verbrauchsmaterial bestellen oder Zählerstände melden und anderes.
portal.buero-zoellner.deMelden Sie sich mit Ihrer E-Mail-Adresse und Ihrem Passwort im Service Portal an.
Zum Login im Service PortalFernwartung
Für die Fernwartung nutzen wir die Software pcvisit. Damit können wir Ihnen bei technischen Problemen direkt auf Ihrem Computer helfen.
Die Verbindung wird verschlüsselt übertragen. Der Datenschutz bleibt dabei gewährleistet. Sie starten die Fernwartung selbst und können die Verbindung jederzeit wieder beenden.
Ein dauerhafter Zugriff auf Ihren Computer wird durch das Kunden-Modul nicht eingerichtet.
Webseitenübersicht
- {{ s.t }}{{ s.d }}

Optimale Beratung für Ihr Unternehmen
Brauchen Sie Unterstützung in den Bereichen Dokumentenmanagement, Cyber-Security, Telefonanlagen oder Drucker & Scanner? Zöllner Büro- & IT Systeme bietet maßgeschneiderte Einzelfachberatungen, um Ihre Infrastruktur effizienter, sicherer und zukunftsfähig zu gestalten. Unsere Experten helfen Ihnen, die richtigen Lösungen zu finden, die Ihr Unternehmen voranbringen, ganz individuell und auf Ihre Bedürfnisse abgestimmt.
Unsere Fachgebiete
- Dokumentenmanagement (DMS): Optimieren Sie Ihre Dokumentenablage und sparen Sie Zeit durch automatisierte Prozesse und eine zentrale, digitale Archivierung.
- Cyber-Security: Schützen Sie Ihre Daten und Systeme vor digitalen Bedrohungen. Wir helfen Ihnen, Sicherheitslücken zu schließen und Ihre IT-Compliance zu sichern.
- Telefonanlagen: Steigern Sie die Effizienz Ihrer Unternehmenskommunikation mit einer modernen Cloud-Telefonanlage.
- Drucker & Scanner: Optimieren Sie Ihre Druckinfrastruktur und reduzieren Sie Kosten durch vernetzte Drucksysteme.
Warum Zöllner Büro- & IT Systeme?
Mit 45 Jahren Erfahrung im Bereich IT-Beratung bieten wir praxisorientierte Lösungen, die Ihr Unternehmen wirklich weiterbringen. Unsere Einzelfachberatung ist der erste Schritt zu einer maßgeschneiderten Strategie, die auf Ihre spezifischen Anforderungen abgestimmt ist.
Vereinbaren Sie noch heute Ihre kostenlose Einzelfachberatung!
Lassen Sie sich von unseren Experten individuell beraten und finden Sie heraus, wie Sie Ihre Infrastruktur zukunftssicher und effizient gestalten können. Kontaktieren Sie uns für ein unverbindliches Beratungsgespräch.
Jetzt Termin sichern!
Verkäufer / Vertriebsmitarbeiter (w/m/d) für IT, Telekommunikation & Cybersecurity
Über uns
Die Zöllner Büro- & IT-Systeme GmbH ist ein etablierter, inhabergeführter Anbieter für ganzheitliche und moderne Büro- und IT-Lösungen. Seit mehr als 40 Jahren betreuen wir Kunden aus Industrie, Mittelstand, Behörden und Verwaltungen in ganz Deutschland. Unser Anspruch: Wir verbinden persönliche Beratung mit technisch durchdachten Lösungen, die im Arbeitsalltag unserer Kunden zuverlässig funktionieren.
Zur Verstärkung unseres Vertriebs suchen wir zum nächstmöglichen Zeitpunkt einen erfahrenen Verkäufer / Vertriebsmitarbeiter (w/m/d), Schwerpunkt IT, Telekommunikation & Cybersecurity, in Teilzeit für unsere Standorte Elsterwerda oder Dresden.
Sie sind eine berufserfahrene Persönlichkeit und möchten Ihre Kenntnisse im IT-, Telekommunikations- und Cybersecurity-Vertrieb weiterhin in einem überschaubaren Teilzeitumfang einbringen? Dann freuen wir uns auf Ihre Bewerbung. Die Arbeitszeiten und der genaue Stundenumfang können nach Absprache flexibel und planbar gestaltet werden.
Die Position eignet sich besonders für erfahrene Vertriebsmitarbeiter, die auch nach einer langen Berufslaufbahn weiterhin in Teilzeit tätig sein und ihr Fachwissen gewinnbringend einsetzen möchten.
Ihre Aufgaben
- Sie beraten unsere Kunden ganzheitlich zu IT-, Telekommunikations- und Sicherheitslösungen.
- Sie entwickeln gemeinsam mit unseren Kunden passende Lösungen für moderne Kommunikation, insbesondere auf Basis von NFON, sowie für sichere Endgeräte und geschützte IT-Infrastrukturen.
- Sie betreuen bestehende Kunden partnerschaftlich und bauen unser Kundennetzwerk durch gezielte Akquisition weiter aus.
- Sie ermitteln Kundenanforderungen, erstellen Lösungsvorschläge und begleiten den gesamten Vertriebsprozess, von der ersten Beratung bis zum Vertragsabschluss.
- Sie präsentieren Produkte und Lösungen verständlich und überzeugend, persönlich, telefonisch oder online.
- Sie erstellen Angebote, verfolgen diese nach und koordinieren die Übergabe an unsere technischen Fachbereiche.
- Sie arbeiten eng mit unseren Technikern und Partnern zusammen, damit aus einer guten Beratung eine passende und zuverlässig umsetzbare Lösung wird.
- Sie beobachten Markt- und Technologietrends und bringen neue Impulse in unser Leistungsangebot ein.
Unsere Themenfelder
- IT- und Telekommunikationslösungen für Unternehmen
- Cloud-Telefonie und Kommunikationslösungen, insbesondere auf Basis von NFON
- Endpoint-Security und Schutz von Endgeräten
- Firewall- und Netzwerksicherheit
- Cybersecurity-Lösungen, insbesondere aus dem Sophos-Umfeld
- Beratung zu Sicherheitsbewusstsein, Schutzmaßnahmen und sicheren IT-Prozessen
Ihr Profil
- Sie verfügen über langjährige Berufserfahrung im Vertrieb, idealerweise im B2B-Umfeld und in der IT-, Telekommunikations- oder Sicherheitsbranche.
- Sie möchten Ihre beruflichen Erfahrungen weiterhin sinnvoll einsetzen und Kunden kompetent beraten.
- Sie suchen bewusst eine Teilzeitstelle mit einem überschaubaren und planbaren Stundenumfang.
- Sie haben ein gutes Verständnis für IT-Infrastrukturen, moderne Kommunikationstechnologien und die grundlegenden Anforderungen an Cybersecurity.
- Begriffe wie Endpoint-Security, Firewall, Virenschutz und sichere Netzwerke sind Ihnen vertraut.
- Idealerweise bringen Sie praktische Erfahrung mit Lösungen und Produkten aus dem NFON- und/oder Sophos-Umfeld mit.
- Sie können technische Zusammenhänge verständlich erklären und den konkreten Nutzen für Kunden herausarbeiten.
- Sie treten sicher und verbindlich auf, hören aufmerksam zu und überzeugen durch eine lösungsorientierte Beratung.
- Sie arbeiten eigenständig, zuverlässig und strukturiert und behalten auch bei mehreren Kundenprojekten den Überblick.
- Sie haben Freude daran, langfristige Kundenbeziehungen aufzubauen und weiterzuentwickeln.
- Eine abgeschlossene kaufmännische oder technische Ausbildung ist wünschenswert; gleichwertige Berufserfahrung ist selbstverständlich willkommen.
Was wir bieten
Als Vertriebsmitarbeiter (w/m/d) bei der Zöllner Büro- & IT-Systeme GmbH sind Sie vom ersten Tag an mittendrin statt nur dabei. Auf Sie warten:
- eine verantwortungsvolle und abwechslungsreiche Tätigkeit mit Gestaltungsspielraum
- die Möglichkeit, den weiteren Ausbau unserer Geschäftsbereiche IT, Telekommunikation und Cybersecurity aktiv mitzugestalten
- ein erfahrenes, persönliches und familiäres Team
- eine langfristige Perspektive in einem gesunden, mittelständischen und inhabergeführten Unternehmen
- kurze Entscheidungswege und Raum für eigene Ideen
- vielfältige Entwicklungs- und Weiterbildungsmöglichkeiten
- eine Teilzeitstelle mit einem überschaubaren, planbaren und nach Absprache flexibel gestaltbaren Stundenumfang
- ein moderner Arbeitsplatz in Elsterwerda oder Dresden
Interesse?
Dann senden Sie uns Ihre vollständigen Bewerbungsunterlagen unter Angabe Ihres möglichen Stundenumfangs und Ihres frühestmöglichen Eintrittstermins. Wir freuen uns darauf, Sie kennenzulernen!
04910 ElsterwerdaAnsprechpartner: Peter Gemander, GeschäftsführungTelefon: 03533 4807-12E-Mail: bewerbung@buero-zoellner.deWeb: www.zoellner-office.de
Online bewerben
Felder mit * sind Pflichtfelder. Ihre Unterlagen gehen direkt an bewerbung@buero-zoellner.de.
Unkomplizierte Sprachanrufe, einfache Videokonferenzen und nahtlose Integrationen von CRM- und Kooperations-Tools. Keine Telefonanlage mehr im eigenen Haus. Keine langjährigen und teuren Wartungsverträge. Und nur für die Nebenstellen bezahlen, die Sie auch wirklich nutzen. Eine Rufnummer und eine Voicemail, überall erreichbar, ganz gleich welches Endgerät Sie verwenden.
Als langjähriger NFON-Partner sind wir Ihr Ansprechpartner vor Ort in Elsterwerda und Dresden und beraten Sie gern persönlich!
10 wichtige Vorteile der Cloudya Cloud-Telefonanlage von NFON
{{ v.title }}
{{ v.text }}
Diese Vorteile machen Cloudya zu einer leistungsstarken und zukunftssicheren Kommunikationslösung für Unternehmen jeder Größe.
Eine moderne Telefonanlage ist für Unternehmen unerlässlich, um die Kommunikation effizient und flexibel zu gestalten. Sie ermöglicht das Tätigen und Empfangen von Anrufen über das Internet und erhöht damit die Mobilität und Erreichbarkeit der Mitarbeiter. Darüber hinaus bietet eine virtuelle Telefonanlage zahlreiche Funktionen, die nicht nur die Zusammenarbeit im Team fördern, sondern auch die Kundenzufriedenheit steigern können.
Zöllner Büro- & IT-Systeme empfiehlt die Cloudya Cloud-Telefonanlage von NFON.
Cloudya: Cloud-Telefonie für Ihr Unternehmen
Fragen und Antworten
- {{ item }}
Über NFON
NFON ist ein führender Anbieter von Cloud-Kommunikationslösungen mit Sitz in München. Das Unternehmen, das bereits in 15 europäischen Ländern tätig ist, hat sich auf die Bereitstellung innovativer Telefonielösungen für Unternehmen jeder Größe und Branche spezialisiert. Das Herzstück des NFON-Angebots ist Cloudya, eine fortschrittliche Cloud-Telefonanlage, die traditionelle Telefonanlagenfunktionen mit modernen Kommunikationsmöglichkeiten verbindet. Diese Plattform zeichnet sich durch ihre Flexibilität und Skalierbarkeit aus, was sie für kleine Start-ups ebenso attraktiv macht wie für große Unternehmen.
NFON setzt auf modernste Technologie und betreibt seine Dienste in hochsicheren, geografisch getrennten Rechenzentren. Dies gewährleistet eine hohe Ausfallsicherheit und Zuverlässigkeit des Telefonsystems. Die Nutzerinnen und Nutzer können von überall auf die Dienste zugreifen, sei es im Büro, zu Hause oder unterwegs, solange eine Internetverbindung besteht.
Ein weiterer Vorteil der NFON-Lösung ist die Kosteneffizienz. Unternehmen sparen sich die Anschaffung teurer Hardware und profitieren von einem flexiblen Preismodell, das sich an der Anzahl der benötigten Nebenstellen orientiert. Zusätzliche Premiumfunktionen, wie z.B. erweiterte Call-Center-Lösungen, können bei Bedarf einfach hinzugebucht werden.
Weitere Informationen
Kontakt
Dresden
Pillnitzer Landstraße 3201326 Dresden +49 (0) 351 / 287 087-50 info@buero-zoellner.de
Wie können wir Ihnen helfen?
Schildern Sie uns Ihr Anliegen. Wir melden uns schnellstmöglich bei Ihnen.
Sie wünschen eine Beratung?
Sie möchten sich gern von uns beraten lassen? Kontaktieren Sie uns per E-Mail info@buero-zoellner.de. Gern rufen wir Sie kostenfrei zurück.
Wenn Sie mehr darüber erfahren möchten, wie Voicebots und Cloud-Telefonie, Ihren Kundenservice verbessern können, lohnt sich ein persönliches Beratungsgespräch. Denn KI ist kein Selbstzweck, sie ist ein Werkzeug, das richtig eingesetzt enorme Wirkung entfalten kann.
Wenn Sie mehr darüber erfahren möchten, wie Chatbots, Voicebots aber auch Cloud-Telefonie, Ihren Kundenservice verbessern können, lohnt sich ein persönliches Beratungsgespräch. Denn KI ist kein Selbstzweck, sie ist ein Werkzeug, das richtig eingesetzt enorme Wirkung entfalten kann.
Sie möchten wissen, wie ein Voicebot Ihre Terminbuchung und Kundenbetreuung entlasten kann? Wir beraten Sie gern persönlich. Kontaktieren Sie uns per E-Mail info@buero-zoellner.de oder Kontaktformular. Gern rufen wir Sie kostenfrei zurück.
Dresden
Pillnitzer Landstraße 3201326 Dresden +49 (0) 351 / 287 087-50 info@buero-zoellner.de